



Хакер взломал сервер Rockstar Game и утащил исходный код GTA 6

Хакер взломал сервер Rockstar Game и утащил исходный код GTA 6

Хакер взломал сервер Rockstar Game и утащил исходный код GTA 6

Согласно появившимся сообщениям, неизвестный киберпреступник взломал Slack-сервер и вики-систему Confluence, принадлежащие одному из ведущих разработчиков видеоигр — Rockstar Game. В результате в Сеть утекли видео геймплея и исходный код долгожданной Grand Theft Auto 6.

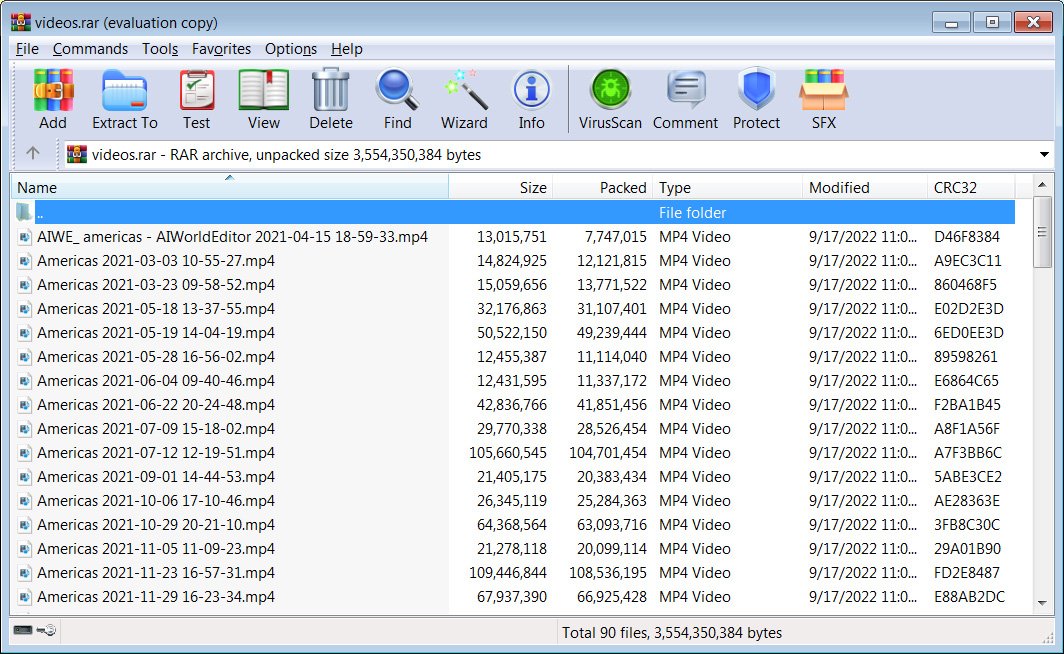
Первой эксклюзивные видеоролики и код опубликовала площадка GTAForums. Вчера пользователь под ником “teapotuberhacker“ запостил ссылку на RAR-архив, содержащий 90 якобы украденных видео.

Судя по содержимому, это внутренние видео Rockstar Game, на которых разработчики тестировали и отлаживали различные возможности в игре Grand Theft Auto 6: углы камеры, локации, поведение неигровых персонажей (NPC) и т. п. Кроме того, в некоторых видео содержатся элементы общения между главными героями и NPC.


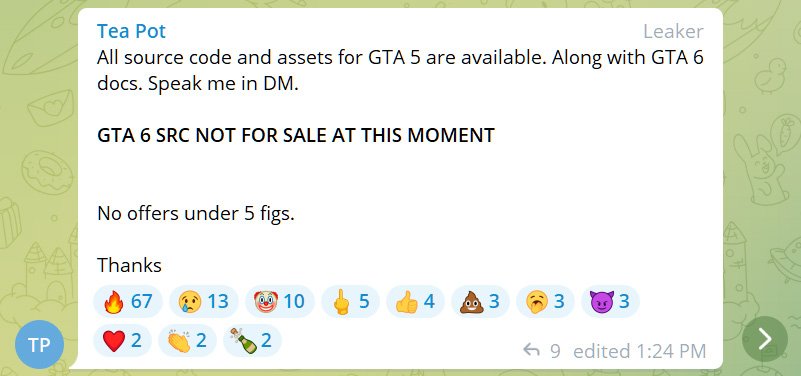
Опубликовавший видео хакер также утверждает, что ему удалось стащить исходный код GTA 5 и GTA 6 (тестовую сборку). Сейчас злоумышленник пытается вымогать у Rockstar Games деньги, угрожая опубликовать все внутренние данные. Интересно, что он пока отказывается продавать исходный код GTA 6, хотя код GTA 5 и другие активы готов отдать за сумму более 10 тысяч долларов.


Интересно, что изначально форумчане не поверили пользователю “teapotuberhacker“ на слово. Однако тот заявил, что именно он стоял за недавней атакой на Uber, в ходе которой были слиты внутренние отчеты об уязвимостях.

Представители Rockstar Game пока не комментировали ситуацию.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru