



Фишеры обходят 2FA Google и Microsoft с помощью нового прокси-сервиса

Фишеры обходят 2FA Google и Microsoft с помощью нового прокси-сервиса

Фишеры обходят 2FA Google и Microsoft с помощью нового прокси-сервиса

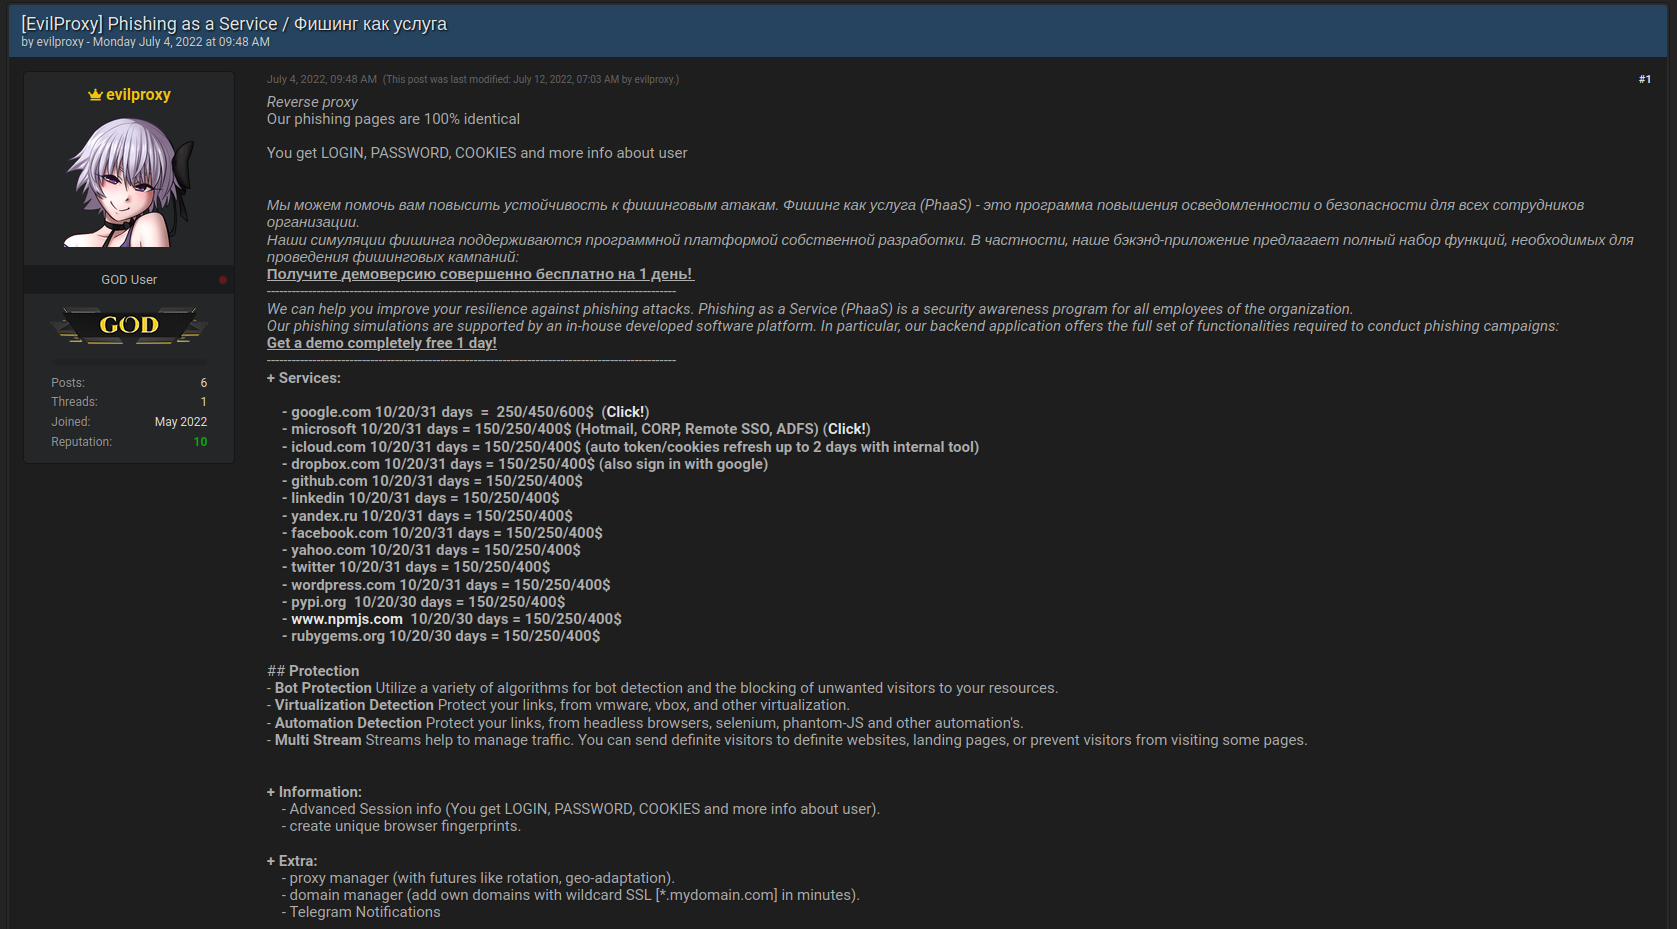
Эксперты Resecurity опубликовали результаты расследования фишинговых атак, проведенных с использованием спецсервиса EvilProxy. Новый пакет услуг позволяет не только массово распространять ссылки на поддельные страницы Google, Microsoft, «Яндекса», но также с успехом обходить многофакторную аутентификацию (MFA), призванную усилить защиту аккаунтов пользователей от взлома.

Новый PhaaS-сервис (Phishing-as-a-Service, фишинг как услуга) позиционируется как имитатор фишинговых атак в организациях, но активно продвигается в даркнете. В некоторых источниках его называют также Moloch, что, по мнению исследователей, указывает на связь с уже известным фишинг-паком, специально созданным для атак на финансовые институты и сферу электронной коммерции.


Первая реклама EvilProxy, по данным Resecurity, появилась в минувшем мае. Операторы нового веб-сервиса опубликовали видеоролик, демонстрирующий автоматизацию рассылок URL с целью сбора учеток Apple, GoDaddy, GitHub, Google, Dropbox, Facebook, Instagram (Facebook и Instagram признаны экстремистскими, деятельность запрещена на территории России), Microsoft, Twitter, Yahoo, «Яндекса» и других крупных брендов.

Позднее новоявленный PhaaS-сервис засветился в пробных фишинговых атаках, проведенных против служащих компаний списка Fortune 500. Большинство жертв использовали почту Google и Microsoft с включенной MFA (для получения дополнительных кодов аутентификации в СМС либо в виде токена при авторизации в приложении).

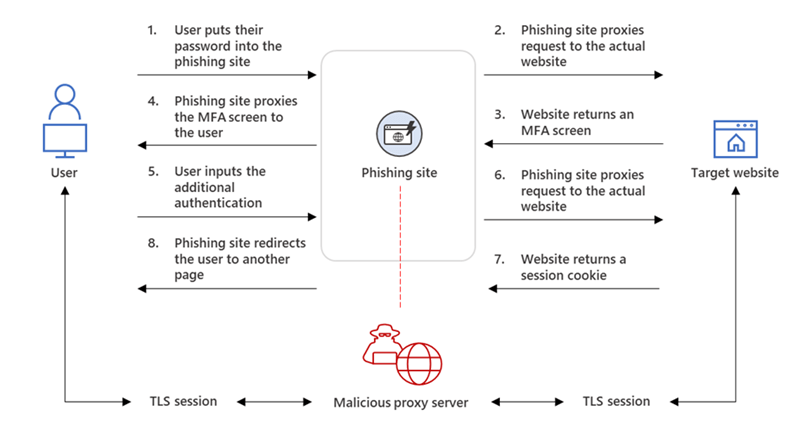
Как оказалось, для обхода MFA, в том числе двухфакторной аутентификации (2FA) Google и Microsoft, клиенты EvilProxy могут использовать обратные прокси-серверы и технику внедрения куки. Ранее такие возможности эксперты наблюдали лишь в атаках APT-групп и целевых кампаниях кибершпионажа.

Использование обратных прокси в рамках PhaaS-сервиса позволяет отображать на фишинговом сайте весь легитимный контент, который жертва ожидает увидеть — включая логин-страницы.


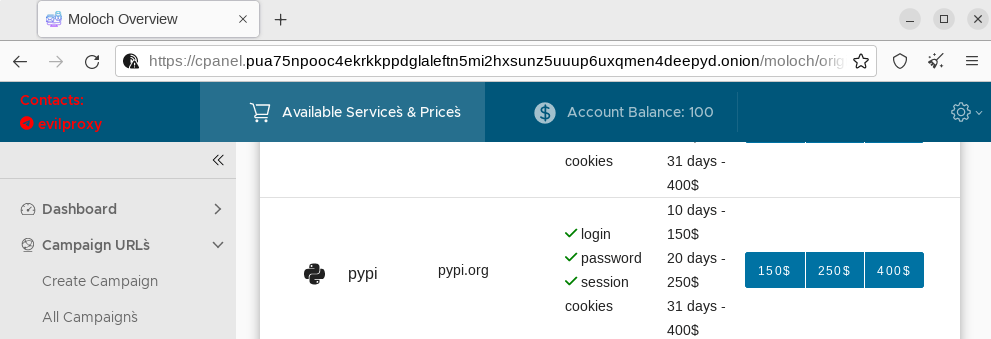
Анализ, проведенный в ходе расследования, выявил также возможности для массового сбора учетных данных пользователей npmjs и PyPi. В последнем случае необходимые функции появились в пакете услуг совсем недавно и с успехом использовались в августовских атаках, нацеленных на распространение инфостилера (JuiceStealer) через PyPi.


Услуги EvilProxy предоставляются по подписке (на 10, 20 дней или на месяц), с выбором бренда для атаки; потенциальные клиенты тщательно проверяются. Пользовательский портал с многочисленными инструкциями и демороликами расположен в сети Tor, доступ к нему можно получить на всех крупных хакерских форумах, в том числе XSS, Exploit и Breached.

Платежи принимаются в отдельном канале Telegram, специально выделенный оператор проводит их вручную. После активации клиенту выдают логин и пароль к SSH для загрузки Docker-контейнера и набора скриптов. После успешного развертывания последние начинают направлять трафик жертв на два шлюза EvilProxy.

Операторы PhaaS-сервиса хорошо позаботились о защите от ботов, а также от анализа кода своего фишинг-пака. Обнаружив запрос с виртуальной машины, сервис сбрасывает соединение или перенаправляет посетителя на другой сайт (например, на google.com или brave.com). Предусмотрена также идентификация визитеров по фингерпринтам либо репутации IP (с этой целью ведется сбор данных об использовании VPN, прокси, выходных узлов Tor).

Экспертам Resecurity удалось выявить несколько доменных имен, используемых в фишинговых кампаниях с применением EvilProxy. Они были созданы по методу тайпсквоттинга — например, msdnmail[.]net. Все найденные IoC приведены в блог-записи ИБ-компании.

Подпишитесь на новости

Главной целью стратегии ИБ стало снижение рисков — 78% против 55% год назад

Компании всё чаще берутся за стратегию ИБ, но писать её мешает нехватка данных и поддержки руководства. Об этом говорят опросы зрителей эфира AM Live «Стратегия информационной безопасности: зачем нужна и как её защитить».

В ходе дискуссии эксперты разбирали, зачем бизнесу стратегия ИБ, как связать её с бизнес-целями, что такое риск-аппетит и недопустимые события, как отличить стратегию от списка закупок и как доказать её ценность руководству.

Ярослав Напалков (МТС Банк) посоветовал сначала доносить контекст. Николай Казанцев (Securitm) предложил новичкам «три чашки кофе» — пообщаться с CEO, ИТ и стейкхолдерами.

Эксперты также обсудили горизонт планирования (2-3 года с ежегодным пересмотром), роль резервного копирования и киберучений, кейсы с шифровальщиками, BYOD, DLP и построением SOC.

За год доля компаний, у которых стратегия в разработке, выросла с 9% до 28%. А тех, у кого её нет и не предвидится, стало меньше — 21% против 26%. При этом меньше компаний довели документ до рабочего состояния с метриками и кибериспытаниями: 16% против 20%.

Барьеры тоже сместились. Нехватка исходных данных выросла с 46% до 64%, отсутствие buy-in топ-менеджмента — с 25% до 43%. Кадровый дефицит остаётся главным ограничением, хотя и снизился до 59%. Николай Казанцев из Securitm объясняет это зрелостью рынка:

«По нашей статистике, лишь 15-20% служб ИБ имеют хоть как-то формализованный реестр рисков. Я даже не говорю про количественный, хотя бы качественную оценку».

Главной целью на 2027 год снижение рисков и финансового ущерба назвали 78% — рост на 23 п.п. На втором месте устойчивость и сокращение простоев критичных сервисов — 57%. Наталья Глинина из Megafon Pro Business считает это логичным:

«Нормальная цель, потому что она прямо влияет на бизнес. Финансовый ущерб считается недопустимым событием, потому что иначе ваш бизнес может перестать работать».

Соответствие регуляторам держится на уровне 59%, а оптимизация TCO и консолидация стека теряют популярность — 8% против 14%.

Оптимизм по поводу роста интереса к стратегии разделяют не все. Евгений Акимов из «Рубитеха» предположил:

«Просто те, кто были на эфире в 2025 году, разработали стратегию и на наш эфир уже не пришли. Просто новые люди, которые как-то голодны до стратегии».

А ведущий Виктор Бобыльков напомнил, что часть компаний сознательно живёт без документа:

«Одно дело, когда бюджета нет, тогда хотя бы есть исходные данные. Но мы просто не делаем стратегию, потому что смысл её делать, нам денег больше не дадут. Это стратегия стабильной оперейшн».

Участники эфира сошлись на том, что стратегия ИБ — это не список закупок, а инструмент связи с бизнес-целями, который нужно строить на риск-ориентированном подходе. Планировать стоит на 2-3 года с ежегодным пересмотром, фокусироваться на критичных процессах и восстановлении, а ответственность распределять между ИБ, ИТ и бизнесом.

RSS: Новости на портале Anti-Malware.ru