



Microsoft Defender увидел вредоносную программу в браузере Google Chrome

Microsoft Defender увидел вредоносную программу в браузере Google Chrome

Microsoft Defender увидел вредоносную программу в браузере Google Chrome

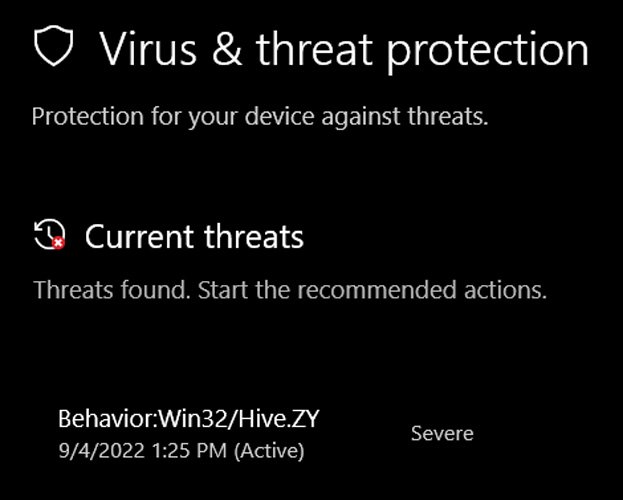
Встроенная в Windows антивирусная программа Microsoft Defender недавно получила некорректное обновление сигнатур, что привело к ложноположительному срабатыванию на Google Chrome, Microsoft Edge, Discord и другие Electron-приложения. Microsoft Defender видит в легитимном софте зловред “Win32/Hive.ZY“.

Согласно сообщениям, проблема появилась после выхода апдейта сигнатур под номером 1.373.1508.0. В этих обновлениях содержался новый «профиль» семейства зловредов — Behavior:Win32/Hive.ZY.

«Эти сигнатуры призваны выявлять потенциально вредоносные файлы, основываясь на их поведении. Если вы загрузили такой файл или получили его в электронном письме, убедитесь, что вам его прислал надёжный источник», — пишет Microsoft на посвящённой Win32/Hive.ZY странице.

Согласно опубликованной на ресурсе BornCity информации, проблема ложноположительного срабатывания достаточно распространена среди пользователей. Кроме того, люди жаловались на странное поведение Microsoft Defender на площадках BleepingComputer, Twitter и Reddit. Судя по всему, детект происходил каждый раз, когда пользователь запускал браузер или другое приложение, использующее фреймворк Electron.


Эксперты сразу прогнозировали, что речь, скорее всего, идёт о забагованном обновлении сигнатур, а Microsoft в скором времени должна исправить его. Так и случилось: корпорация выпустила апдейт под номером 1.373.1537.0, в котором проблема фолса на Win32/Hive.ZY устранена.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru