



Microsoft Defender увидел вредоносную программу в браузере Google Chrome

Microsoft Defender увидел вредоносную программу в браузере Google Chrome

Microsoft Defender увидел вредоносную программу в браузере Google Chrome

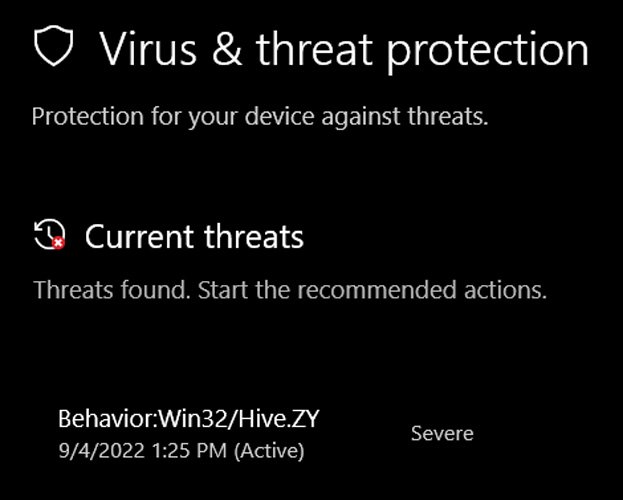
Встроенная в Windows антивирусная программа Microsoft Defender недавно получила некорректное обновление сигнатур, что привело к ложноположительному срабатыванию на Google Chrome, Microsoft Edge, Discord и другие Electron-приложения. Microsoft Defender видит в легитимном софте зловред “Win32/Hive.ZY“.

Согласно сообщениям, проблема появилась после выхода апдейта сигнатур под номером 1.373.1508.0. В этих обновлениях содержался новый «профиль» семейства зловредов — Behavior:Win32/Hive.ZY.

«Эти сигнатуры призваны выявлять потенциально вредоносные файлы, основываясь на их поведении. Если вы загрузили такой файл или получили его в электронном письме, убедитесь, что вам его прислал надёжный источник», — пишет Microsoft на посвящённой Win32/Hive.ZY странице.

Согласно опубликованной на ресурсе BornCity информации, проблема ложноположительного срабатывания достаточно распространена среди пользователей. Кроме того, люди жаловались на странное поведение Microsoft Defender на площадках BleepingComputerTwitter и Reddit. Судя по всему, детект происходил каждый раз, когда пользователь запускал браузер или другое приложение, использующее фреймворк Electron.


Эксперты сразу прогнозировали, что речь, скорее всего, идёт о забагованном обновлении сигнатур, а Microsoft в скором времени должна исправить его. Так и случилось: корпорация выпустила апдейт под номером 1.373.1537.0, в котором проблема фолса на Win32/Hive.ZY устранена.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru