



Бэкдор Prynt Stealer тащит данные жертв, украденные другими хакерами

Бэкдор Prynt Stealer тащит данные жертв, украденные другими хакерами

Бэкдор Prynt Stealer тащит данные жертв, украденные другими хакерами

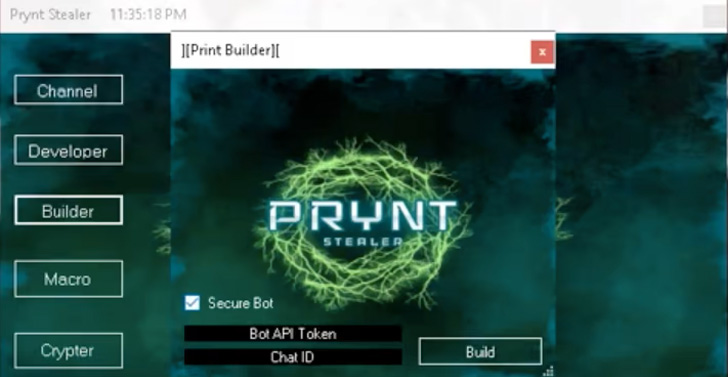
Новый бэкдор Prynt Stealer, использующий для своей работы Telegram-канал, привлек внимание исследователей новыми функциями. Вредонос был доработан для кражи пользовательских данных, украденных купившими его киберпреступниками.

Как объясняют в отчете специалисты компании Zscaler ThreatLabz, это далеко не новый метод, однако он опасен тем, что данные пользователей оказываются в руках сразу нескольких киберпреступных групп.

О Prynt Stealer стало известно в апреле 2022 года. Бэкдор с функциональностью кейлогера и возможностью мониторинга буфера обмена можно приобрести за 100 долларов на месяц, а за $900 можно получить пожизненную лицензию. Зловред спокойно вытаскивает информацию из браузеров, Discord и Telegram, а также записывает нажатия клавиш на клавиатуре.

Свежий анализ кода Prynt Stealer показал, что он много заимствовал у двух других семейств — AsyncRAT и StormKitty. Для сбора данных жертв, украденных другими киберпреступниками, используется отдельный Telegram-канал.


Помимо этого, у бэкдора есть функции, затрудняющие его анализ. Например, он мониторит список запущенных процессов на компьютере жертвы, пытаясь найти среди них “taskmgr“, “netstat“ и “wireshark“. Если он увидит один из этих процессов, каналы взаимодействия с Telegram-каналом блокируются.

«Обратите внимание, что существуют взломанные и слитые версии Prynt Stealer. Мы выявили два варианта этого вредоноса, которые получили имена WorldWind и DarkEye. Доступность исходного кода ряда зловредов упростила задачу малоквалифицированным злоумышленникам», — отмечают специалисты Zscaler.

Авторы Prynt Stealer пошли ещё дальше и добавили бэкдору функциональность, позволяющую перехватывать данные пользователей, которые крадут купившие вредонос хакеры.

Подпишитесь на новости

Греф объяснил, почему российский ИИ отстаёт от Китая на полгода

Российские ИИ-модели отстают от китайских примерно на полгода, а Китай — на столько же от США. Такой технологический расклад представил глава Сбербанка Герман Греф на конференции «ГигаКонф 2026». Главной причиной отставания России он назвал ограниченный доступ к вычислительным мощностям.

Китайские разработчики, по его словам, таких проблем практически не испытывают и могут обучать модели без аналогичных инфраструктурных ограничений.

«Мы находимся в неравных условиях с китайскими компаниями, у которых фактически сегодня нет никаких ограничений в мощностях. По всем остальным параметрам, я считаю, мы ничем не уступаем», — заявил Греф.

Глава Сбербанка ожидает, что разрыв сохранится и в дальнейшем. Получается своеобразная очередь: российские модели догоняют китайские, китайские — американские, а владельцы дата-центров тем временем могут спокойно повышать цены на вычисления.

На этом фоне российский бизнес всё активнее использует зарубежные LLM. В 2026 году потребление таких моделей на крупнейших отечественных облачных платформах выросло в несколько раз, причём основной спрос сместился в сторону китайских Qwen и DeepSeek.

Оно и понятно: модели из КНР предлагают достойное качество, стоят дешевле западных аналогов и зачастую позволяют развернуть решение в собственном контуре.

RSS: Новости на портале Anti-Malware.ru