



Баг Google Chrome позволяет сайтам без разрешения писать в буфер обмена

Баг Google Chrome позволяет сайтам без разрешения писать в буфер обмена

Баг Google Chrome позволяет сайтам без разрешения писать в буфер обмена

Google Chrome 104 содержит интересный и неприятный баг, позволяющий веб-сайтам записывать данные в буфер обмена без разрешения пользователя. Проблема актуальна не только для браузера от Google.

Помимо Chrome, баг затрагивает интернет-обозреватели Safari и Firefox. Разработчики Google признали наличие бреши, однако соответствующий фикс пока не подготовили.

Согласно описанию, баг присутствует не только в десктопной, но и в мобильной версии браузера. Чем может грозить эксплуатация этой проблемы? Например, представим следующий сценарий: злоумышленники заманивают пользователя на специально созданный сайт, замаскированный под криптовалютный сервис.

Далее пользователь пытается совершить платеж и копирует в буфер обмена адрес криптокошелька. И в этот момент вредоносный ресурс может перезаписать данные в буфере и заменить кошелек на принадлежащий киберпреступникам.

Как отмечает в блоге разработчик Джефф Джонсон, фактически все браузеры реализовали функцию записи в буфер обмена без должных проверок и приемлемой защиты. Например, в процессе тестирования Safari и Firefox Джонсон выяснил, что использование клавиши «вниз» и колеса мыши для навигации предоставляет сайту возможность записывать данные в буфер обмена.

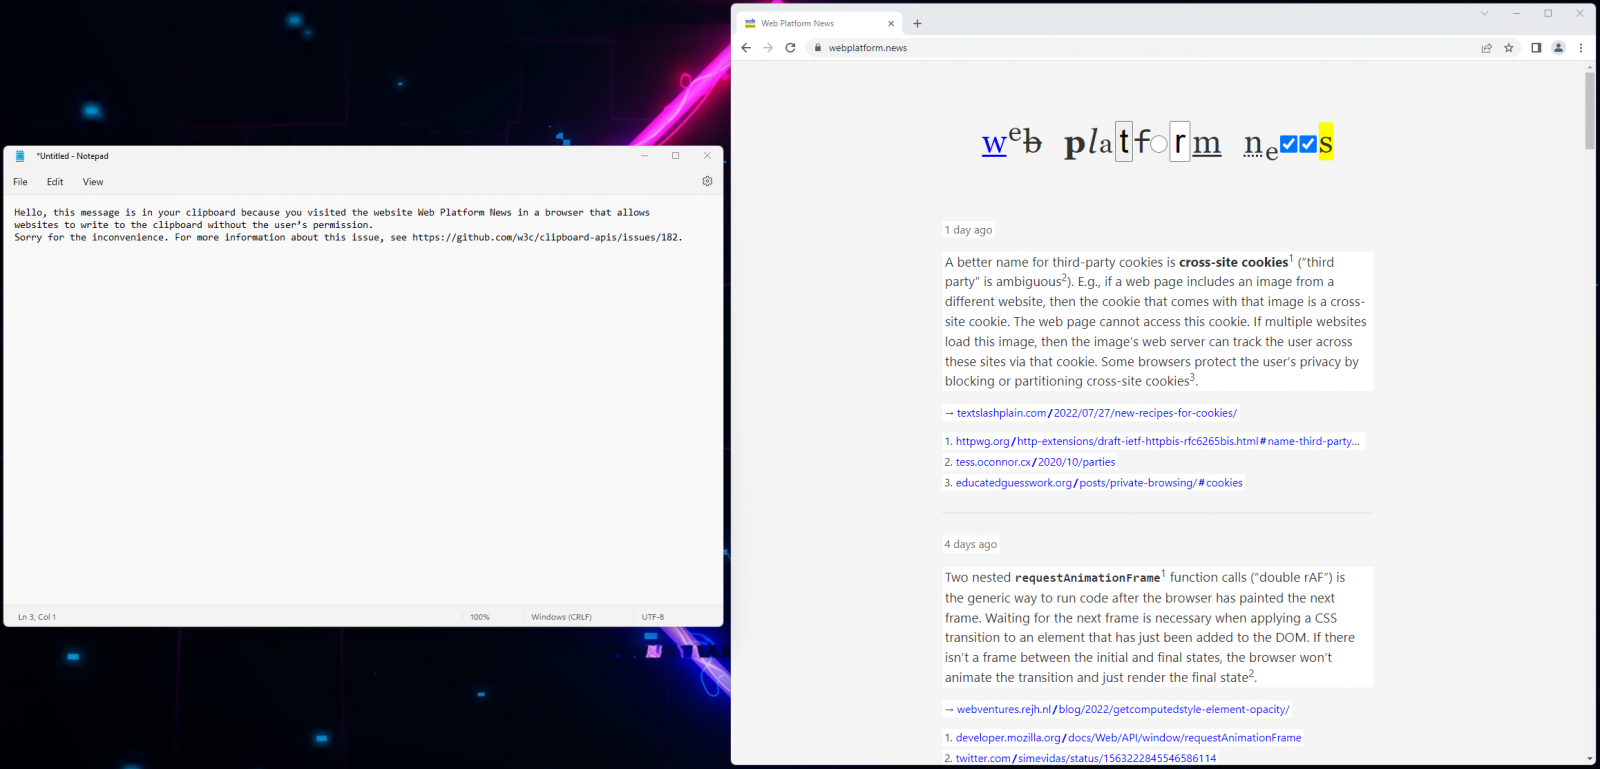
Кстати, вы можете проверить, касается ли лично вас данная проблема. Для этого нужно перейти по адресу webplatform.news и затем вставить содержимое буфера обмена в текстовое приложение вроде Блокнота Windows. Если вы увидите сообщение как на скриншоте ниже, баг присутствует в вашем браузере.

Подпишитесь на новости

Урон по цене кофе: заказать DDoS-атаку можно всего за $30

Чтобы положить чужой сайт, больше не нужны собственный ботнет, команда киберпреступников и чемодан денег. Достаточно найти подрядчика в даркнете и заплатить от $30 (дешевле некоторых подписок на вполне легальные сервисы). Эксперты Kaspersky Digital Footprint Intelligence изучили более 250 тысяч публикаций в даркнете и дипвебе и обнаружили почти 150 действующих поставщиков DDoS-услуг.

Согласно исследованию «DDoS-экономика: сколько стоит „положить” сайт» (PDF), атака продолжительностью от одного до 30 дней может стоить от $30 до $2000. Итоговый ценник зависит от цели, мощности и продолжительности цифрового обстрела.

Теневой рынок даже предлагает демоверсию: короткую пробную атаку примерно за $10, а иногда и бесплатно. Всё как у приличного SaaS-сервиса, только вместо управления проектами клиент получает возможность обрушить чужой ресурс.


Для постоянных покупателей работает подписка DDoS-as-a-Service. За $1-30 тысяч в месяц заказчику дают доступ к инструментам, позволяющим запускать атаки длительностью от минуты до 48 часов. Цена зависит от используемых методов и количества одновременных целей.

Рынок при этом бодро пополняется новичками. Только за первый квартал 2026 года исследователи нашли 16 новых поставщиков. Если темп сохранится, по итогам года их станет минимум на 25% больше, чем в 2025-м. Средний срок жизни такого бизнеса составляет 2,5 года, а отдельные ветераны работают уже около десятилетия.

RSS: Новости на портале Anti-Malware.ru