



Турецкий майнер маскируется под Яндекс Переводчик, заразил 111 тыс. юзеров

Турецкий майнер маскируется под Яндекс Переводчик, заразил 111 тыс. юзеров

Турецкий майнер маскируется под Яндекс Переводчик, заразил 111 тыс. юзеров

Турецкую организацию Nitrokod связывают с масштабной криптомайнинговой кампанией, в ходе которой злоумышленники прикрываются легитимными десктопными приложениями. С 2019 года киберпреступникам удалось заразить 111 тысяч жертв из 11 стран.

Об активности вредоносного криптомайнера рассказали специалисты компании Check Point. Мая Хоровиц, вице-президент исследовательского отдела, отмечает следующие особенности:

«На самом деле, вредоносные инструменты доступны любому желающему. Их можно найти с помощью банального поиска в Сети, скачать по ссылке и установить в один клик».

Для распространения вредоноса используются бесплатные программы, размещенные на площадках вроде Softpedia и Uptodown. Согласно отчету Check Point, вредонос выжидает недели, прежде чем запуститься в скомпрометированной системе. Более того, он максимально дистанцирует свою активность от загруженного фейкового софта.


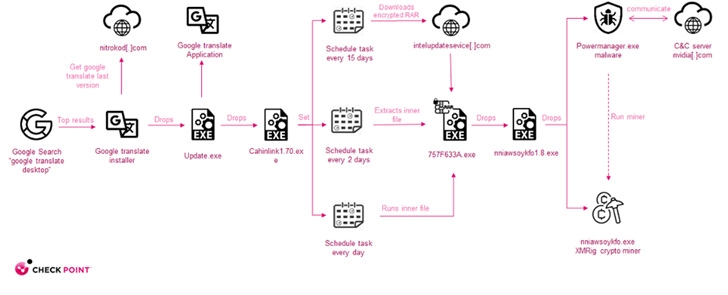
Цепочка атаки состоит из четырех частей, в каждой из которых один дроппер загружает другой, пока в систему не установится сам зловред. После запуска вредонос соединяется с командным центром (C2) для получения файла конфигурации, который помогает ему начать майнинговую активность.

Интересно, что авторы маскируют свою программу под приложения-переводчики: Яндекс Переводчик, Google Переводчик и Microsoft Переводчик. Также встречалась маскировка под софт YouTube Music, MP3 Download Manager и Pc Auto Shutdown.

Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru