



Турецкий майнер маскируется под Яндекс Переводчик, заразил 111 тыс. юзеров

Турецкий майнер маскируется под Яндекс Переводчик, заразил 111 тыс. юзеров

Турецкий майнер маскируется под Яндекс Переводчик, заразил 111 тыс. юзеров

Турецкую организацию Nitrokod связывают с масштабной криптомайнинговой кампанией, в ходе которой злоумышленники прикрываются легитимными десктопными приложениями. С 2019 года киберпреступникам удалось заразить 111 тысяч жертв из 11 стран.

Об активности вредоносного криптомайнера рассказали специалисты компании Check Point. Мая Хоровиц, вице-президент исследовательского отдела, отмечает следующие особенности:

«На самом деле, вредоносные инструменты доступны любому желающему. Их можно найти с помощью банального поиска в Сети, скачать по ссылке и установить в один клик».

Для распространения вредоноса используются бесплатные программы, размещенные на площадках вроде Softpedia и Uptodown. Согласно отчету Check Point, вредонос выжидает недели, прежде чем запуститься в скомпрометированной системе. Более того, он максимально дистанцирует свою активность от загруженного фейкового софта.


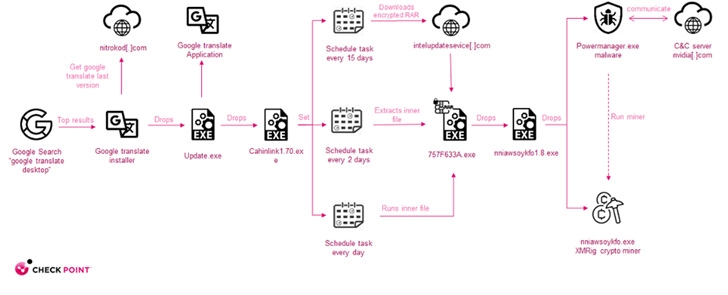
Цепочка атаки состоит из четырех частей, в каждой из которых один дроппер загружает другой, пока в систему не установится сам зловред. После запуска вредонос соединяется с командным центром (C2) для получения файла конфигурации, который помогает ему начать майнинговую активность.

Интересно, что авторы маскируют свою программу под приложения-переводчики: Яндекс Переводчик, Google Переводчик и Microsoft Переводчик. Также встречалась маскировка под софт YouTube Music, MP3 Download Manager и Pc Auto Shutdown.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru