



Кибервымогатели используют античит-драйвер для отключения антивирусов

Кибервымогатели используют античит-драйвер для отключения антивирусов

Кибервымогатели используют античит-драйвер для отключения антивирусов

Киберпреступники используют уязвимый драйвер mhyprot2.sys, предназначенный для борьбы с читерами в видеоигре Genshin Impact, для отключения антивирусов. За этими атаками стоят операторы шифровальщика.

Об интересном методе обхода защитных программ рассказали специалисты компании Trend Micro. По их словам, злоумышленники нашли способ использовать драйвер mhyprot2.sys для повышения прав в системе, а также для завершения работы процессов и служб, связанных с антивирусным софтом.

«Фактически mhyprot2.sys используется в качестве руткита. Это драйвер, предназначенный для борьбы с читерством в ролевой видеоигре Genshin Impact. Операторы шифровальщика используют уязвимость для завершения процессов и остановки служб», — пишет в отчете Trend Micro.

«Специалистам по кибербезопасности стоит обратить внимание, что mhyprot2.sys может быть интегрирован в любую вредоносную программу».

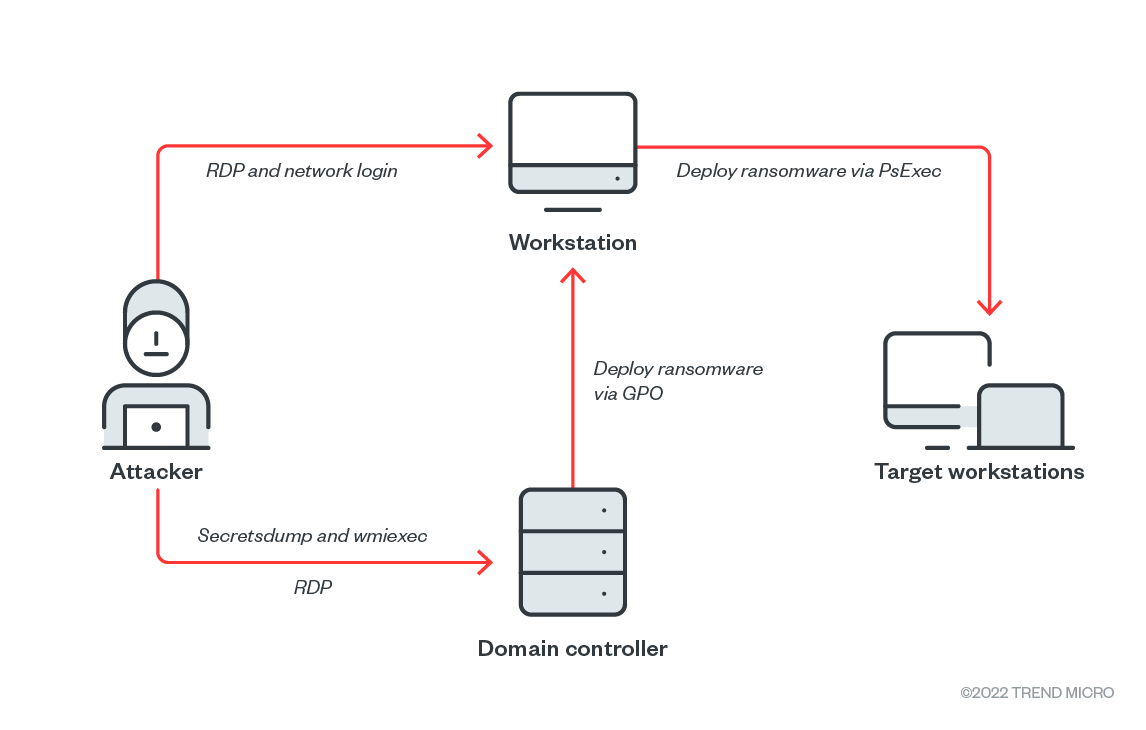
Trend Micro зафиксировала атаки с эксплуатацией mhyprot2.sys в конце июля 2022 года, когда атакующие попытались в очередной раз установить программу-вымогатель в систему жертвы. На тот момент подпись mhyprot2.sys все ещё проходила проверку.

Интересно, что у уязвимого драйвера нет строгой привязки к видеоигре, а это значит, что Genshin Impact необязательно должна быть установлена на компьютере жертвы для успешной атаки. Эксперты опасаются, что другие кибергруппировки тоже могут взять mhyprot2.sys в оборот.


Ситуацию также усугубляет наличие общедоступного демонстрационного эксплойта (PoC), который представил исследователь под ником kagurazakasanae. С помощью этого proof-of-concept можно отключить 360 Total Security.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru