



Кибервымогатели используют античит-драйвер для отключения антивирусов

Кибервымогатели используют античит-драйвер для отключения антивирусов

Кибервымогатели используют античит-драйвер для отключения антивирусов

Киберпреступники используют уязвимый драйвер mhyprot2.sys, предназначенный для борьбы с читерами в видеоигре Genshin Impact, для отключения антивирусов. За этими атаками стоят операторы шифровальщика.

Об интересном методе обхода защитных программ рассказали специалисты компании Trend Micro. По их словам, злоумышленники нашли способ использовать драйвер mhyprot2.sys для повышения прав в системе, а также для завершения работы процессов и служб, связанных с антивирусным софтом.

«Фактически mhyprot2.sys используется в качестве руткита. Это драйвер, предназначенный для борьбы с читерством в ролевой видеоигре Genshin Impact. Операторы шифровальщика используют уязвимость для завершения процессов и остановки служб», — пишет в отчете Trend Micro.

«Специалистам по кибербезопасности стоит обратить внимание, что mhyprot2.sys может быть интегрирован в любую вредоносную программу».

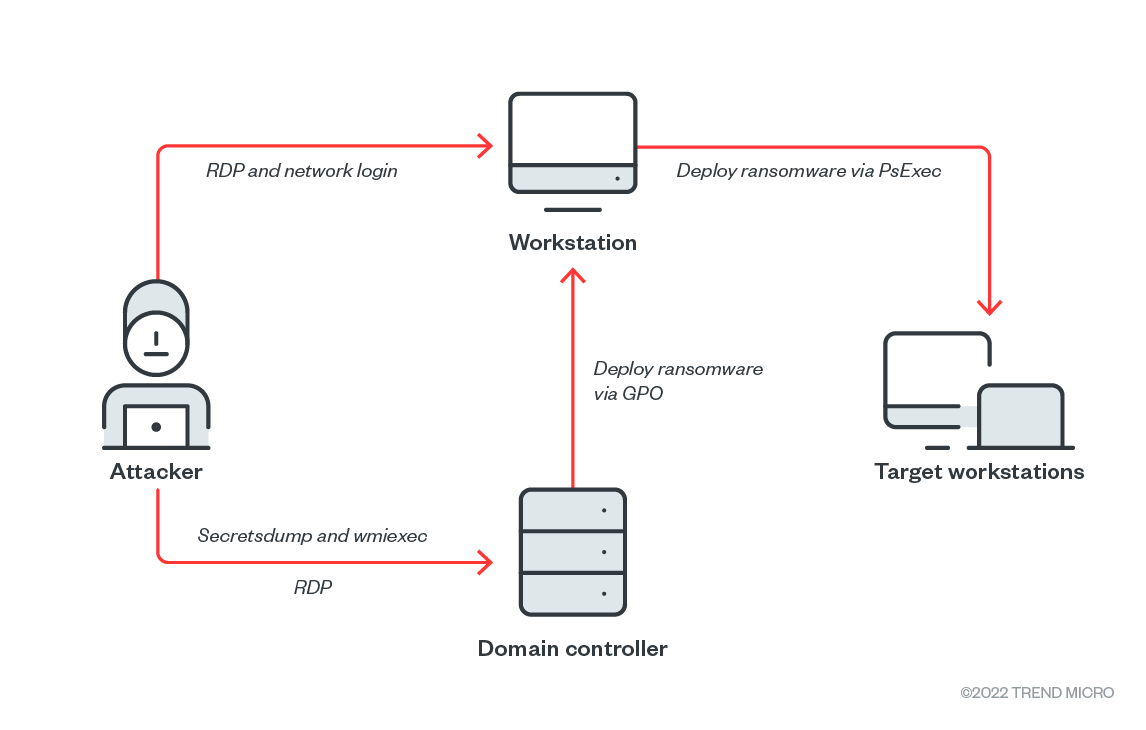
Trend Micro зафиксировала атаки с эксплуатацией mhyprot2.sys в конце июля 2022 года, когда атакующие попытались в очередной раз установить программу-вымогатель в систему жертвы. На тот момент подпись mhyprot2.sys все ещё проходила проверку.

Интересно, что у уязвимого драйвера нет строгой привязки к видеоигре, а это значит, что Genshin Impact необязательно должна быть установлена на компьютере жертвы для успешной атаки. Эксперты опасаются, что другие кибергруппировки тоже могут взять mhyprot2.sys в оборот.


Ситуацию также усугубляет наличие общедоступного демонстрационного эксплойта (PoC), который представил исследователь под ником kagurazakasanae. С помощью этого proof-of-concept можно отключить 360 Total Security.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru