



Слитые документы раскрыли услуги по взлому Android и iOS за $8 млн

Слитые документы раскрыли услуги по взлому Android и iOS за $8 млн

Слитые документы раскрыли услуги по взлому Android и iOS за $8 млн

Утекшие документы показали, что небольшая компания Intellexa, специализирующаяся на кибершпионаже, предлагает услуги по взлому мобильных устройств на Android и iOS. Соответствующие эксплойты, согласно прайсу, будут стоить около восьми миллионов долларов.

Фактически это продолжатели дела и прямые конкуренты израильской компании NSO Group, которая со своим инструментом Pegasus наделала немало шума за последние годы.

На официальном сайте Intellexa утверждается, что компания предлагает технологии, позволяющие правоохранительным органам и спецслужбам «защищать общество». На ресурсе также есть информация, что Intellexa функционирует на территории Евросоюза.

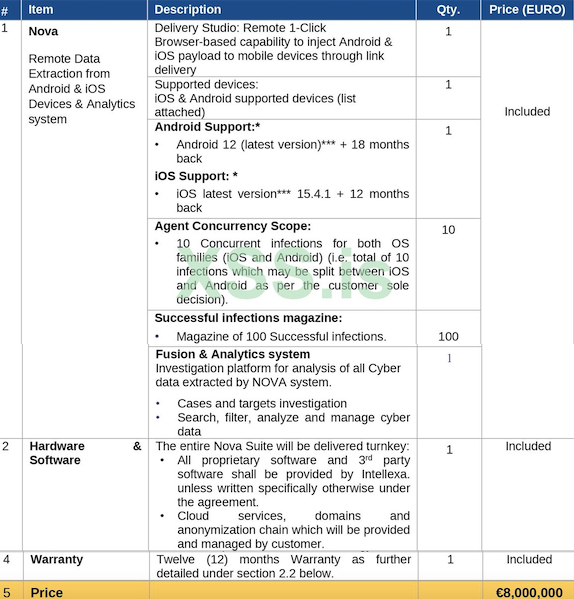
Площадка Vx-undergroud опубликовала в Twitter скриншоты, на которых запечатлены несколько документов с коммерческими предложениями Intellexa. Эти документы, отмеченные статусом конфиденциальных, описывают услуги по удаленному извлечению данных с мобильных устройств на Android и iOS.

В частности, компания предлагает 0-click эксплойты, позволяющие внедрить пейлоад на устройства, работающие под управлением Android и iOS. Согласно описанию, потенциальная жертва должна кликнуть по ссылке для активации эксплойта.


Кроме того, в слитых документах частично указан список Android-смартфонов, против которых атака должна сработать. Эксплойты должны также «пробить» iOS 15.4.1 и последний на данный момент апдейт Android 12.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru