



Более 80 тыс. камер Hikvision до сих пор содержат критическую дыру

Более 80 тыс. камер Hikvision до сих пор содержат критическую дыру

Более 80 тыс. камер Hikvision до сих пор содержат критическую дыру

Более 80 тысяч камер Hikvision, работающих в Сети, содержат критическую уязвимость, позволяющую выполнить команды. Для эксплуатации достаточно отправить веб-серверу специально созданные сообщения.

Проблема получила идентификатор CVE-2021-36260, патч для нее разработчики Hikvision подготовили ещё в сентябре 2021 года.

Тем не менее, согласно отчету компании CYFIRMA, десятки тысяч устройств в 2300 организациях из 100 стран до сих пор не обновились. Следовательно, все они могут стать жертвами кибератак.

И это не надуманная угроза, поскольку на сегодняшний день существуют два публично доступных эксплойта для CVE-2021-36260. Один опубликовали в октябре 2021 года, второй — в феврале 2022-го. Таким образом, киберпреступники с любым уровнем квалификации спокойно могут искать и атаковать уязвимые камеры.

Например, в декабре 2021-го операторы ботнета Moobot (основан на Mirai) использовали эксплойт для взлома и объединения устройств в бот-сеть, занимающуюся DDoS-атаками. По словам специалистов CYFIRMA, на русскоязычных форумах киберпреступники часто продают доступ в чужие сети в качестве точки входа, которая обеспечивается уязвимыми камерами Hikvision.

В общей сложности исследователи изучили 285 тысяч веб-серверов Hikvision, торчащих в Сеть. Из них около 80 тыс. до сих пор не установили патчи и, соответственно, уязвимы перед описанными выше атаками.

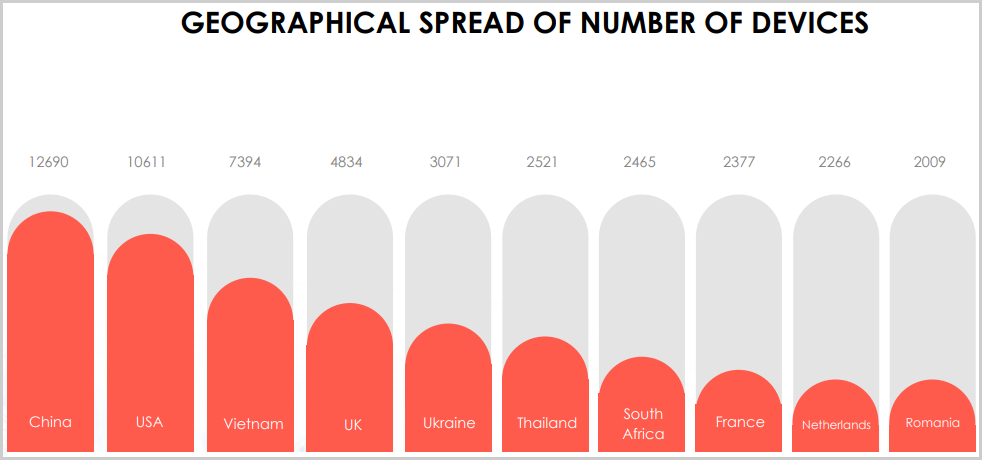
Большинство дырявых устройств расположены в Китае и США. Около двух тысяч проблемных камер размещены в каждой из следующих стран: Вьетнам, Великобритания, Украина, Таиланд, Южная Африка, Франция, Нидерланды.


По данным CYFIRMA, CVE-2021-36260 используется китайскими кибергруппами APT41 и APT10, а также российскими кибершпионами. Однако подтверждения этой информации нет.

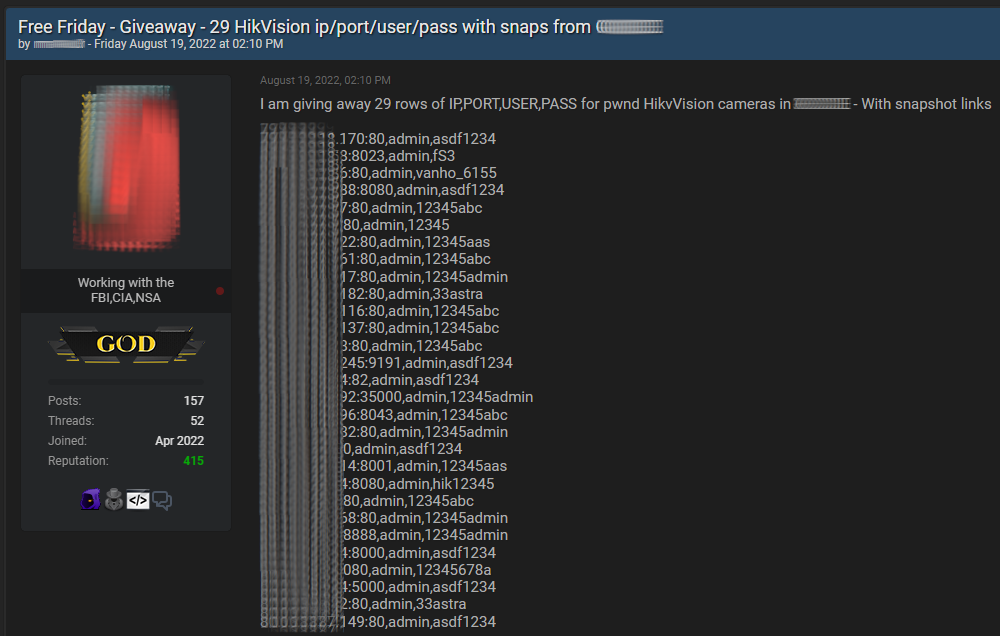
К слову, у камер Hikvision есть и другая проблема — слабые пароли. Причем это касается и тех паролей, что пользователи устанавливают для удобства, и тех, которые производитель даёт по умолчанию. Аналитики из BleepingComputer нашли на хакерских форумах списки, в которых указаны учетные данные от устройств.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru