



Более 80 тыс. камер Hikvision до сих пор содержат критическую дыру

Более 80 тыс. камер Hikvision до сих пор содержат критическую дыру

Более 80 тыс. камер Hikvision до сих пор содержат критическую дыру

Более 80 тысяч камер Hikvision, работающих в Сети, содержат критическую уязвимость, позволяющую выполнить команды. Для эксплуатации достаточно отправить веб-серверу специально созданные сообщения.

Проблема получила идентификатор CVE-2021-36260, патч для нее разработчики Hikvision подготовили ещё в сентябре 2021 года.

Тем не менее, согласно отчету компании CYFIRMA, десятки тысяч устройств в 2300 организациях из 100 стран до сих пор не обновились. Следовательно, все они могут стать жертвами кибератак.

И это не надуманная угроза, поскольку на сегодняшний день существуют два публично доступных эксплойта для CVE-2021-36260. Один опубликовали в октябре 2021 года, второй — в феврале 2022-го. Таким образом, киберпреступники с любым уровнем квалификации спокойно могут искать и атаковать уязвимые камеры.

Например, в декабре 2021-го операторы ботнета Moobot (основан на Mirai) использовали эксплойт для взлома и объединения устройств в бот-сеть, занимающуюся DDoS-атаками. По словам специалистов CYFIRMA, на русскоязычных форумах киберпреступники часто продают доступ в чужие сети в качестве точки входа, которая обеспечивается уязвимыми камерами Hikvision.

В общей сложности исследователи изучили 285 тысяч веб-серверов Hikvision, торчащих в Сеть. Из них около 80 тыс. до сих пор не установили патчи и, соответственно, уязвимы перед описанными выше атаками.

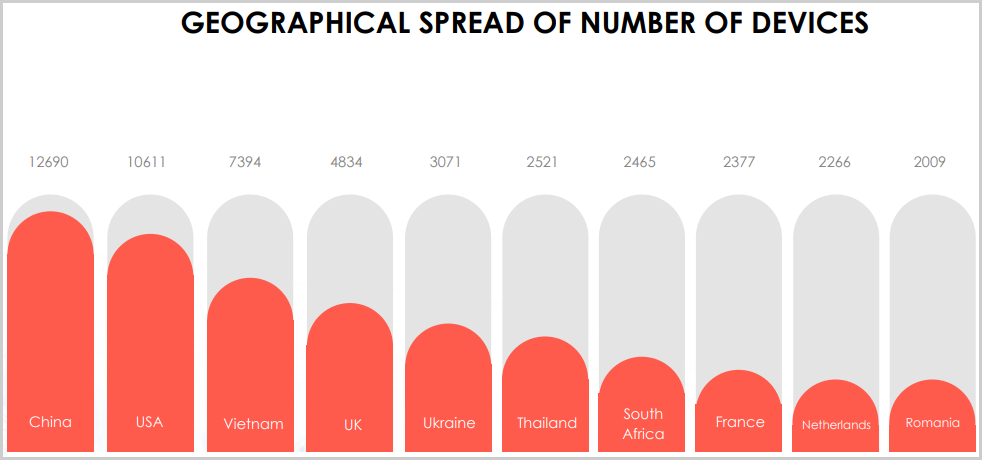
Большинство дырявых устройств расположены в Китае и США. Около двух тысяч проблемных камер размещены в каждой из следующих стран: Вьетнам, Великобритания, Украина, Таиланд, Южная Африка, Франция, Нидерланды.


По данным CYFIRMA, CVE-2021-36260 используется китайскими кибергруппами APT41 и APT10, а также российскими кибершпионами. Однако подтверждения этой информации нет.

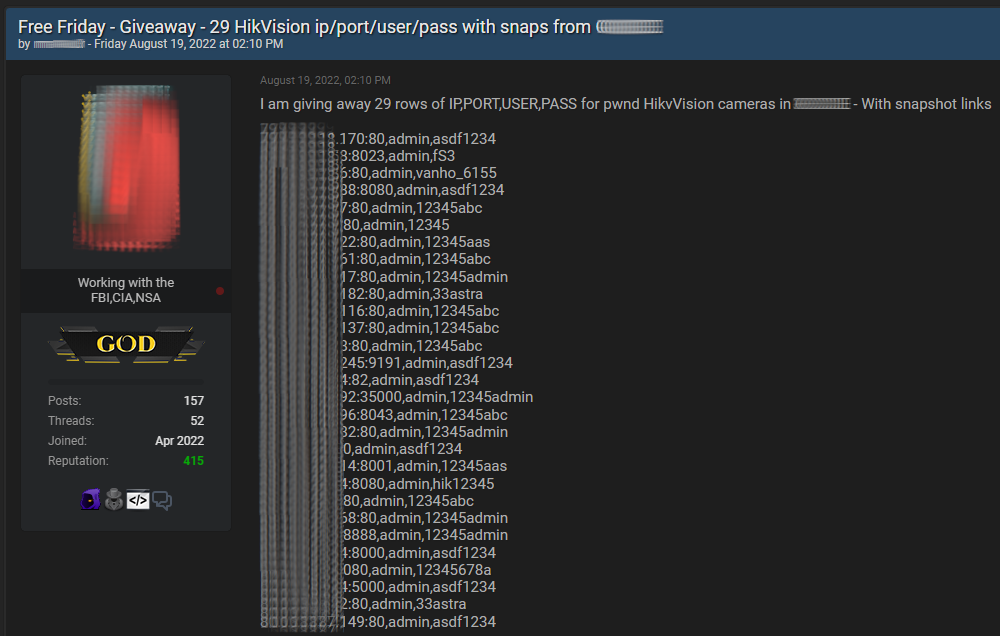
К слову, у камер Hikvision есть и другая проблема — слабые пароли. Причем это касается и тех паролей, что пользователи устанавливают для удобства, и тех, которые производитель даёт по умолчанию. Аналитики из BleepingComputer нашли на хакерских форумах списки, в которых указаны учетные данные от устройств.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru