



В macOS-версии Zoom устранили брешь, позволяющую получить контроль над ОС

В macOS-версии Zoom устранили брешь, позволяющую получить контроль над ОС

В macOS-версии Zoom устранили брешь, позволяющую получить контроль над ОС

Разработчики Zoom выпустили патч для уязвимости, затрагивающей macOS-версию приложения. С помощью соответствующего эксплойта злоумышленник может получить контроль над операционной системой пользователя.

В официальном уведомлении представители сервиса для видеоконференций признают проблему и упоминают идентификатор уязвимости — CVE-2022-28756. Пользователям macOS рекомендуют установить версию под номером 5.11.5, которая устраняет опасный баг.

Патрик Уордл, специализирующийся на защите «яблочных» операционных систем, первым выявил и рассказал об уязвимости. Свои выводы эксперт представил на конференции Def Con. Кстати, там же он заявил, что разработчики ряда антивирусных продуктов без разрешения используют его алгоритмы.

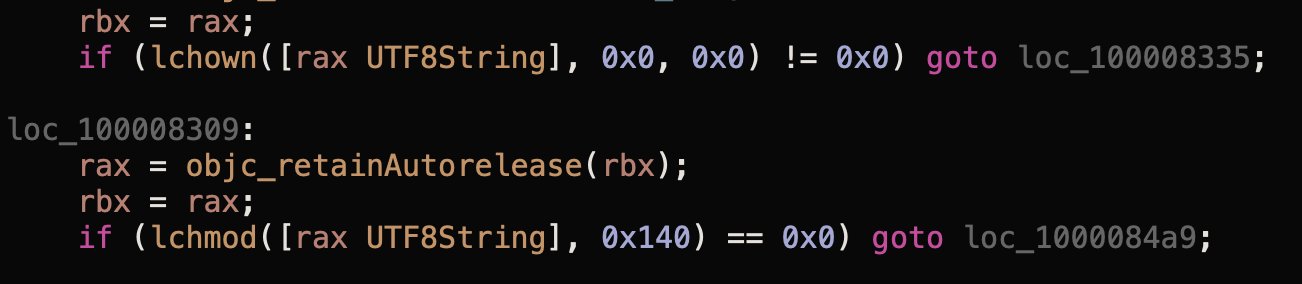
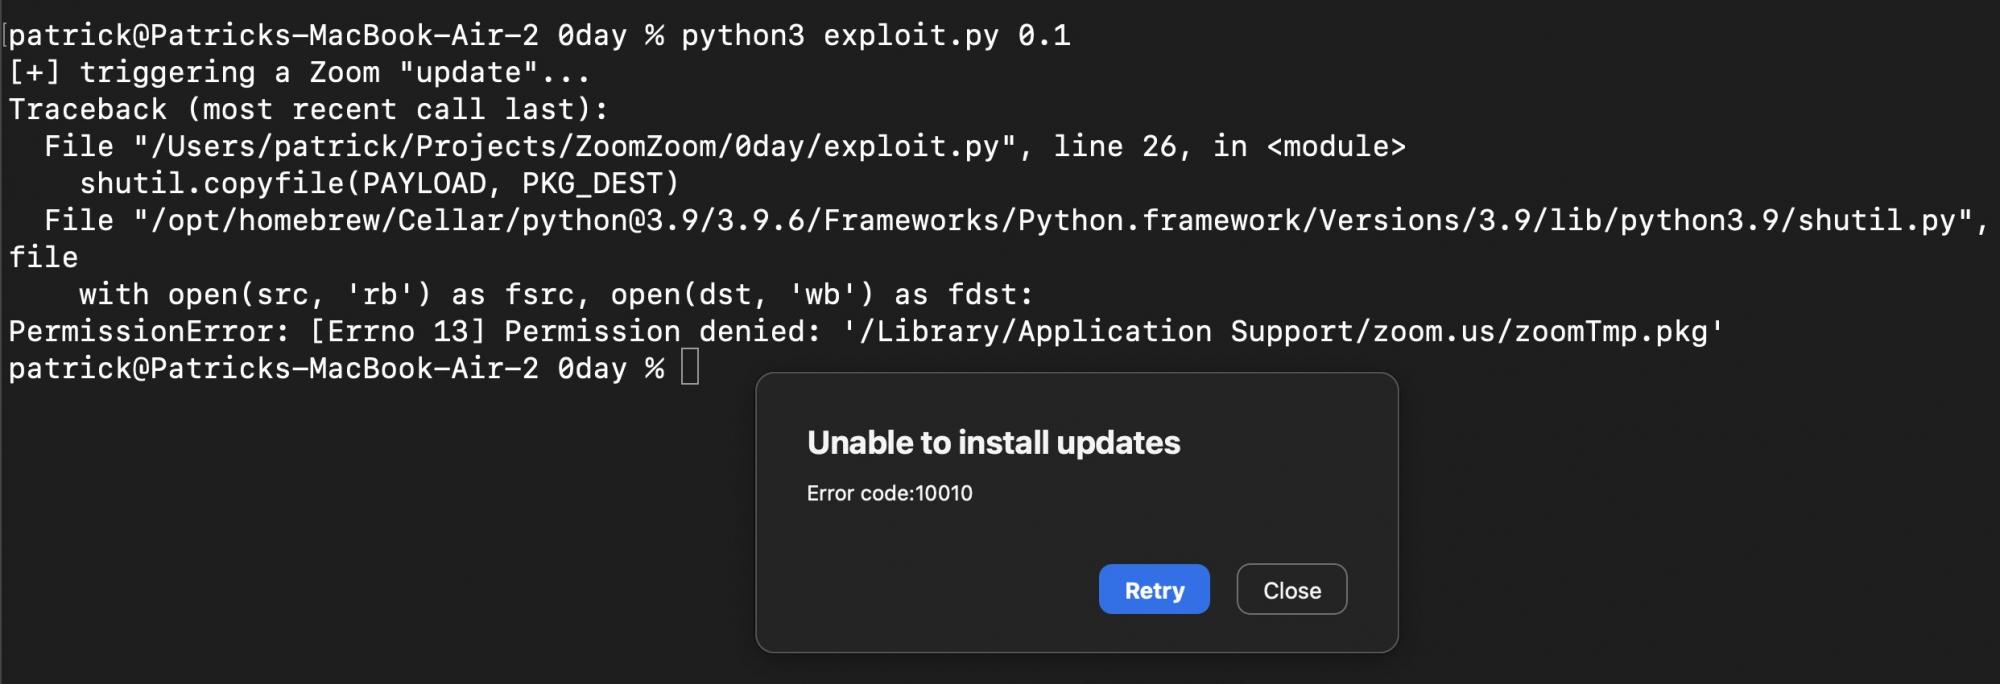
Чтобы запустить эксплойт, злоумышленник должен получить специальные разрешения в системе. Там не менее в случае успешной атаки можно заставить Zoom установить вредоносную программу и проставить ей электронную подпись официального сервиса для видеоконференций.

После этого условные атакующие могут получить дополнительные права в операционной системе, включая возможность модифицировать, удалять или добавлять файлы на устройство.

Патрик Уордл поблагодарил разработчиков Zoom за оперативный патч и подтвердил, что версия 5.11.5 действительно решает выявленную проблему.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru