



Банковский Android-троян SOVA теперь может шифровать смартфоны

Банковский Android-троян SOVA теперь может шифровать смартфоны

Банковский Android-троян SOVA теперь может шифровать смартфоны

Банковский троян SOVA, предназначенный для атак на Android-устройства, получил доработанный код и новые функции, среди которых особо стоит отметить возможность шифровать файлы на мобильных устройствах пользователей.

Последняя версия вредоноса способна атаковать в общей сумме 200 приложений, среди которых банковский софт, криптобиржи и кошельки для цифровой валюты. SOVA пытается украсть конфиденциальные данные и файлы cookies.

Помимо этого, авторы доработали код трояна, поэтому теперь он может действовать в системе более незаметно. Релиз получил версию 5.0.

Исследователи из Cleafy наблюдают за SOVA с сентября 2021 года, когда авторы впервые представили вредонос. По словам специалистов, киберпреступники существенно доработали свое детище в 2022-м.

Например, в марте авторы выпустили версию 3, в которой добавили перехват кодов двухфакторной аутентификации, кражу cookies и возможность внедрения кода в ряд новых банковских приложений.

Четвертая версия вышла уже в июле, в ней разработчики добавили систему удаленного доступа к рабочему столу (VNC) и увеличили число атакуемых приложений. В этом же релизе появилась возможность снимать скриншоты, осуществлять клики и свайпы и красть данные из Gmail, GPay и Google Password Manager.

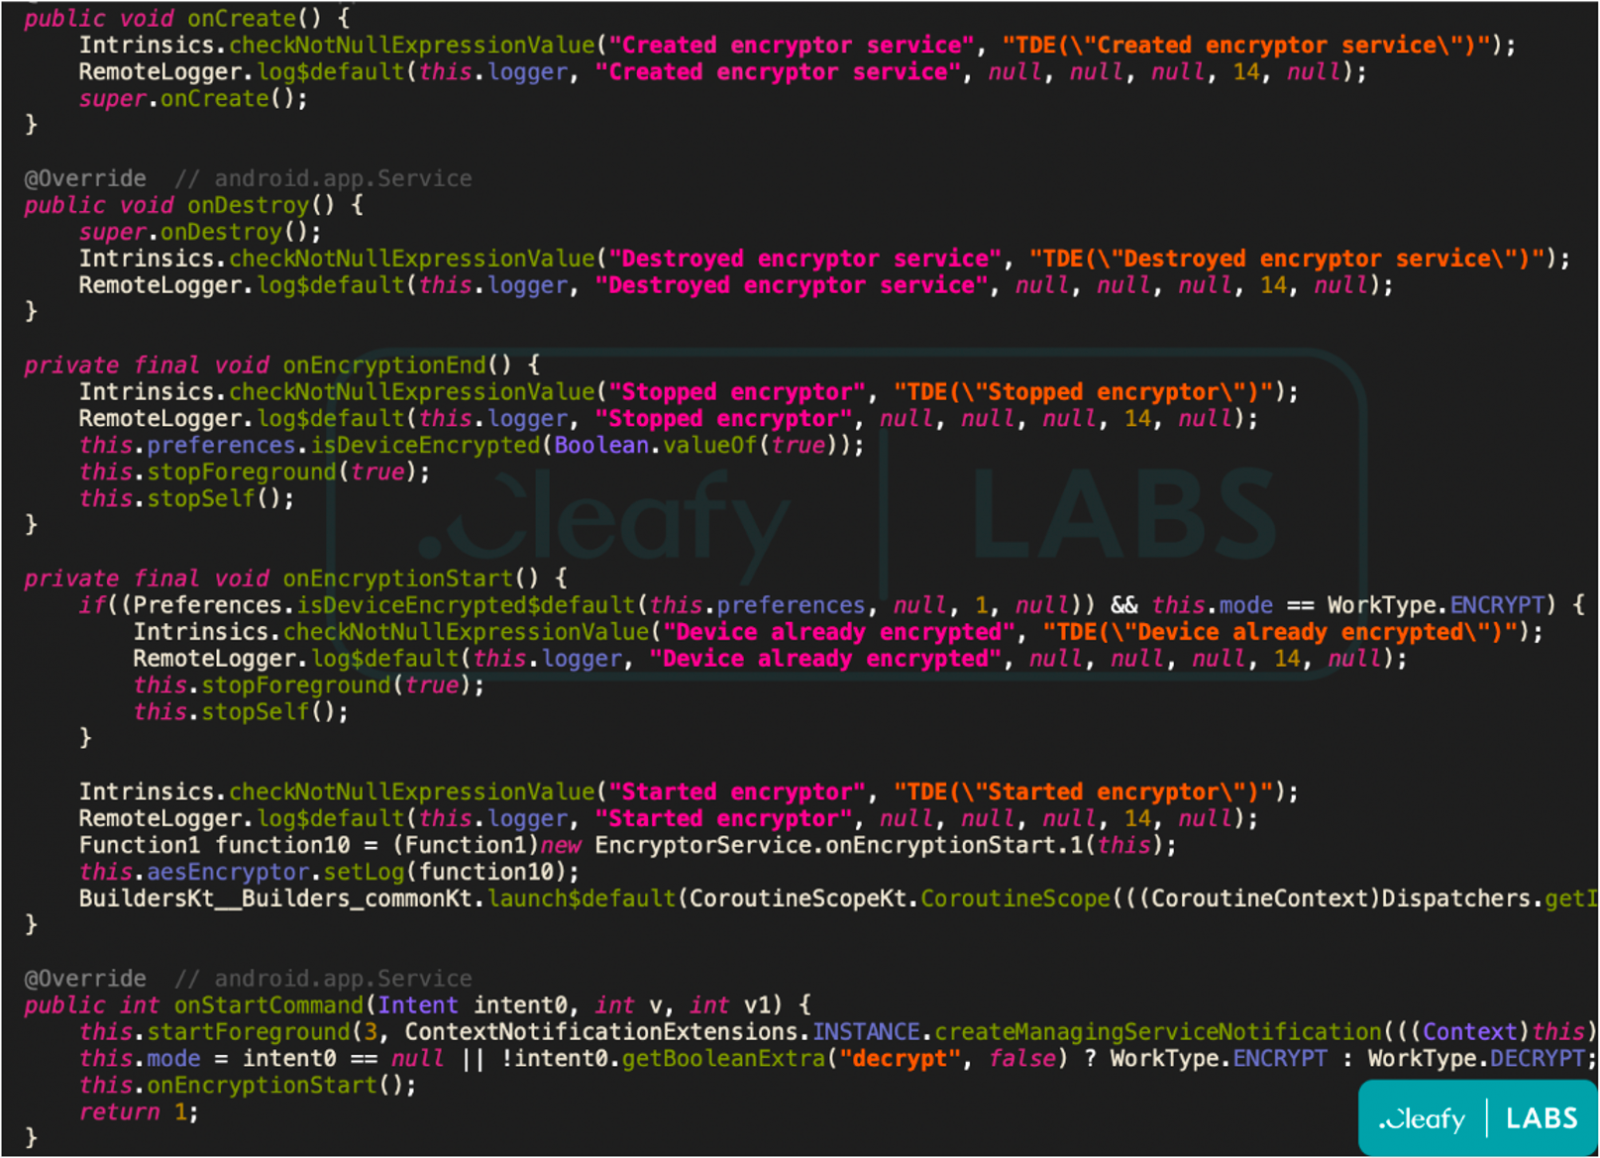
SOVA v5 — последняя на данный момент версия трояна, которая отметилась новым модулем шифровальщика. Вредонос использует AES для шифрования всех файлов на зараженном устройстве, добавляя к ним расширение “.enc”.


«Новый модуль шифровальщика весьма интересен, поскольку нечасто встречается среди банковских троянов для Android. Авторы прекрасно понимают, что в последнее время смартфоны стали хранителями персональных и финансовых данных для большинства пользователей», — объясняют в Cleafy.

Подпишитесь на новости

Вузам разрешили проверять личность студентов на онлайн-экзаменах через МАКС

Правительство разрешило образовательным организациям идентифицировать студентов на дистанционных экзаменах по данным, которые те предоставят через мессенджер МАКС. Речь идет о сведениях из студенческого билета или документа, удостоверяющего личность.

Новый способ можно применять на текущем контроле успеваемости, промежуточной и итоговой аттестации при электронном и дистанционном обучении.

Постановление опубликовано на портале правовой информации. В документе МАКС назван многофункциональным сервисом обмена информацией: так мессенджер обозначен в законодательстве. Пользоваться этим способом вузы смогут при наличии технической возможности.

Проект постановления Минцифры опубликовало в августе. Он вносит изменения в правила применения электронного обучения и дистанционных образовательных технологий, утвержденные постановлением № 1678 от 11 октября 2023 года.

В проекте, кроме МАКС, упоминалась идентификация по лицу и голосу через Единую биометрическую систему, а вход через «Госуслуги» вузы могли использовать и раньше.

Закон об электронных студенческих билетах и зачетных книжках президент подписал в конце 2025 года. Эти документы должны быть доступны по QR-коду на «Госуслугах» и в МАКС.

RSS: Новости на портале Anti-Malware.ru