




Программа-вымогатель Cuba заручилась поддержкой нового RAT-вредоноса

Программа-вымогатель Cuba заручилась поддержкой нового RAT-вредоноса

Программа-вымогатель Cuba заручилась поддержкой нового RAT-вредоноса

Операторы программы-вымогателя Cuba используют ранее не встречавшиеся экспертам техники, включая новую вредоносную программу, открывающую удалённый доступ к устройству жертвы (RAT). Троян получил имя “Tropical Scorpius“.

На интересную киберугрозу обратили внимание специалисты из подразделения Unit 42, принадлежащего Palo Alto Networks. Именно они и связали троян с операциями киберпреступников, стоящих за распространением Cuba.

Известно, что в первом квартале 2022 года программа-вымогатель Cuba получила небольшие, но весомые нововведения: обновлённый компонент шифровальщика, оснащённый дополнительными опциями, и quTox для связи с жертвами в режиме реального времени.

Тем не менее Tropical Scorpius ещё усилил операции киберпреступников, сделав их опаснее, а также продемонстрировал новую тактику злоумышленников.

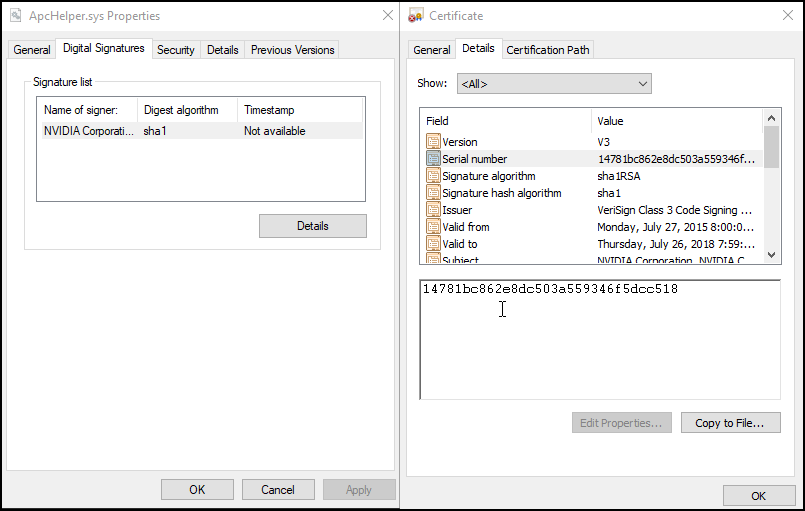
Tropical Scorpius использует стандартный пейлоад Cuba, который остаётся преимущественно неизменным с 2019 года. Однако новизна заключается в том, что с июня 2022 года используется легитимный сертификат NVIDIA, украденный LAPSUS (стоит отметить, что сертификат не проходит валидацию).

С помощью упомянутого сертификата операторы Cuba подписывают драйвер уровня ядра, который выступает дроппером на начальном этапе заражения.


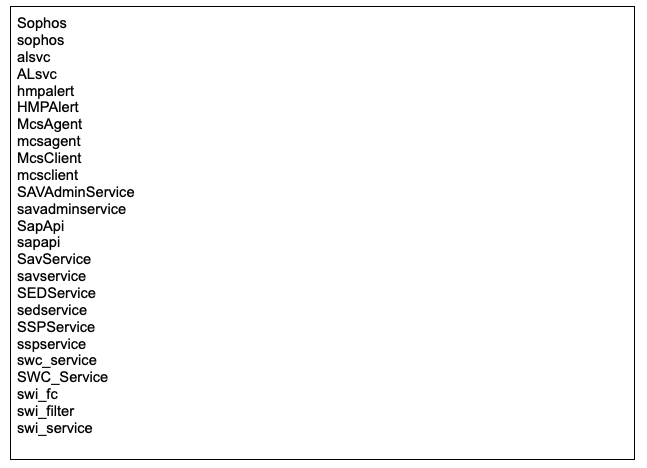
Задача драйвера — вычислить процессы антивирусных продуктов и завершить их, чтобы атакующие как можно дольше оставались в системе. Вот список процессов, на которые охотится дроппер:


Следующим шагом Tropical Scorpius задействует инструмент для локального повышения прав, который эксплуатирует уязвимость CVE-2022-24521 (была пропатчена в апреле). По словам специалистов Unit 42, киберпреступники использовали стратегию, похожую на то, что описывал Сергей Корниенко.

Далее Tropical Scorpius загружает инструменты ADFind и Net Scan для латерального передвижения по сети жертвы. На этом этапе в дело также вступает новая тулза, собирающая учётные данные Kerberos. Кроме того, злоумышленники начали использовать ZeroLogon для эксплуатации CVE-2020-1472.

В заключительной фазе Tropical Scorpius запускает троян “ROMCOM RAT“, ранее не встречавшийся экспертам. Он обеспечивает взаимодействие с командным сервером с помощью ICMP-запросов.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru