



Программа-вымогатель Cuba заручилась поддержкой нового RAT-вредоноса

Программа-вымогатель Cuba заручилась поддержкой нового RAT-вредоноса

Программа-вымогатель Cuba заручилась поддержкой нового RAT-вредоноса

Операторы программы-вымогателя Cuba используют ранее не встречавшиеся экспертам техники, включая новую вредоносную программу, открывающую удалённый доступ к устройству жертвы (RAT). Троян получил имя “Tropical Scorpius“.

На интересную киберугрозу обратили внимание специалисты из подразделения Unit 42, принадлежащего Palo Alto Networks. Именно они и связали троян с операциями киберпреступников, стоящих за распространением Cuba.

Известно, что в первом квартале 2022 года программа-вымогатель Cuba получила небольшие, но весомые нововведения: обновлённый компонент шифровальщика, оснащённый дополнительными опциями, и quTox для связи с жертвами в режиме реального времени.

Тем не менее Tropical Scorpius ещё усилил операции киберпреступников, сделав их опаснее, а также продемонстрировал новую тактику злоумышленников.

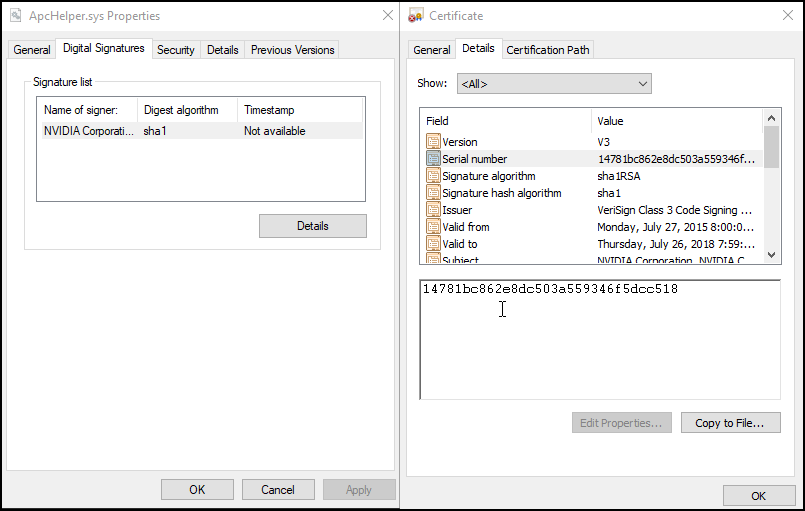
Tropical Scorpius использует стандартный пейлоад Cuba, который остаётся преимущественно неизменным с 2019 года. Однако новизна заключается в том, что с июня 2022 года используется легитимный сертификат NVIDIA, украденный LAPSUS (стоит отметить, что сертификат не проходит валидацию).

С помощью упомянутого сертификата операторы Cuba подписывают драйвер уровня ядра, который выступает дроппером на начальном этапе заражения.


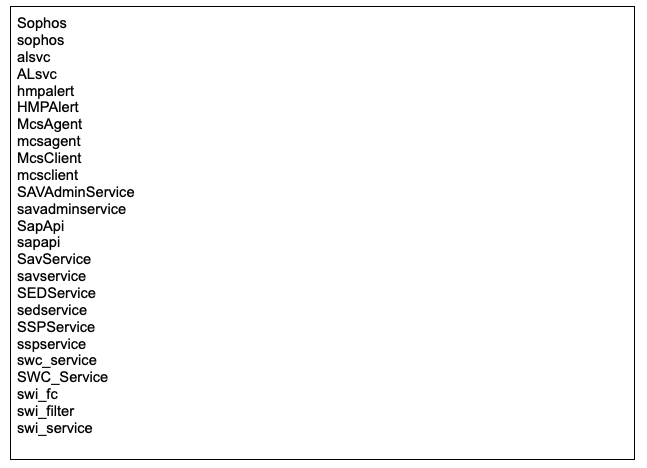
Задача драйвера — вычислить процессы антивирусных продуктов и завершить их, чтобы атакующие как можно дольше оставались в системе. Вот список процессов, на которые охотится дроппер:


Следующим шагом Tropical Scorpius задействует инструмент для локального повышения прав, который эксплуатирует уязвимость CVE-2022-24521 (была пропатчена в апреле). По словам специалистов Unit 42, киберпреступники использовали стратегию, похожую на то, что описывал Сергей Корниенко.

Далее Tropical Scorpius загружает инструменты ADFind и Net Scan для латерального передвижения по сети жертвы. На этом этапе в дело также вступает новая тулза, собирающая учётные данные Kerberos. Кроме того, злоумышленники начали использовать ZeroLogon для эксплуатации CVE-2020-1472.

В заключительной фазе Tropical Scorpius запускает троян “ROMCOM RAT“, ранее не встречавшийся экспертам. Он обеспечивает взаимодействие с командным сервером с помощью ICMP-запросов.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru