



Smart App Control в Windows 11 теперь блокирует опасные файлы ISO, LNK

Smart App Control в Windows 11 теперь блокирует опасные файлы ISO, LNK

Smart App Control в Windows 11 теперь блокирует опасные файлы ISO, LNK

Защитная функция Smart App Control (SAC), реализованная в Windows 11, теперь может блокировать отдельные типы файлов, которые в последнее время использовались в фишинговых кампаниях. Напомним, что задача Smart App Control — мешать работе киберугроз на уровне процессов.

«Функция Smart App Control в Windows 11 блокирует файлы с расширениями ISO и LNK, которые помечены “Mark Of The Web“ — по аналогии с макросами в документах», — пишет в твите Дэвид Уэстон, отвечающий в Microsoft за безопасность ОС.

Кстати, интересно, что буквально на днях исследователи из Proofpoint писали про новые кампании киберпреступников, которые научились обходить пометку “Mark Of The Web“ и блокировку макросов, доставляя вредоносные документы в контейнерах: IMG (.img), ISO (.iso), RAR (.rar) и ZIP (.zip).

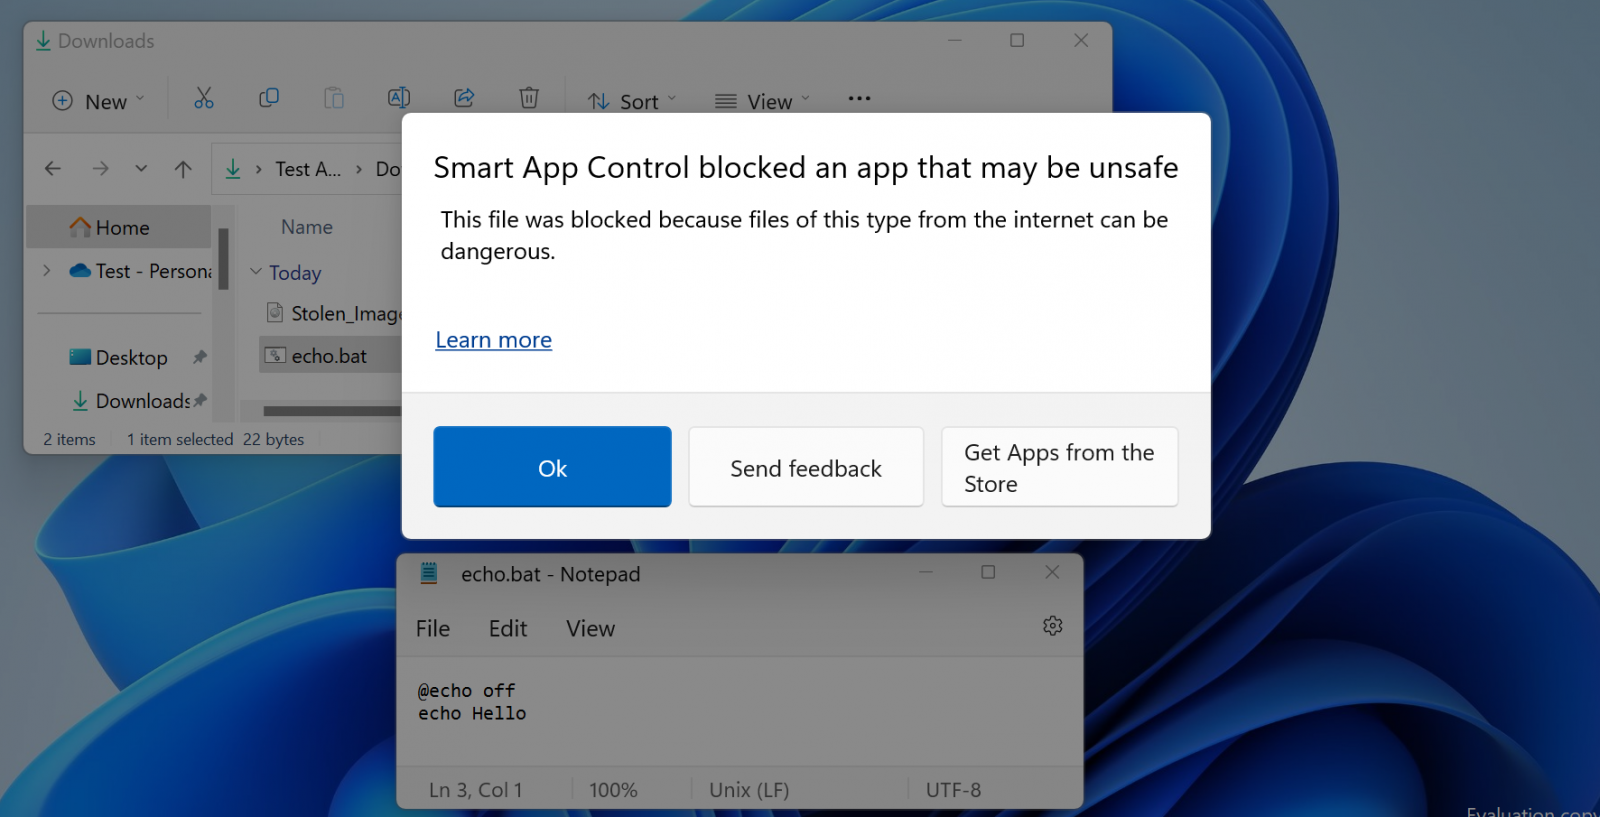
При блокировке потенциально опасного файла SAC выведет на передний план диалоговое окно со следующим сообщением:

«Smart App Control заблокировала приложение, которое может навредить устройству. Причина блокировки в потенциальной опасности файлов, загруженных из интернета».


Специалист по кибербезопасности Уилл Дорманн отметил, что SAC автоматически блокирует запуск подозрительных файлов IMG, VHD и VHDX. В BleepingComputer к этому списку добавили .appref-ms, .bat, .cmd, .chm, .cpl, .js, .jse, .msc, .msp, .reg, .vbe, .vbs и .wsf.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru