



Операторы RAT-вредоноса Woody атакуют российскую ОАК

Операторы RAT-вредоноса Woody атакуют российскую ОАК

Операторы RAT-вредоноса Woody атакуют российскую ОАК

Неизвестная киберпреступная группа атакует российские организации. В этой компании злоумышленники используют новую вредоносную программу, позволяющую удаленно красть информацию с зараженного устройства.

По словам специалистов Malwarebytes, одна из атакованных российских организаций принадлежит к контролируемой государством сфере авиастроения.

«Учитывая фейковый домен, зарегистрированный злоумышленниками, мы сделали вывод, что целью была ОАК (Объединённая авиастроительная корпорация)», — говорится в отчете Malwarebytes Labs.

В атаках используется троян Woody, открывающий оператору удаленный доступ к устройству жертвы. У вредоноса много функциональных возможностей, которые он демонстрирует уже на протяжении года.

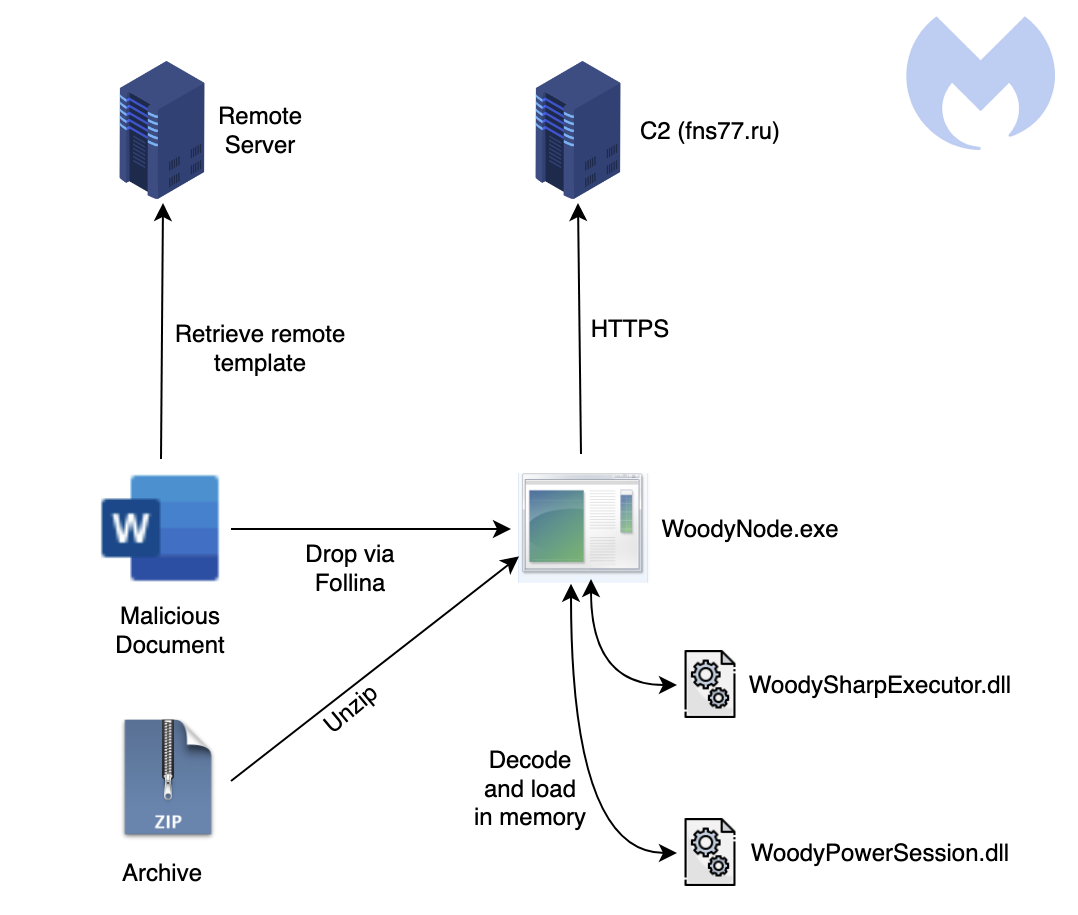
Киберпреступники доставляют зловред на компьютер цели с помощью фишинговых писем. Как правило, в таких письмах содержится ZIP-архив, распаковывающий в систему документы Microsoft Office. Злоумышленники эксплуатируют уязвимость Follina для установки пейлоада.

«Когда информация о Follina просочилась в Сеть, злоумышленники переключились на ее эксплуатацию для доставки вредоносной составляющей», — пишет команда MalwareHunterTeam.


Попавший в систему троян может собирать информацию об устройстве, выполнять команды и запускать полученные от C2 файлы, а также загружать, выгружать и удалять определенные файлы. Кроме того, вредонос снимает скриншоты и выполняет PowerShell-команды.

Чтобы уйти от детектирования, троян внедряется в процесс Notepad и удаляет себя с диска.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru