



Chromium-браузеры позволяют слить данные через синхронизацию закладок

Chromium-браузеры позволяют слить данные через синхронизацию закладок

Chromium-браузеры позволяют слить данные через синхронизацию закладок

Bruggling — новый вектор слива данных из скомпрометированной системы, в котором используется функция синхронизации закладок в Chromium-браузерах. Эксперты уже представили proof-of-concept (PoC).

Синхронизация закладок уже давно стала стандартной функциональностью в современных интернет-обозревателях. Она позволяет пользователю, например, добавить закладку на одном устройстве и автоматически получить ее на других девайсах.

Однако оказалось, что эту функцию можно использовать и в атаках, а именно — получить с ее помощью внутренние данные целевой организации. Помимо этого, вектор позволяет установить в систему жертвы вредоносные инструменты или пейлоады с минимальным риском детектирования.

Дэвид Префер, специалист технологического института SANS, в ходе одного из своих исследований выявил возможность задействовать функциональность синхронизированных закладок для извлечения данных из скомпрометированных сетей.

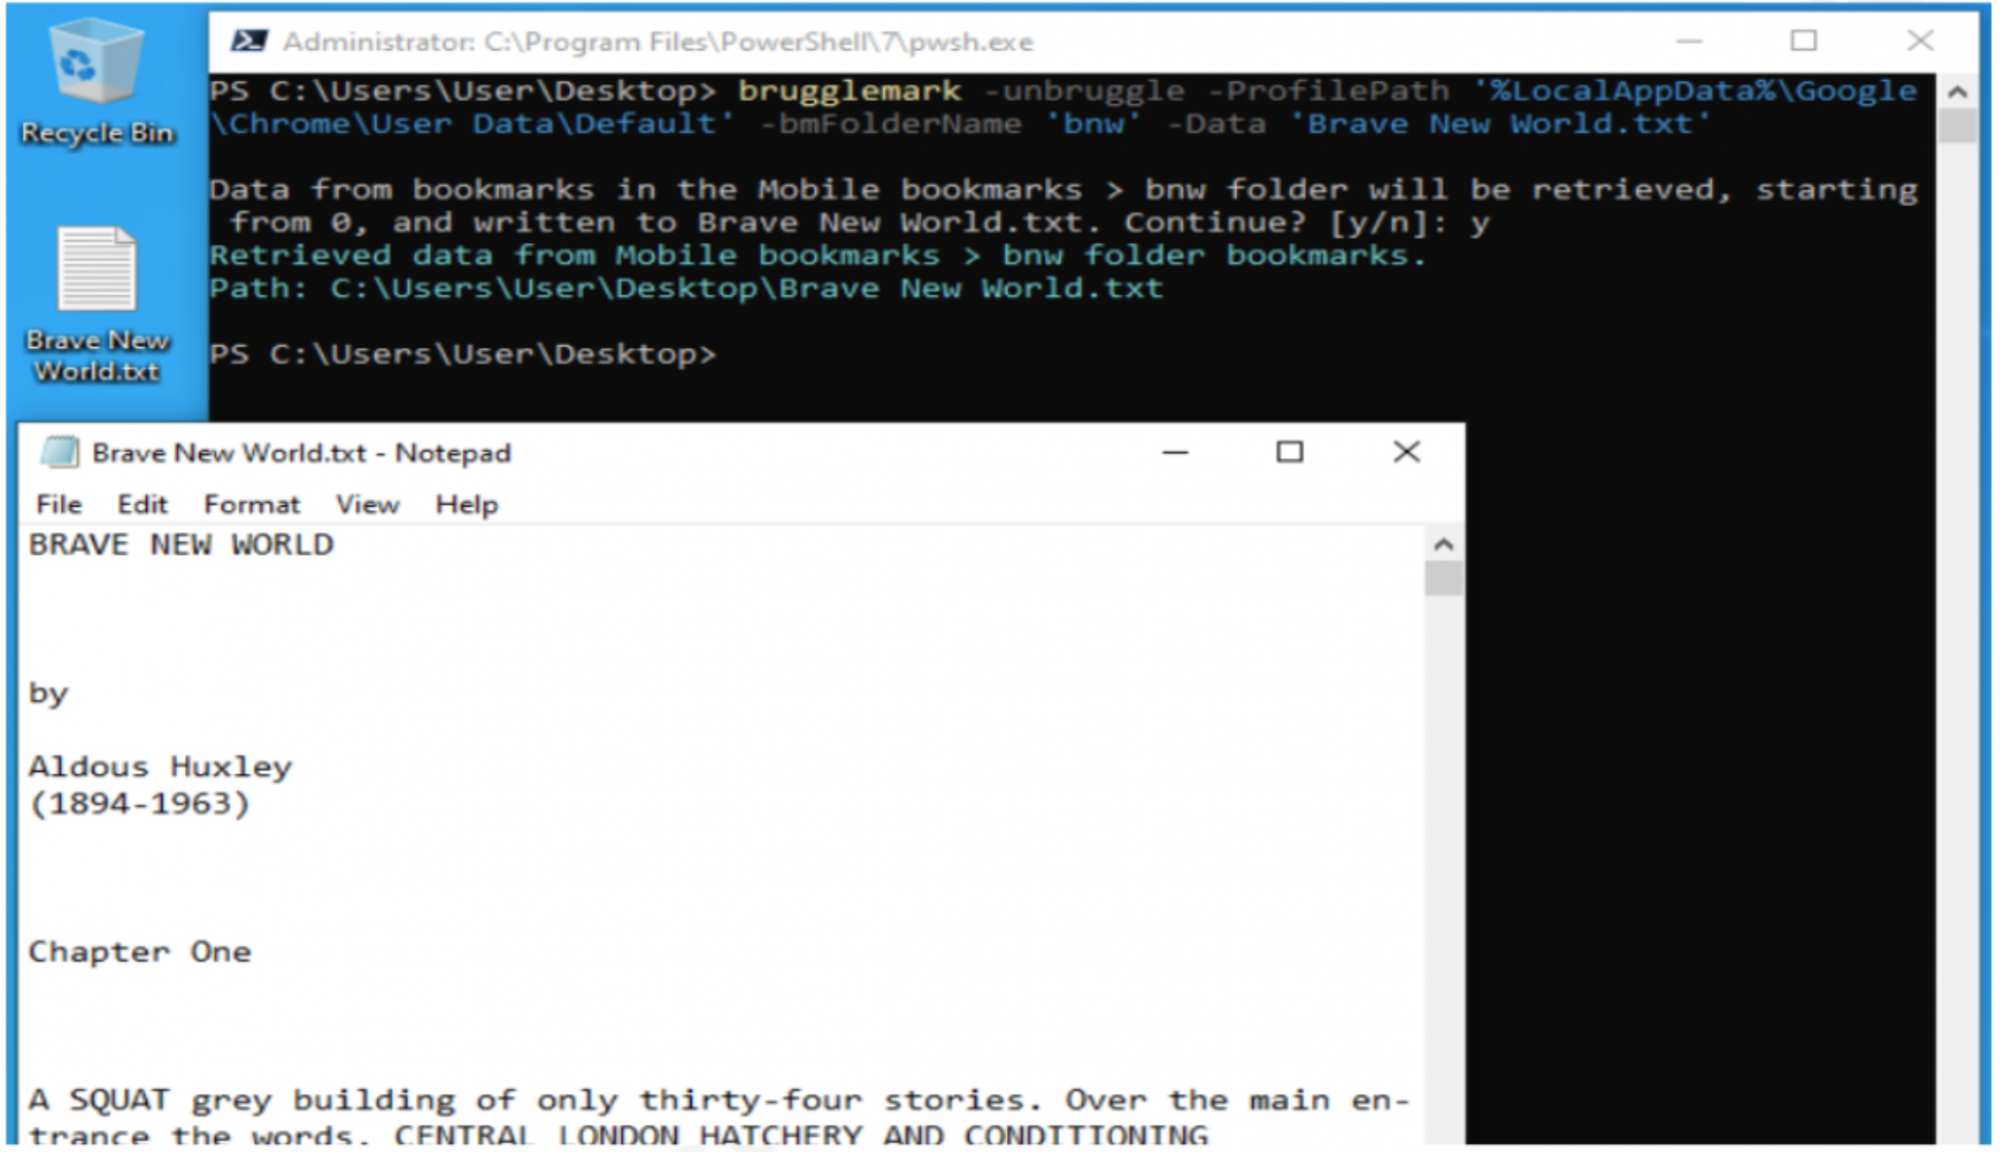
Вектор назвали “Bruggling”, а Префер даже опубликовал код демонстрационного эксплойта — PowerShell-скрипт под названием “Brugglemark”.

«Речь не идет об уязвимости или баге в функции синхронизации закладок. Штука в том, что вы можете давать любое имя вашим закладкам, а потом синхронизировать их между устройствами», — пишет эксперт.

Для успешной атаки злоумышленнику придется сначала заполучить удаленный или физический доступ к атакуемой системе, а также собрать все интересующие его данные. Далее потребуется либо использовать украденные учетные данные от аккаунта в браузере, либо создать свой профиль.

После этого злоумышленник получает доступ к закладкам на другом устройстве, поскольку они мгновенно синхронизируются. По словам Префера, этот же метод можно использовать для копирования вредоносных составляющих в атакованную среду.

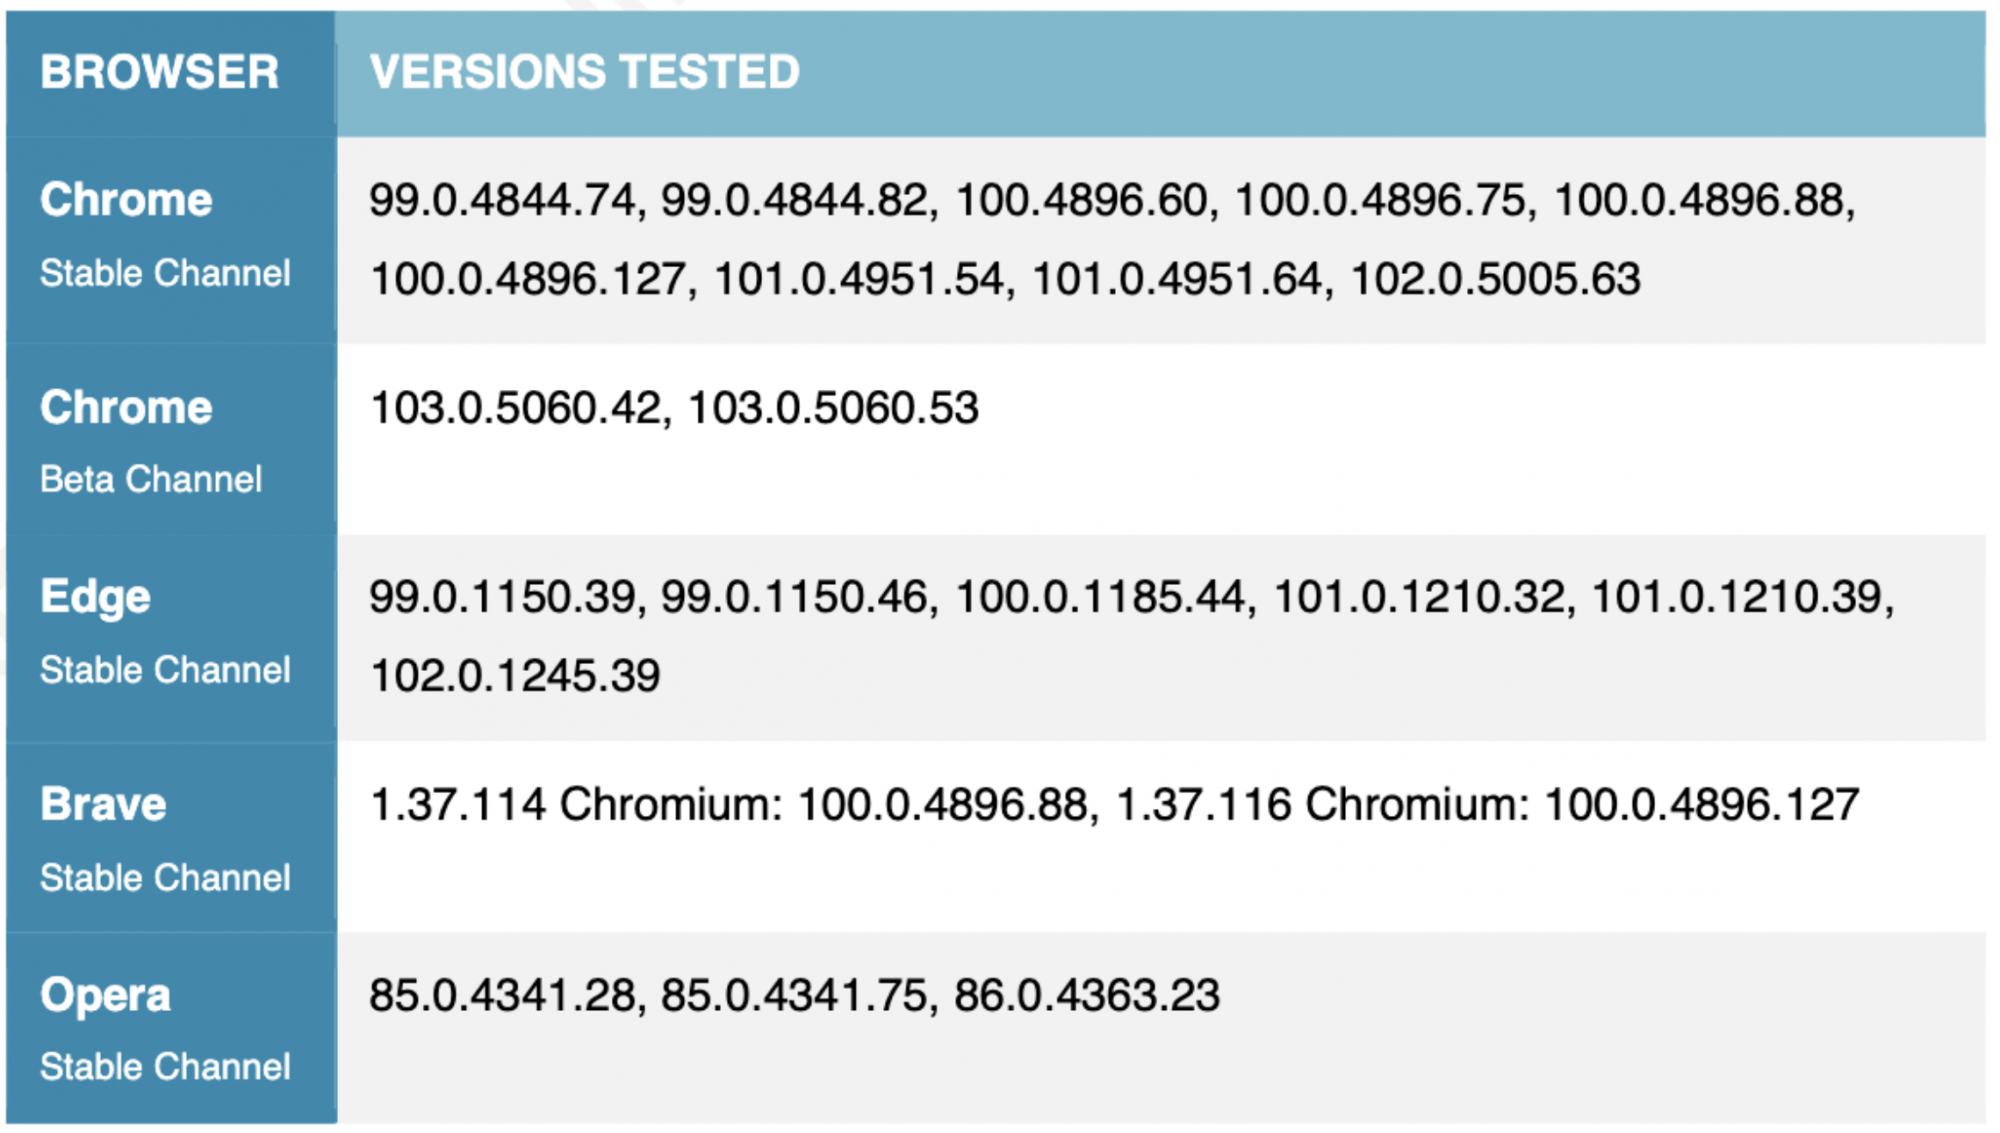
Исследователи протестировали Bruggling на стабильных и бета-версиях браузера Chrome, а также на Microsoft Edge, Brave и Opera.


Иоганнес Ульрих, другой специалист из SANS, также отметил, что слив данных с помощью синхронизации закладок дает киберпреступнику неоспоримое преимущество — незаметность. С помощью этого вектора можно обойти детектирование защитными средствами.

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru