



Chromium-браузеры позволяют слить данные через синхронизацию закладок

Chromium-браузеры позволяют слить данные через синхронизацию закладок

Chromium-браузеры позволяют слить данные через синхронизацию закладок

Bruggling — новый вектор слива данных из скомпрометированной системы, в котором используется функция синхронизации закладок в Chromium-браузерах. Эксперты уже представили proof-of-concept (PoC).

Синхронизация закладок уже давно стала стандартной функциональностью в современных интернет-обозревателях. Она позволяет пользователю, например, добавить закладку на одном устройстве и автоматически получить ее на других девайсах.

Однако оказалось, что эту функцию можно использовать и в атаках, а именно — получить с ее помощью внутренние данные целевой организации. Помимо этого, вектор позволяет установить в систему жертвы вредоносные инструменты или пейлоады с минимальным риском детектирования.

Дэвид Префер, специалист технологического института SANS, в ходе одного из своих исследований выявил возможность задействовать функциональность синхронизированных закладок для извлечения данных из скомпрометированных сетей.

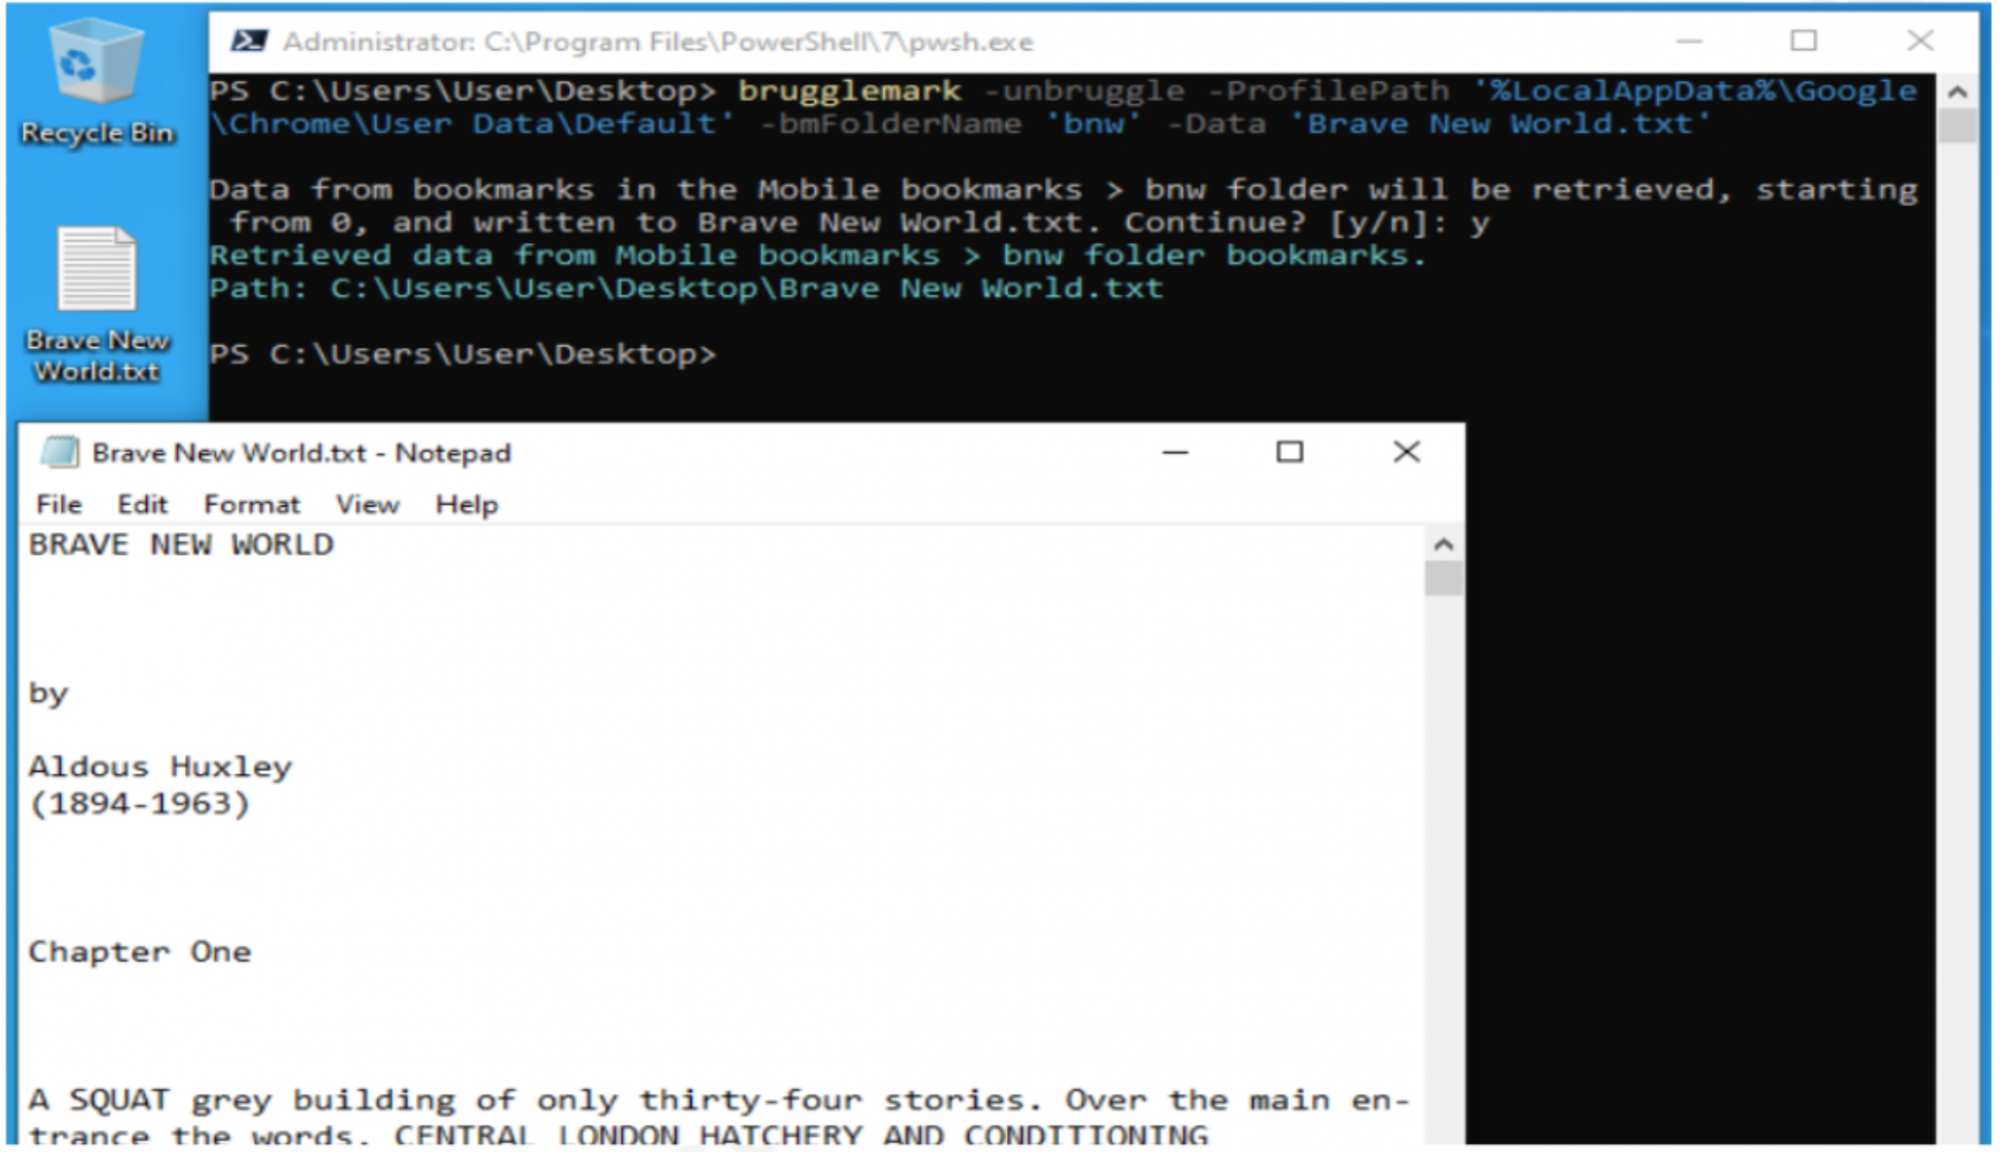
Вектор назвали “Bruggling”, а Префер даже опубликовал код демонстрационного эксплойта — PowerShell-скрипт под названием “Brugglemark”.

«Речь не идет об уязвимости или баге в функции синхронизации закладок. Штука в том, что вы можете давать любое имя вашим закладкам, а потом синхронизировать их между устройствами», — пишет эксперт.

Для успешной атаки злоумышленнику придется сначала заполучить удаленный или физический доступ к атакуемой системе, а также собрать все интересующие его данные. Далее потребуется либо использовать украденные учетные данные от аккаунта в браузере, либо создать свой профиль.

После этого злоумышленник получает доступ к закладкам на другом устройстве, поскольку они мгновенно синхронизируются. По словам Префера, этот же метод можно использовать для копирования вредоносных составляющих в атакованную среду.

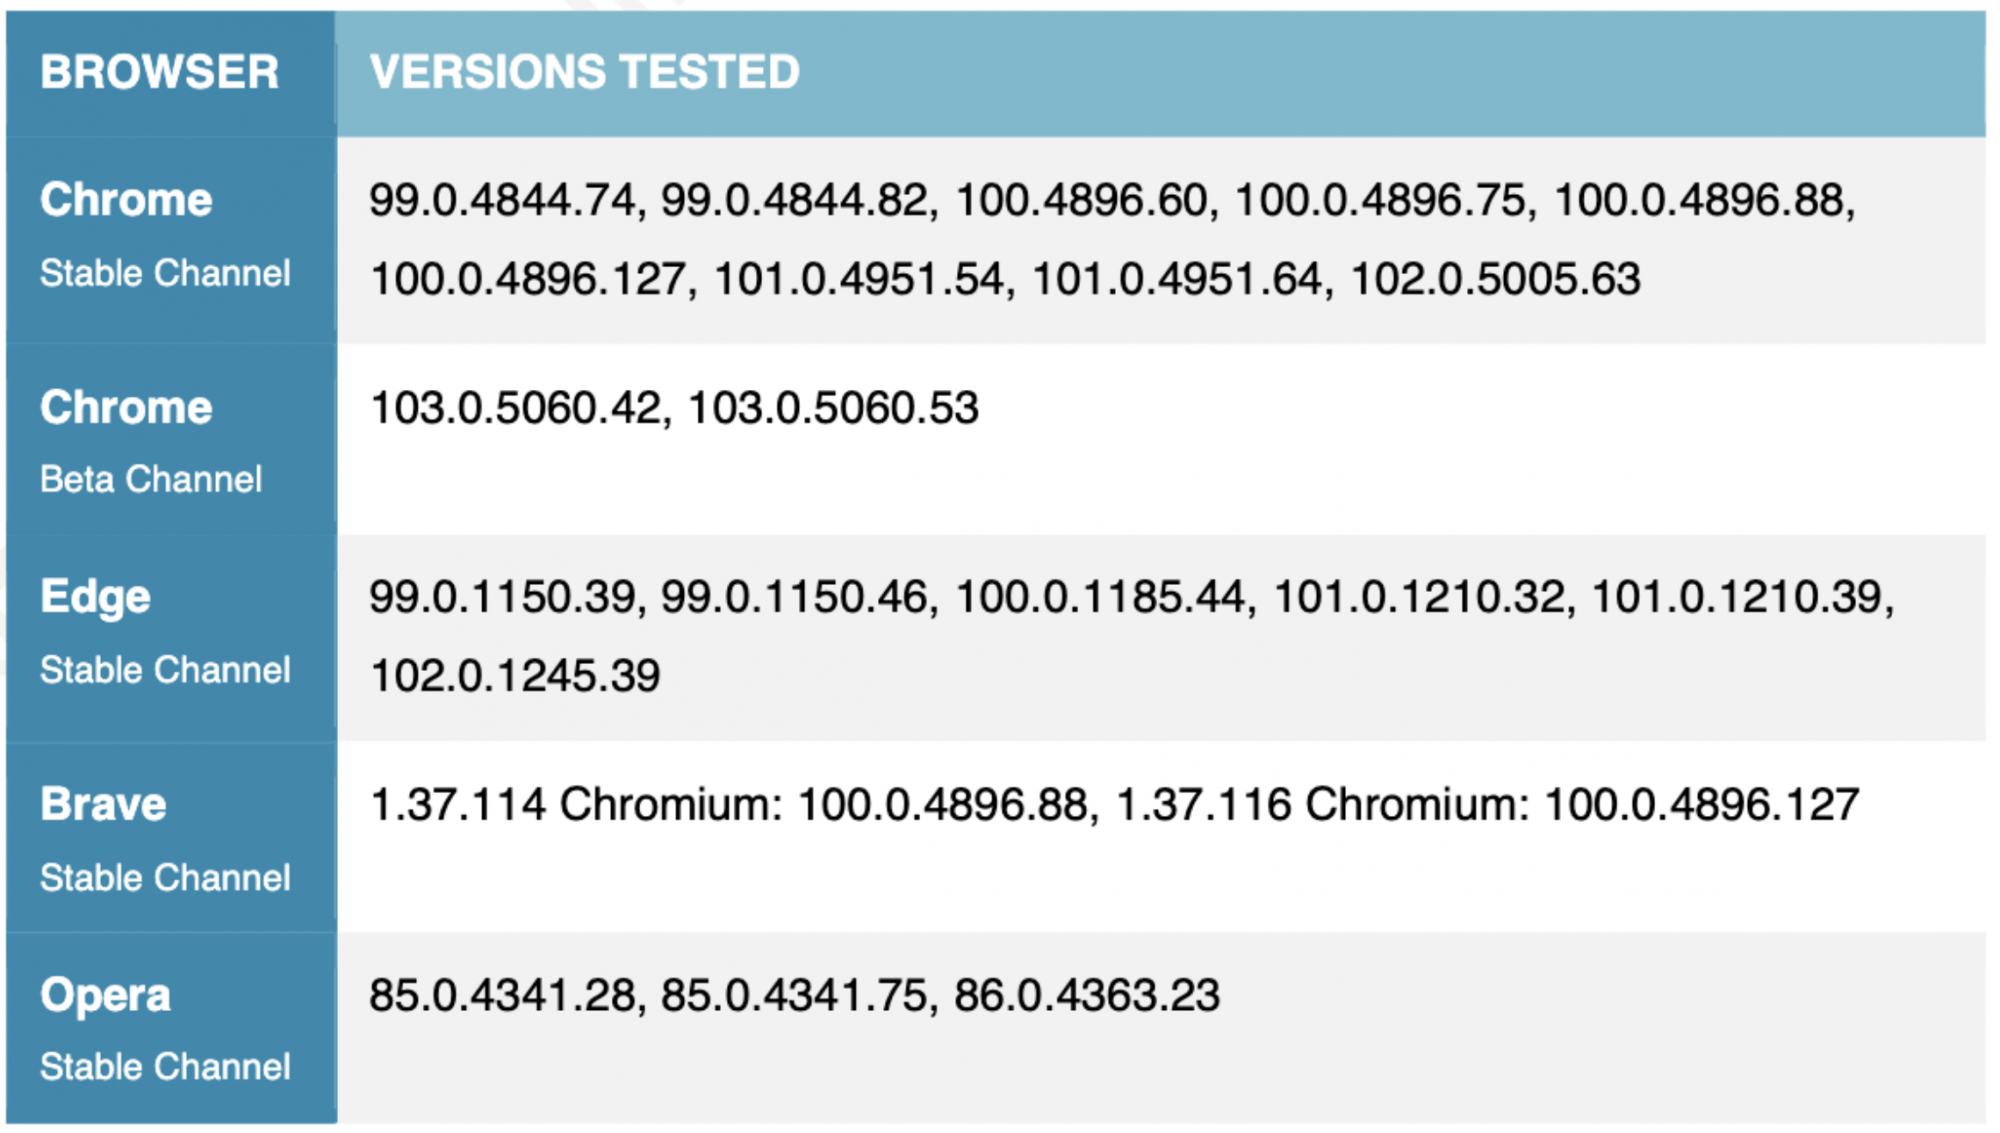
Исследователи протестировали Bruggling на стабильных и бета-версиях браузера Chrome, а также на Microsoft Edge, Brave и Opera.


Иоганнес Ульрих, другой специалист из SANS, также отметил, что слив данных с помощью синхронизации закладок дает киберпреступнику неоспоримое преимущество — незаметность. С помощью этого вектора можно обойти детектирование защитными средствами.

Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru