



Операторы LockBit используют Windows Defender для загрузки Cobalt Strike

Операторы LockBit используют Windows Defender для загрузки Cobalt Strike

Операторы LockBit используют Windows Defender для загрузки Cobalt Strike

Операторы вредоносной программы LockBit версии 3.0 используют командную строку антивирусной программы Windows Defender для загрузки «маячков» Cobalt Strike на скомпрометированные системы и обхода защитных средств.

Напомним, что Cobalt Strike представляет собой вполне легитимный набор для пентестера, однако именно его предпочитает ряд киберпреступных группировок. Как правило, с помощью Cobalt Strike хорошо подготовленные злоумышленники проводят разведку и передвигаются латерально по сети жертвы, прежде чем выкрасть или зашифровать данные.

Тем не менее антивирусные продукты сейчас достаточно успешно детектируют так называемые маячки Cobalt Strike, поэтому атакующим приходится искать новые способы установки тулкита.

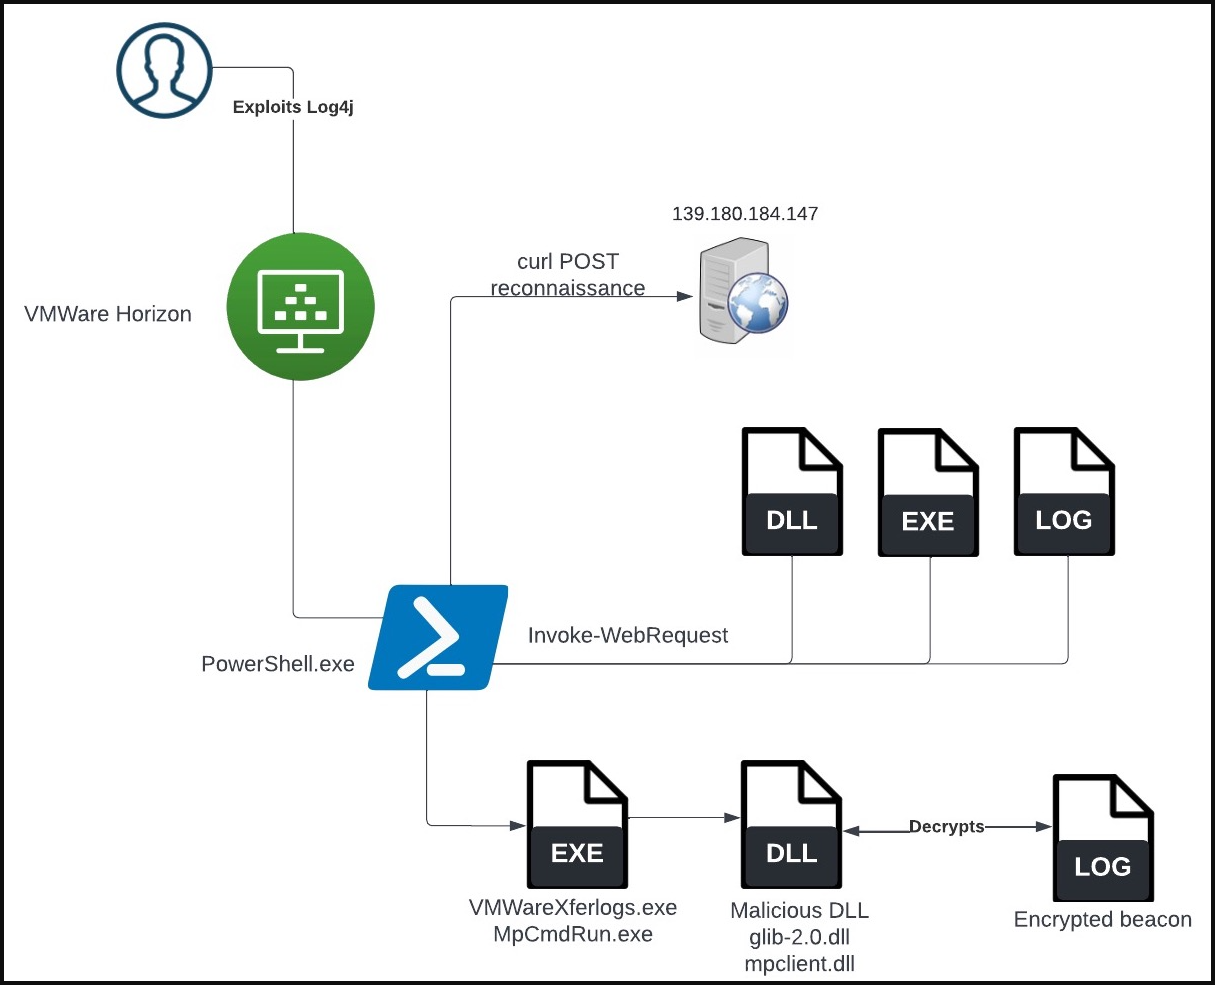
В последних кампаниях операторов LockBit, на которые обратили внимание специалисты Sentinel Labs, используется инструмент командной строки, известный как “MpCmdRun.exe“ (относится к встроенной антивирусной программе Microsoft Defender). Злоумышленники задействуют MpCmdRun.exe для сторонней загрузки вредоносных DLL, которые шифруют и инсталлируют маячки Cobalt Strike.

Такие кибератаки начинались с эксплуатации уязвимости Log4j, которая почему-то не была пропатчена на целевых серверах VMWare Horizon. С помощью эксплойта преступники запускали код PowerShell.

После получения контроля над атакуемой системой и необходимых прав атакующие загружали три файла: безобидную копию утилиты Windows CL, DLL и LOG-файл.

Как известно, при запуске MpCmdRun.exe инструмент подгружает библиотеку с именем “mpclient.dll“ — она необходима для корректного функционирования программы. В зафиксированных SentinelLabs атаках злоумышленники использовали вредоносную версию mpclient.dll, помещая её в директорию с приоритетом загрузки.


При подключении злонамеренного файла он загружает и шифрует пейлоад Cobalt Strike из файла “c0000015.log“.

Подпишитесь на новости

За размещение VPN могут на год лишить доступа ко всем хостингам РФ

Минцифры предлагает завести реестр лиц, размещающих на хостинге сервисы доступа к заблокированным ресурсам. Попадание в него может обернуться годовым отказом в услугах российских хостинг-провайдеров.

Такая норма, по словам пользователя Хабра freehabr, содержится в новом законопроекте о борьбе с мошенничеством.

Механика следующая: Роскомнадзор ведёт реестр, а хостеры не смогут предоставлять вычислительные мощности включённым в него лицам, обратившимся за услугой в течение года после внесения записи.

Сменить провайдера и продолжить как ни в чём не бывало не получится: ограничение привязано к клиенту.

Но формула «разместил любой VPN — получил бан» слишком широкая. В тексте есть условия: сервис должен обеспечивать доступ к ресурсам, заблокированным в России, а его владелец — не выполнить требования, на которые ссылается проект. Автоматического запрета за само использование VPN или прокси из приведённой нормы не следует.

А что с Telegram-ботом, который работает через прокси? Однозначного ответа этот фрагмент не даёт. Формулировка охватывает сети, сайты, информационные системы и программы, но применение нормы к конкретному сценарию потребует уточнений. Бизнесу здесь есть о чём спросить разработчиков документа.

Пока это только законопроект, но схема уже в целом вырисовывается: за нарушение требований к сервису обхода блокировок предлагают ограничивать возможность владельца заказывать хостинг — без оговорки, что отказ касается только самого спорного сервиса.

RSS: Новости на портале Anti-Malware.ru