



Обход блокировки макросов: вредоносные документы доставляют в контейнерах

Обход блокировки макросов: вредоносные документы доставляют в контейнерах

Обход блокировки макросов: вредоносные документы доставляют в контейнерах

Киберпреступники встраивают документы Office с активированными макросами в файлы контейнеров (архивы, образы дисков), что позволяет им обходить недавно реализованный механизм блокировки макросов в Microsoft Office.

Напомним, что изначально корпорация из Редмонда представила функцию блокировки макросов в феврале. Задача новой «фичи» — затруднить активацию потенциально опасного содержимого в загруженных из Сети документах.

Именно макросами часто пользуются злоумышленники в фишинговых атаках и для доставки вредоносных программ, поэтому в 2016 году Microsoft решила предоставить в Office 2013 возможность блокировать макросы.

Поскольку фишеры начали использовать социальную инженерию и другие уловки, с помощью которых заставляли пользователя активировать макросы, Microsoft пошла ещё дальше и заблокировать их по умолчанию. И хоть сначала ходили разговоры об отказе от этой идеи, корпорация все же начала реализовывать задуманное.

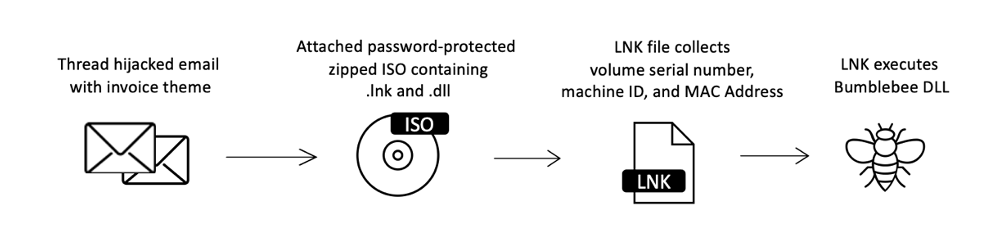
Как выяснили специалисты Proofpoint, у киберпреступников нашелся ответ на действия Microsoft: они начали доставлять вредоносные документы Office внутри файлов-контейнеров — IMG (.img), ISO (.iso), RAR (.rar) и ZIP (.zip).


«При загрузке файлов в формате ISO, RAR и т. п. из Сети им присвоят атрибут MOTW (“Mark Of The Web”), однако у документов, находящихся внутри, такого атрибута уже не будет», — пишут исследователи.

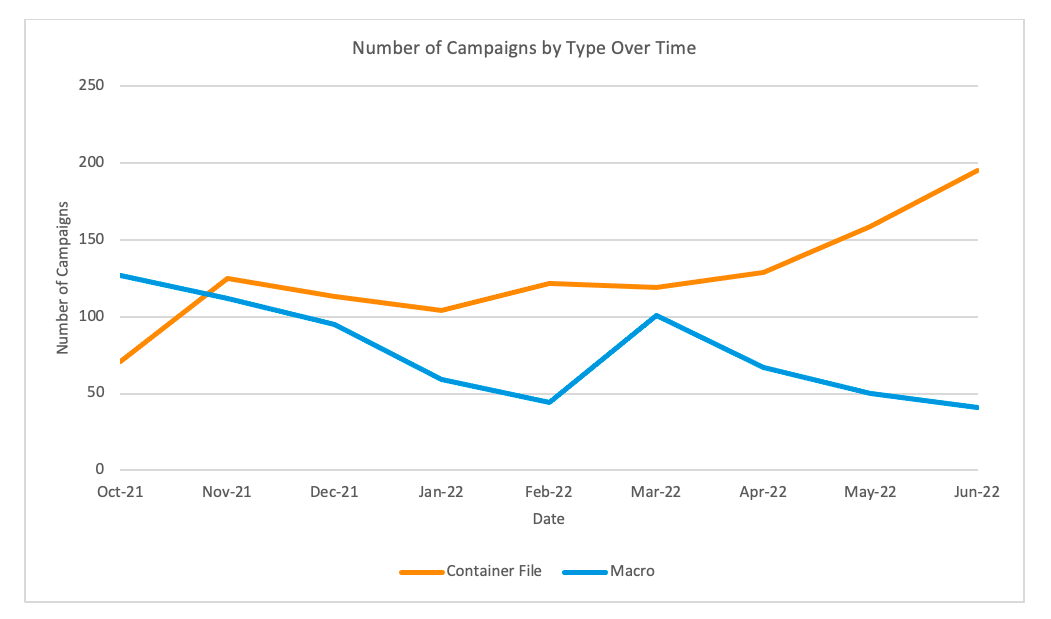
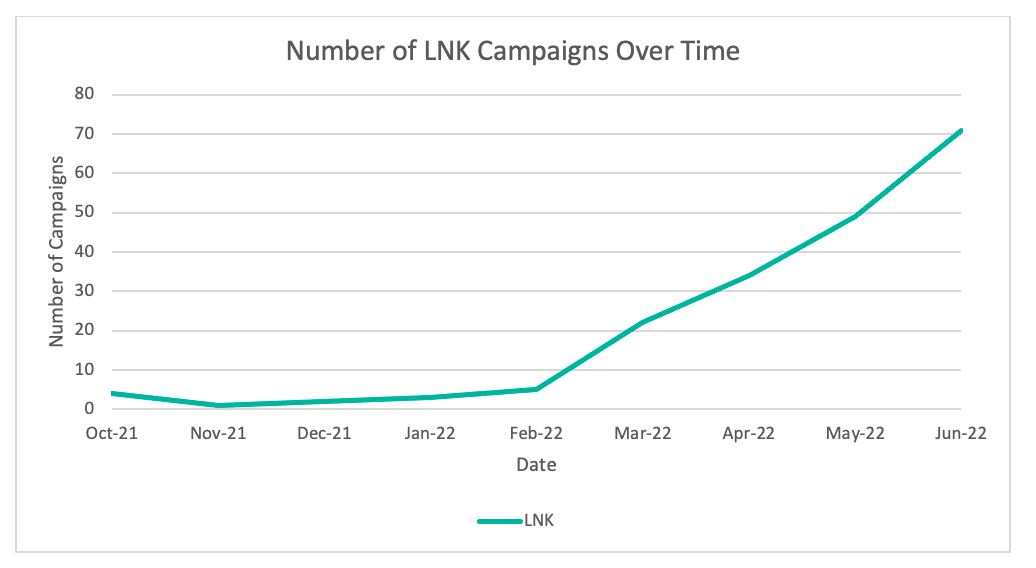
Пользователю все равно придется активировать макросы, однако система уже не будет рассматривать документ как загруженный из Сети файл, что, само собой, понизит уровень защиты. В период между октябрем 2021 года и июнем 2022-го Proofpoint зафиксировала рост интереса злоумышленников к файлам формата ISO, RAR и LNK. Например, ярлыки с октября стали встречаться в атаках на 1675% чаще.

Подпишитесь на новости

VK пошла в суд ЕС: компания требует отменить санкции

VK решила оспорить европейские санкции в суде. Компания требует отменить ограничения и считает решение Совета ЕС необоснованным и незаконным. Теперь спор о доступности российских сервисов продолжится с участием юристов.

Как сообщает РБК, иск поступил в суд ЕС 7 октября и получил номер T-664/26. Евросоюз ввел санкции против VK и ООО «Коммуникационная платформа», разработчика мессенджера МАКС, в июле.

Но проблемы с распространением приложений начались раньше: в июне МАКС исчез из App Store, затем из магазина пропали и другие приложения экосистемы.

Apple объясняла удаления соблюдением санкционных правил и законов юрисдикций, в которых работает. VK тогда называла действия компании немотивированными и неприемлемыми, указывая, что на тот момент сама еще не фигурировала в санкционных списках.

В июле приложения VK также исчезли из Google Play. Для Android остались альтернативные магазины: RuStore, Huawei AppGallery, Samsung Galaxy Store и Xiaomi GetApps. Установленные Android-приложения продолжают работать и получать уведомления.

На iPhone ситуация неприятнее: ранее установленный Max работает, но после удаления из магазина перестал получать пуш-уведомления.

Подача иска сама по себе приложения в магазины не возвращает. Пока VK добивается отмены ограничений, пользователям приходится разбираться с их последствиями.

RSS: Новости на портале Anti-Malware.ru