



Кибершпионы используют расширение Google Chrome для кражи писем

Кибершпионы используют расширение Google Chrome для кражи писем

Кибершпионы используют расширение Google Chrome для кражи писем

Киберпреступная группировка Kimsuky, связанная, предположительно, с властями КНДР, использует вредоносное расширение для браузера, помогающее похищать электронные письма в браузерах Google Chrome и Microsoft Edge.

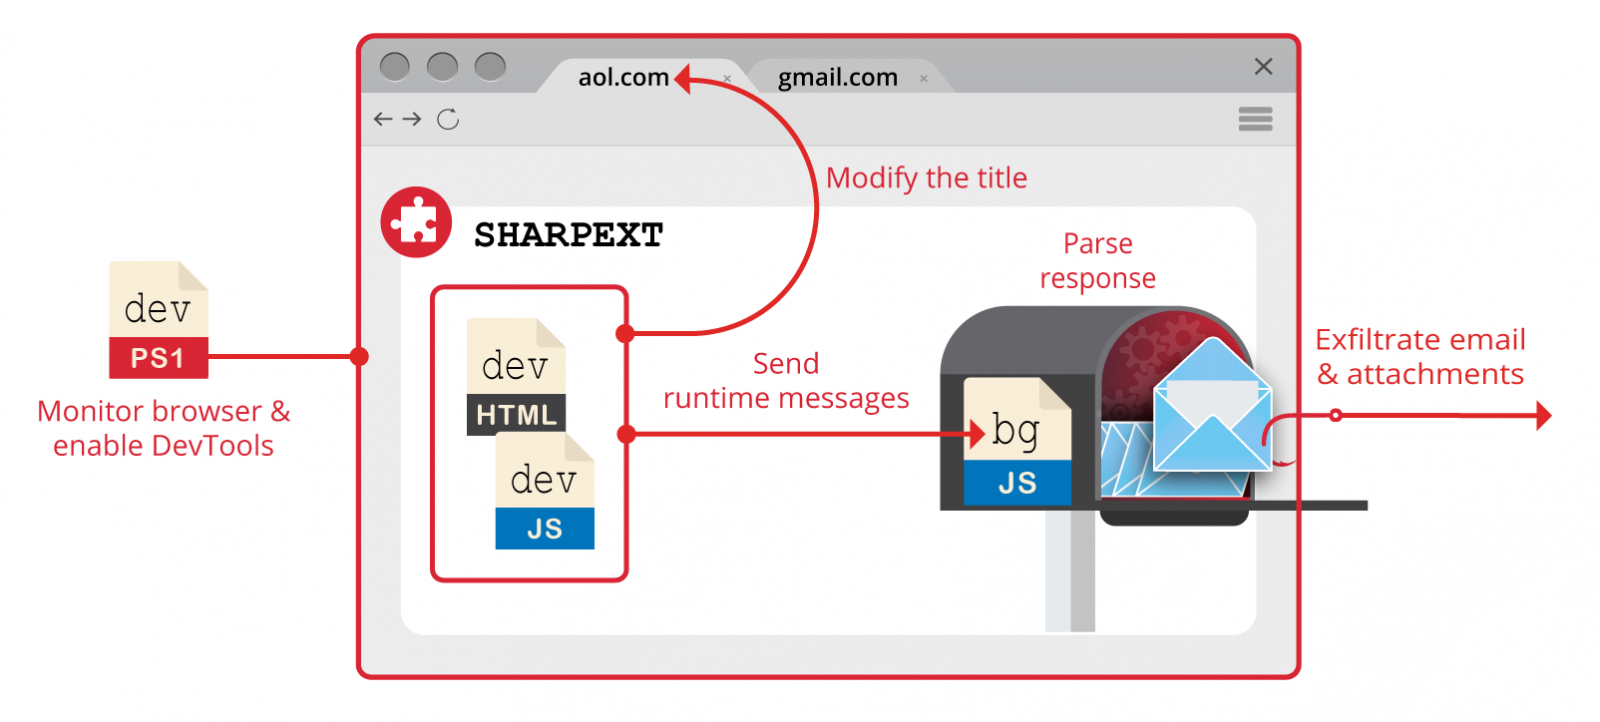
Злонамеренный аддон получил имя SHARPEXT. Исследователи из Volexity обратили внимание на эту кампанию ещё в сентябре. Расширение злоумышленников поддерживает три браузера, основанные на Chromium: Chrome, Edge и Whale.

С помощью SHARPEXT можно воровать почту из аккаунтов Gmail и AOL. Вредоносный аддон устанавливается после компрометации системы пользователя через кастомный VBS-скрипт. Этот скрипт подменяет файлы “Preferences” и “Secure Preferences” на загруженные с командного сервера (C2).

Как только новые файлы конфигурации скачиваются на устройство, браузер пользователя подгружает расширение SHARPEXT.


«Вредоносный аддон напрямую мониторит и извлекает данные из почтового аккаунта жертвы в тот момент, когда она проверяет входящие письма. Кстати, злоумышленники не забывают развивать и модернизировать расширение, в настоящий момент его версия — 3.0», — пишут специалисты Volexity.

Помимо этого, в Volexity отметили, что в последних кампаниях Kimsuky атакует деятелей внешней политики и других лиц, «представляющих стратегический интерес». Атаки группировки охватывают США, Европу и Южную Корею.

Сервис электронной почты не может детектировать вредоносную активность, поскольку расширение использует уже активную легитимную сессию пользователя. На стороне учетной записи жертвы также не будет никаких уведомлений о подозрительных действиях.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru