



Windows 11 теперь по умолчанию блокирует попытки RDP-брутфорса

Windows 11 теперь по умолчанию блокирует попытки RDP-брутфорса

Windows 11 теперь по умолчанию блокирует попытки RDP-брутфорса

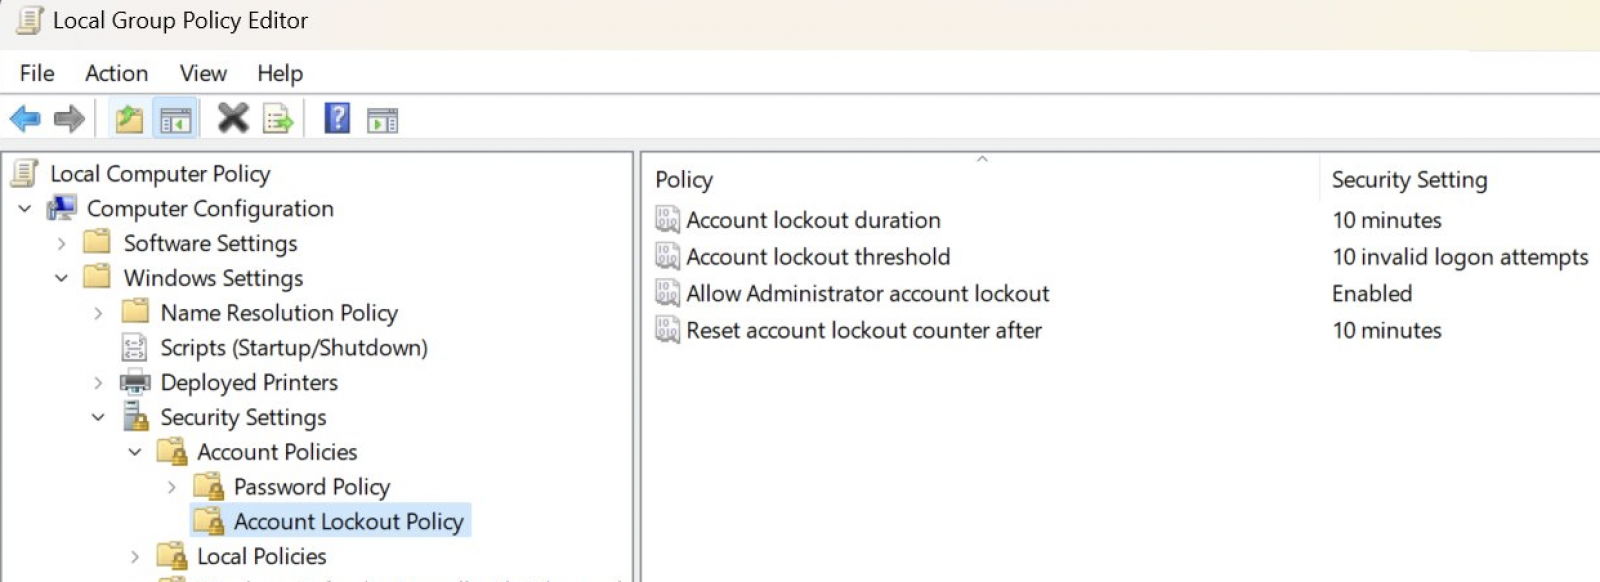
Недавно выпущенные сборки Windows 11 идут с включенной по умолчанию политикой Account Lockout Policy, которая блокирует аккаунты пользователей (включая администраторов) после десяти неудачных попыток входа в течение 10 минут.

Такой механизм позволяет пересечь бруфторс-атаки, в которых злоумышленники используют специальные инструменты для автоматизирования подбора паролей.

Нововведение нашли в сборке Windows 11 Insider Preview 22528.1000 и более новых билдах. После того как пользователь десять раз подряд введет неверную комбинацию «логин-пароль», система ограничит доступ его учетной записи.

«В сборках Win11 теперь есть политика блокировки аккаунтов, работающая по умолчанию. Она поможет защитить системы от RDP-атак и брутфорса, которые часто используются теми же операторами программ-вымогателей», — пишет Дэвид Уэстон из Microsoft.


Вектор атак на RDP достаточно распространен. Например, в прошлом году учетные данные от 1,3 миллиона RDP-серверов слили не торговую площадку UAS. А «Лаборатория Касперского» вообще назвала главными угрозами для АСУ — брутфорс RDP и зловредные письма.

Напомним также исследование KELA, в ходе которого выяснили, что вымогатели предпочитают проникать к толстосумам через RDP и VPN. Или можно взять атаки, о которых предупреждали в Netscout: злоумышленники используют RDP Windows для усиления DDoS-потока в 86 раз.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru