



Новый вредоносный Linux-фреймворк устанавливает руткиты в систему

Новый вредоносный Linux-фреймворк устанавливает руткиты в систему

Новый вредоносный Linux-фреймворк устанавливает руткиты в систему

Новая вредоносная программа для Linux, ранее не встречавшаяся экспертам, уже получила статус «швейцарского армейского ножа» за модульную архитектуру и возможность устанавливать руткиты в систему.

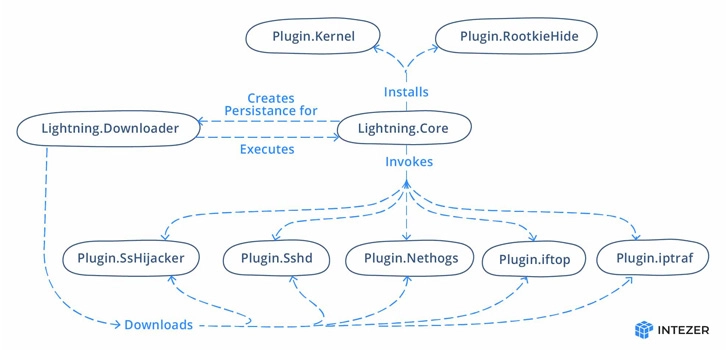
Специалисты компании Intezer назвали киберугрозу Lightning Framework. Вредонос буквально напичкан разнообразными функциями, что делает его одним из самых сложных фреймворков, разработанных для атак на системы Linux.

«У зловреда есть как пассивные, так и активные функциональные возможности для связи с операторами. Например, он может открыть SSH на зараженной машине. Конфигурация командного центра (C2) отличается полиморфностью и гибкостью», — объясняет Райан Робинсон из Intezer.

В основе нового вредоносного фреймворка лежат загрузчик “kbioset” и ключевой модуль “kkdmflush”. Первый разработан для скачивания с удаленного сервера как минимум семи различных плагинов. Помимо этого, даунлоадер отвечает за укрепление в системе главного модуля.


Далее в дело вступает сам главный модуль: устанавливает соединение с C2-сервером и получает команды, которые необходимы для запуска плагинов. Параллельно он пытается скрыть присутствие вредоноса в системе.

Ряд команд, которые отправляет сервер, позволяют зловреду снимать цифровой отпечаток устройства, запускать шелл-команды, загружать файлы на сервер, записывать произвольные данные в файл и даже обновлять или удалять вредоносную нагрузку с компьютера.

Автоматическую загрузку при старте системы Lightning Framework обеспечивает скрипт инициализации.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru