



CloudMensis — новый сложный шпион, атакующий пользователей macOS

CloudMensis — новый сложный шпион, атакующий пользователей macOS

CloudMensis — новый сложный шпион, атакующий пользователей macOS

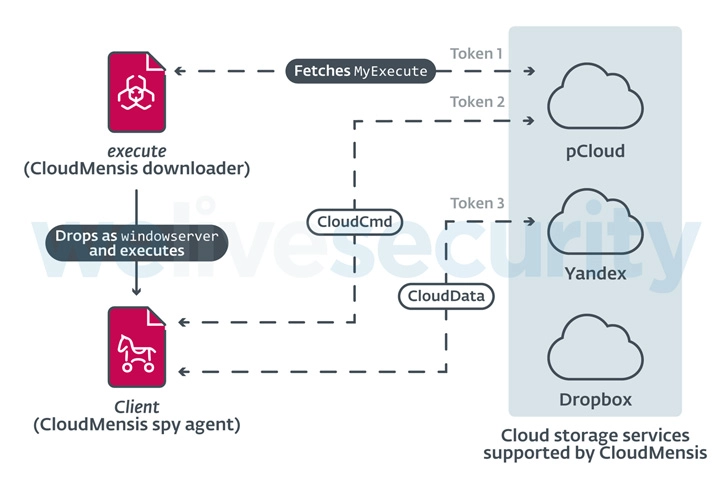
Специалисты словацкой антивирусной компании ESET рассказали о шпионской программе, созданной специально для атак на пользователей macOS. Ранее этот вредонос нигде не упоминался. Шпионский софт получил имя CloudMensis, его отличает использование облачных хранилищ pCloud, Yandex Disk и Dropbox для получения команд от оператора и загрузки файлов.

«Функциональные возможности шпиона ясно дают понять, что задача злоумышленников — собрать побольше информации. Зловред крадет документы, фиксирует нажатия клавиш и снимает скриншоты», — объясняют в ESET.

CloudMensis написан на Objective-C и впервые был обнаружен в апреле 2022 года. Интересно, что авторы шпиона заточили свое детище как под Mac-устройства, работающие на процессорах Intel, так и под собственный CPU Apple — M1. Изначальный вектор заражения жертв на данный момент неизвестен.

В ходе атак, за которыми наблюдала ESET, использовалась некая брешь для выполнения кода и повышения прав до уровня администратора. Именно так запускался первый пейлоад, который выполнял уже вторую вредоносную нагрузку, хранящуюся в pCloud.


Кроме того, изначальный загрузчик задействует эксплойты для старых уязвимостей обхода песочницы Safari и повышения привилегий. Поскольку эти бреши устранили ещё в 2017 году, шпион мог все это время оставаться вне поля зрения экспертов.

Вредоносная программа также обходит защитные механизмы macOS, контролирующие права доступа к определенным директориям. Для этого используется баг CVE-2020-9934, о котором стало известно в 2020 году.

Шпионский софт может получать список запущенных процессов, запускать шелл-команды и другие пейлоады, а также составлять список файлов, хранящихся на подключенных накопителях.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru