



Пользователей Android и iOS атакуют смишеры Roaming Mantis

Пользователей Android и iOS атакуют смишеры Roaming Mantis

Пользователей Android и iOS атакуют смишеры Roaming Mantis

С начала текущего месяца эксперты SEKOIA фиксируют всплеск активности группировки Roaming Mantis на территории Франции. Злоумышленники рассылают СМС-сообщения, нацеленные на загрузку трояна на Android-устройства и сбор Apple ID с помощью фишинговой страницы.

Криминальная группа Roaming Mantis, предположительно китайского происхождения, действует в интернете с 2018 года, атакуя мобильные устройства по всему миру. Вначале для привлечения потенциальных жертв на свои сайты мошенники подменяли настройки DNS, но быстро перешли на смишинг — распространение СМС с вредоносными ссылками.

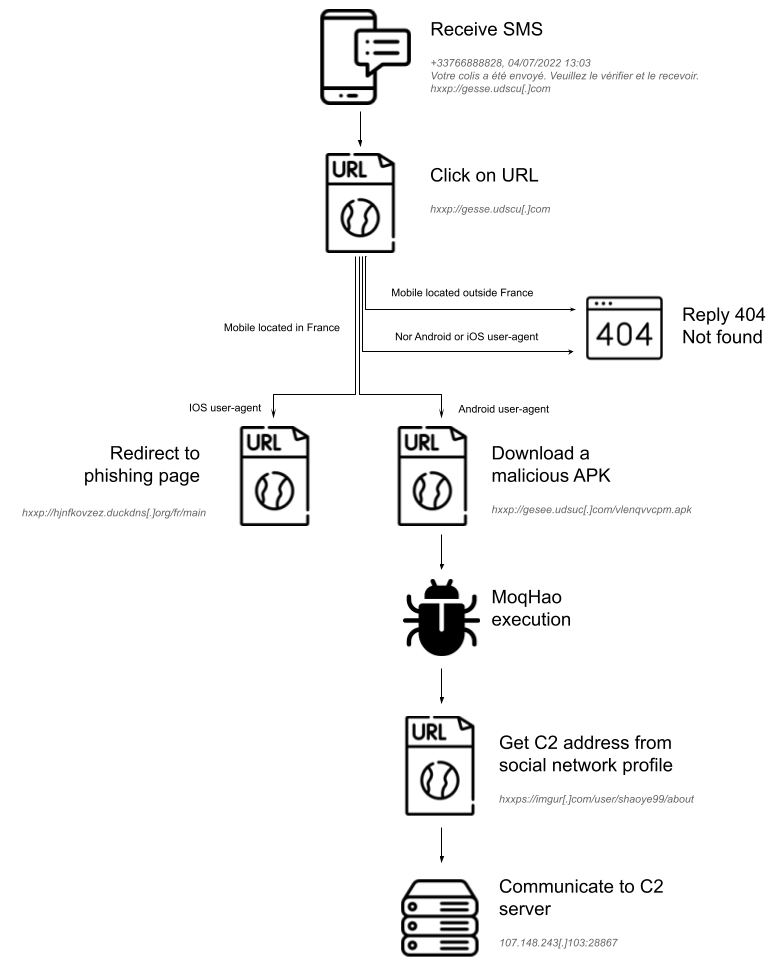
Атаки в рамках текущей киберкампании тоже начинаются с СМС: получателю сообщают о неком почтовом отправлении, которое надо отследить и принять. При активации ссылки на сервер Roaming Mantis отправляется HTTP-запрос.

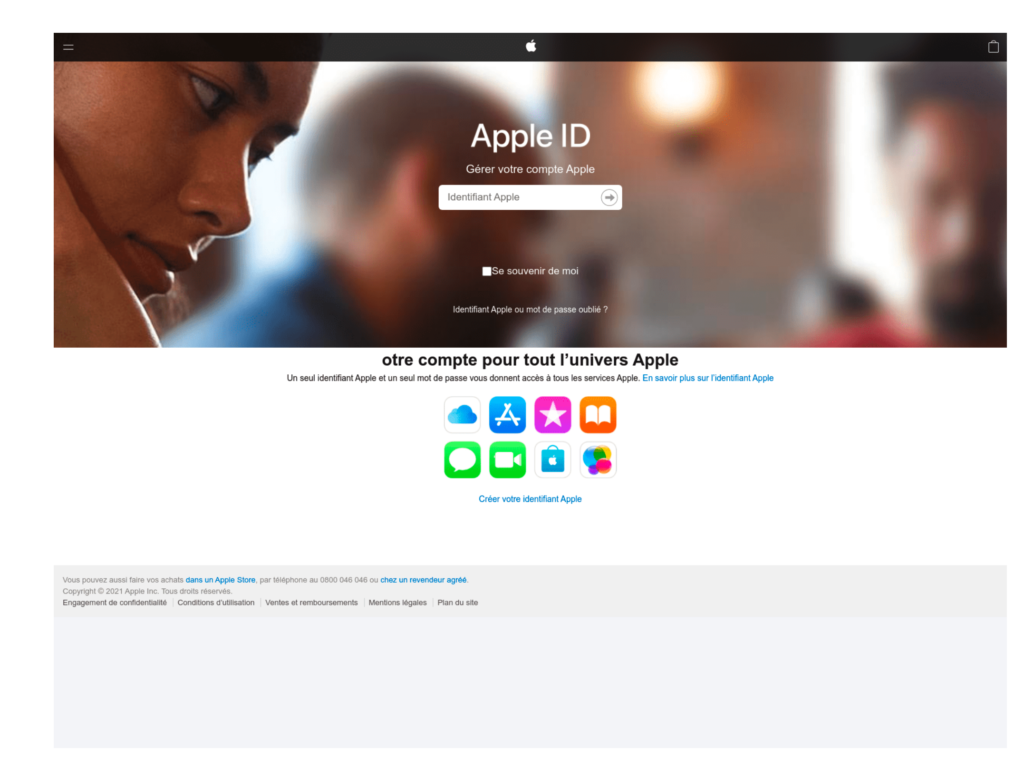
Ответ зависит от местонахождения жертвы и типа ее ОС. Если мобильное устройство расположено за пределами Франции, сервер выдает ошибку 404 (страница не найдена), и атака прекращается. Французам, использующим Android, предлагают обновить браузер, а на самом деле загрузить трояна MoqHao, он же Wroba. Владельцев iPhone с французской пропиской перенаправляют на поддельную страницу регистрации Apple.


Вредонос MoqHao обладает функциями инфостилера и бэкдора; при исполнении он имитирует установку Chrome и запрашивает множество разрешений — на чтение и отправку СМС, совершение звонков, доступ к контактам, истории вызовов, настройкам уведомлений, списку аккаунтов, SD-карте и т. п.

Адрес C2-сервера троян получает с файлообменника Imgur — из профиля, прописанного в коде. Уровень детектирования MoqHao/Wroba на VirusTotal (в рамках текущей кампании) — 27/64 по состоянию на 18 июля.

Наблюдатели из SEKOIA насчитали более 90 тыс. уникальных IP-адресов, подключавшихся к серверу, отдающему Android-зловреда, и смогли удостовериться, что Roaming Mantis в настоящее время сфокусирован на Франции. Количество iOS-юзеров, оставивших ключи к Apple iCloud на фишинговой странице, неизвестно.


Домены, указанные в СМС-сообщениях, зарегистрированы у GoDaddy либо используют сервисы DDNS — такие как duckdns.org. Авторы атак совокупно создали более сотни поддоменов и к каждому IP привязывают десятки имен (FQDN). Примечательно, что для смишинг-атак используются отдельные C2; исследователи выявили девять таких серверов в сетях хостеров EhostIDC (Южная Корея) и Velia.net (входит в GoDaddy Group).

Список IoC, ассоциируемых с новой кампанией Roaming Mantis, опубликован на GitHub. Участники SEKOIA-комьюнити дополняют его по мере поступления новой информации.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru