



FirmwareBleed: большинство вендоров не могут бороться с уязвимостями CPU

FirmwareBleed: большинство вендоров не могут бороться с уязвимостями CPU

FirmwareBleed: большинство вендоров не могут бороться с уязвимостями CPU

Атаки спекулятивного выполнения продолжают оставаться серьезной угрозой для современных процессоров. Новое исследование специалистов по кибербезопасности показало, что отрасль пока не может грамотно следовать рекомендациям AMD и Intel по защите от таких атак, что создает риски для цепочек поставок софта.

Исследователи из Binarly назвали проблему FirmwareBleed, она связана с утечками информации из-за постоянного расширения поверхности атаки на корпорации. Причиной может быть как некорректная установка патчей, так и частичное их использование.

«За счет таких кибератак злоумышленники могут добраться до контента из привилегированной памяти (включая области, защищенные технологиями виртуализации). Таким образом, атакующий может извлечь конфиденциальные данные из процессов, запущенных на том же CPU», — пишут эксперты в отчете.

Здесь стоит упомянуть обнаруженный недавно вектор атаки Retbleed, выявленный специалистами ETH Zurich. Он работает за счет эксплуатации механизма защиты “retpoline”, который и был создан для отражения атак спекулятивного выполнения.

«Исследование FirmwareBleed показало, что отрасль не готова корректно следовать инструкциям по защите от атак спекулятивного выполнения, даже если доступен технический способ нивелировать уязвимость», — объясняет Алекс Матросов из Binarly в беседе с Hacker News.


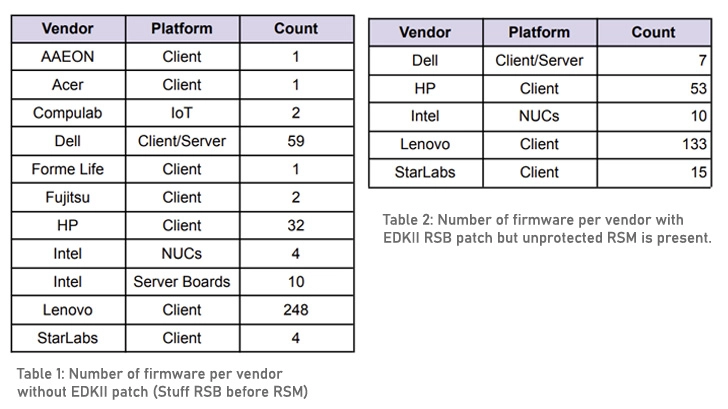
В общей сложности Binarly обнаружила 32 прошивки от HP, 59 от Dell и 248 от Lenovo, в которых не были учтены патчи. Это, по мнению специалистов, создает риски для цепочки поставок.

Подпишитесь на новости

У ESTT упали сервисы: серверы поднимают, личный кабинет пока лежит

Хостинг-провайдер ESTT восстанавливает инфраструктуру после серьёзного технического сбоя 8 ноября. Значительную часть систем уже удалось вернуть в работу, виртуальные серверы постепенно запускаются. Но личный кабинет пока недоступен, а точных сроков полного восстановления компания не называет.

О ходе работ ESTT сообщает в своём телеграм-канале. По словам провайдера, инженеры работают круглосуточно, в том числе всю прошедшую ночь.

Главный приоритет — восстановление клиентских серверов и их сетевой доступности. Пользователей просят проверить свои ресурсы, и если сервер ещё не отвечает, работы по нему продолжаются.

Личный кабинет остаётся отдельной проблемой, поскольку зайти в него и пополнить баланс не получается. О возобновлении его работы обещают сообщить дополнительно. Поддержка на время аварии принимает обращения только через Telegram-бота.

Причину сбоя компания в приведённых сообщениях не раскрыла. Подробное объяснение аварии и отчёт о восстановлении обещают опубликовать отдельно.

ESTT, также известный как e-Style Telecom, обслуживает бизнес и интернет-проекты. Среди клиентов и партнёров провайдера указаны «Вкусно — и точка», «Много лосося», Cofix, «Суши мастер» и iiko. Какие именно компании затронула авария, не уточняется.

RSS: Новости на портале Anti-Malware.ru