



В Google Play Store нашли ещё 53 загрузчика Joker, Facestealer и Coper

В Google Play Store нашли ещё 53 загрузчика Joker, Facestealer и Coper

В Google Play Store нашли ещё 53 загрузчика Joker, Facestealer и Coper

Google нашла и удалила из Play Store очередную порцию Android-приложений, распространяющих вредоносные программы Joker, Facestealer и Coper. Это очередное напоминание владельцам мобильных устройств о том, что официальный магазин — не такая уж безопасная площадка.

На новый набор зловредов в Google Play Store обратили внимание специалисты компаний Zscaler ThreatLabz и Pradeo. В отчёте исследователи заявили следующее:

«Joker остаётся одним из самых известных семейств вредоносных приложений, заточенных под атаки на Android-устройства. Несмотря на то что о Joker знают уже многие — от экспертов до пользователей — ему удаётся раз за разом проникать в официальный магазин приложений».

«В этом зловреду помогает постоянная модификация сигнатур и методов запуска, а также обновление кода».

Поскольку Joker является программой класса fleeceware, его основная задача — подписывать пользователей на платные услуги или совершать звонки на премиум-номера. Параллельно вредонос собирает СМС-сообщения, списки контактов и информацию о мобильном устройстве.

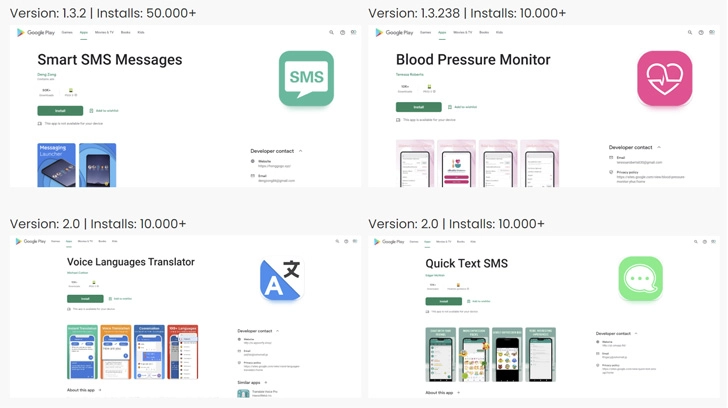
В общей сложности эксперты Zscaler ThreatLabz и Pradeo выявили 53 загрузчика, доставляющих Joker. Их скачали более 300 тысяч пользователей. Как правило, такой софт замаскирован под редакторы фото, программы для отслеживания давления, эмодзи-клавиатуры и т. п.


В мае, например, «Джокер» проникал в Google Play Store под видом PDF-сканера. Примерно в то же время в Play Store нашли 200 Android-приложений, скрывающих шпион Facestealer.

Подпишитесь на новости

Минцифры увидело риск блокировки российских приложений на Android

Новый механизм проверки разработчиков Android может осложнить установку российских приложений, особенно уже удалённых из официальных магазинов. Минцифры оценивает угрозу и вместе с отраслью готовит варианты, как не позволить Google превратить установку APK в квест с непредсказуемым финалом.

Об этом заявил глава ведомства Максут Шадаев. По его словам, сейчас приложения на Android можно свободно устанавливать из сторонних источников, но изменение правил верификации способно ограничить такую возможность.

«Мы смотрим на это как на риск того, что, условно, завтра нельзя будет поставить приложения», — сказал Шадаев на конференции «День ТризТех». Министр уточнил, что речь идёт о сценарном анализе, а не об уже объявленном Google запрете.

Google вводит обязательную регистрацию разработчиков и приложений, распространяемых не только через Google Play, но и за его пределами. Новые правила должны заработать 30 сентября 2026 года в Бразилии, Индонезии, Сингапуре и Таиланде, а с 2027 года компания планирует расширить их на сертифицированные Android-устройства по всему миру.

Разработчики, не прошедшие проверку, рискуют лишиться обычного канала установки. При этом Google обещает оставить продвинутый режим загрузки неподтверждённых приложений с дополнительными предупреждениями, а также возможность установки через ADB.

Интересно также, что команда LineageOS решила успокоить своих пользователей: на устройства с этой кастомной прошивкой новая система проверки разработчиков не повлияет.

Наиболее уязвимыми могут оказаться российские банки, маркетплейсы и другие сервисы, ранее удалённые из зарубежных магазинов. Для них установка APK с сайта стала запасным аэродромом.

Напомним, на «День ТризТех» Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства.

RSS: Новости на портале Anti-Malware.ru