



Инструмент для восстановления паролей сбрасывает Sality в АСУ ТП

Инструмент для восстановления паролей сбрасывает Sality в АСУ ТП

Инструмент для восстановления паролей сбрасывает Sality в АСУ ТП

Киберпреступники заражают автоматизированные системы управления и образуют ботнет, а помогает им в этом софт-кряк для программируемых логических контроллеров (ПЛК), который якобы восстанавливает пароли.

Инструмент, о котором идет речь, рекламируется в различных соцсетях. Авторы утверждают, что с его помощью можно разблокировать терминалы ПЛК и человеко-машинного интерфейса от Automation Direct, Omron, Siemens, Fuji Electric, Mitsubishi, LG, Vigor, Pro-Face, Allen Bradley, Weintek, ABB и Panasonic.


Исследователи из Dragos изучили один из киберинцидентов, затронувший ПЛК DirectLogic от Automation Direct. Как показал анализ, рекламируемый «кряк» использовал известную софтовую уязвимость для извлечения пароля. Но это не самая его занимательная «фича».

В фоне инструмент копировал на устройство вредоносную программу Sality, которая известна тем, что создает одноранговый ботнет (peer-to-peer). Этот ботнет предназначен для выполнения ряда задач вроде взлома паролей и добычи криптовалюты, поэтому он полагается на распределенные вычисления зараженного устройства.

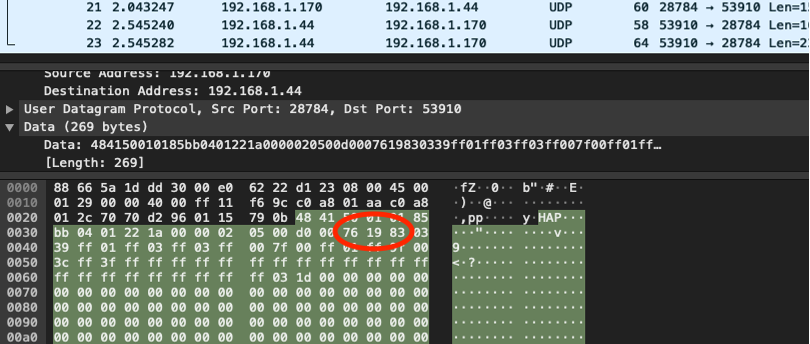
Специалисты Dragos выяснили, что эксплойт был ограничен последовательной связью. Тем не менее исследователи нашли способ воссоздать его по Ethernet, что увеличило уровень опасности.


Представители Dragos сразу проинформировали о проблеме Automation Direct, а вендор к его чести оперативно выпустил патчи для обозначенной уязвимости. Поскольку злоумышленники продолжают атаковать системы, администраторам ПЛК от других вендоров также стоит учитывать риски, связанные с инструментом для взлома паролей.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru