Киберпреступники заражают автоматизированные системы управления и образуют ботнет, а помогает им в этом софт-кряк для программируемых логических контроллеров (ПЛК), который якобы восстанавливает пароли.
Инструмент, о котором идет речь, рекламируется в различных соцсетях. Авторы утверждают, что с его помощью можно разблокировать терминалы ПЛК и человеко-машинного интерфейса от Automation Direct, Omron, Siemens, Fuji Electric, Mitsubishi, LG, Vigor, Pro-Face, Allen Bradley, Weintek, ABB и Panasonic.
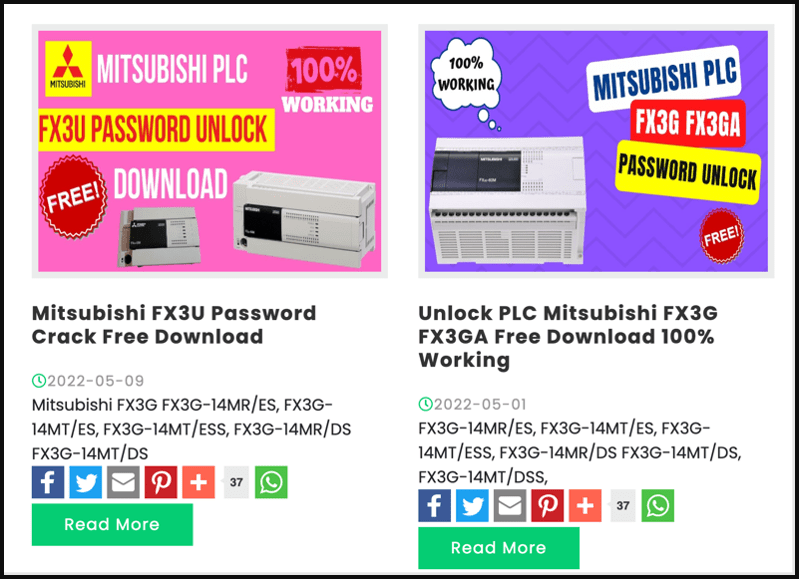
Исследователи из Dragos изучили один из киберинцидентов, затронувший ПЛК DirectLogic от Automation Direct. Как показал анализ, рекламируемый «кряк» использовал известную софтовую уязвимость для извлечения пароля. Но это не самая его занимательная «фича».
В фоне инструмент копировал на устройство вредоносную программу Sality, которая известна тем, что создает одноранговый ботнет (peer-to-peer). Этот ботнет предназначен для выполнения ряда задач вроде взлома паролей и добычи криптовалюты, поэтому он полагается на распределенные вычисления зараженного устройства.
Специалисты Dragos выяснили, что эксплойт был ограничен последовательной связью. Тем не менее исследователи нашли способ воссоздать его по Ethernet, что увеличило уровень опасности.
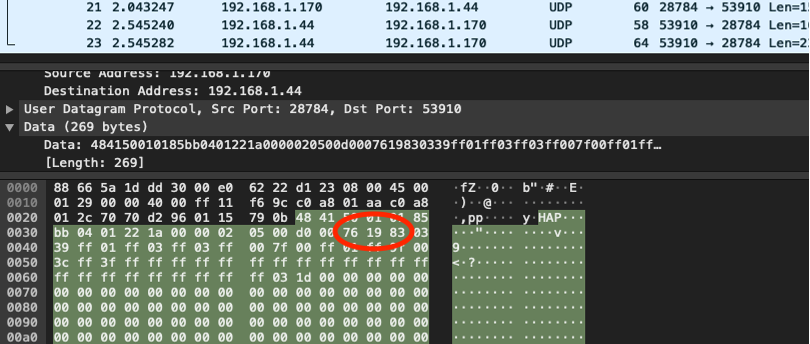
Представители Dragos сразу проинформировали о проблеме Automation Direct, а вендор к его чести оперативно выпустил патчи для обозначенной уязвимости. Поскольку злоумышленники продолжают атаковать системы, администраторам ПЛК от других вендоров также стоит учитывать риски, связанные с инструментом для взлома паролей.











