



Новый вектор кеш-атаки деанонимизирует посетителей веб-сайтов

Новый вектор кеш-атаки деанонимизирует посетителей веб-сайтов

Новый вектор кеш-атаки деанонимизирует посетителей веб-сайтов

Группа учёных из Технологического института Нью-Джерси рассказала об интересном методе, который может использоваться для обхода мер, защищающих конфиденциальность пользователя, и создать уникальный идентификатор каждого из посетителей веб-сайта.

Сами специалисты объясняют свою находку в GitHub-репозитории:

«Условный злоумышленник, у которого есть полный либо частичный контроль над веб-ресурсом, может отследить, когда тот или иной пользователь посещает его сайт. В этом случае идентификатором может служить публичная информация вроде адреса электронной почты или ника в Twitter».

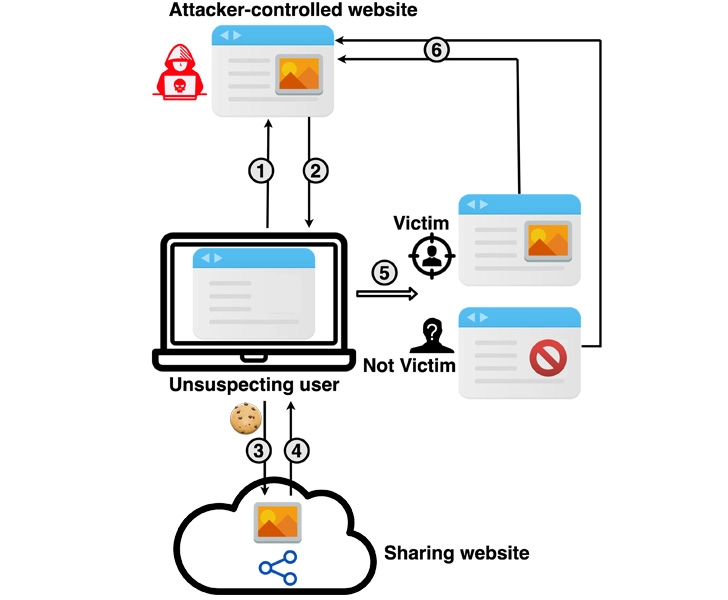
Метод ученых подразумевает атаку деанонимиизации с межсайтовой утечкой данных. Для этого киберпреступник должен задействовать сервис вроде Google Drive, Dropbox или YouTube, который поможет ему в частном порядке расшарить определенный ресурс (изображение, видео или плейлист на YouTube) с жертвой. Расшаренный ресурс встраивается в специально подготовленный для атаки веб-ресурс.

Чтобы поделиться видео или картинкой с конкретным пользователем, можно взять адрес его электронной почты или известное имя пользователя. Потом все это можно встроить с помощью HTML-тега <iframe> на вредоносный сайт.

Следующим шагом потенциальная жертва заманивается на сайт злоумышленника, где ее заставляют кликнуть на нужный контент. Это запустит окно Pop-Under (не путать с Pop-Up), которое загружается в окне за просматриваемой страницей.

Страница, на которой размещен эксплойт, проверяет, может ли посетитель получить доступ к расшаренному контенту. Если ответ положительный, значит, на сайт зашел действительно атакуемый пользователь. Описывается, например, следующий сценарий атаки:

«Злоумышленник может расшарить видео на Google Drive на электронный адрес атакуемого пользователя, а затем встроить это же видео на вредоносный сайт. Таким образом, когда жертва попадает на ресурс, упомянутое видео можно использовать для вычисления конкретного юзера».


Подобное можно провернуть с сервисами Google, Facebook, Instagram (Facebook и Instagram признаны экстремистскими, деятельность запрещена на территории России), LinkedIn, Twitter и TikTok, а вот Apple iCloud не позволяет идентифицировать пользователя.

Подпишитесь на новости

Positive Technologies собрала 64 проверки Kubernetes в единый стандарт

Positive Technologies разработала PT CRIS Kubernetes — прикладной набор проверок конфигурации Kubernetes. Компания называет его первым российским стандартом такого типа: он переводит требования и рекомендации по защите контейнерной инфраструктуры в 64 конкретных технических теста.

Проверки охватывают API-сервер, Kubernetes Controller Manager, планировщик, хранилище etcd, роли и кластерные разрешения, пространства имён, Service Account и рабочие нагрузки.

Система ищет анонимный доступ, избыточные права, проблемы с TLS и сертификатами, небезопасный securityContext, запуск контейнеров от root, возможность повышения привилегий и другие подарки потенциальному взломщику.

Каждому отклонению присваивается уровень опасности — от низкого до критического. В итоге команда получает не мешок разрозненных предупреждений, а список проблем с понятными приоритетами: что можно оставить до пятницы, а что лучше чинить прямо сейчас.

Для стандарта подготовили матрицу соответствия CIS Kubernetes Benchmark 2.0.0, NIST SP 800-190, PCI DSS 4.0 и приказу ФСТЭК России № 118. Она связывает общие требования документов с конкретными настройками кластера.

При этом сама Positive Technologies подчёркивает: наличие такого сопоставления ещё не означает автоматического соответствия всем перечисленным стандартам.

Практическая реализация PT CRIS Kubernetes уже появилась в PT Container Security 1.2. Новый компонент проверяет конфигурации центрального и подключённых дочерних кластеров, показывает найденные отклонения и их критичность. Разработчики также обещают меньшее потребление памяти и более быстрый анализ.

RSS: Новости на портале Anti-Malware.ru