



Новый вектор кеш-атаки деанонимизирует посетителей веб-сайтов

Новый вектор кеш-атаки деанонимизирует посетителей веб-сайтов

Новый вектор кеш-атаки деанонимизирует посетителей веб-сайтов

Группа учёных из Технологического института Нью-Джерси рассказала об интересном методе, который может использоваться для обхода мер, защищающих конфиденциальность пользователя, и создать уникальный идентификатор каждого из посетителей веб-сайта.

Сами специалисты объясняют свою находку в GitHub-репозитории:

«Условный злоумышленник, у которого есть полный либо частичный контроль над веб-ресурсом, может отследить, когда тот или иной пользователь посещает его сайт. В этом случае идентификатором может служить публичная информация вроде адреса электронной почты или ника в Twitter».

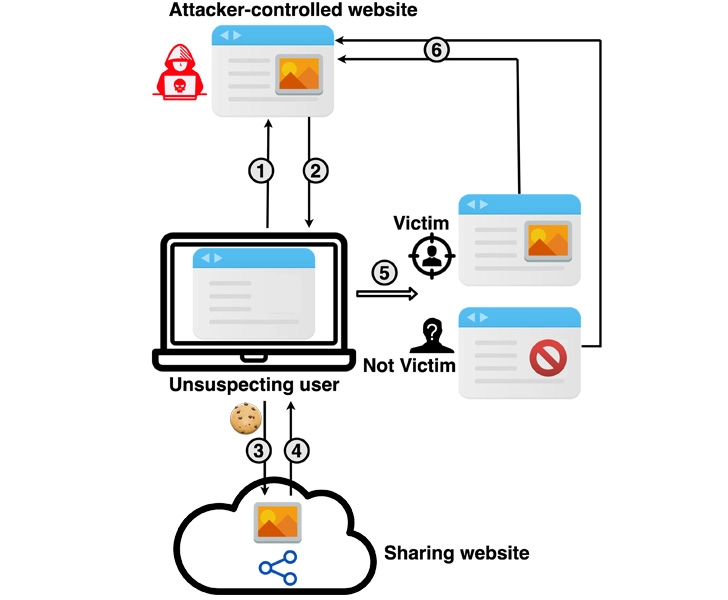
Метод ученых подразумевает атаку деанонимиизации с межсайтовой утечкой данных. Для этого киберпреступник должен задействовать сервис вроде Google Drive, Dropbox или YouTube, который поможет ему в частном порядке расшарить определенный ресурс (изображение, видео или плейлист на YouTube) с жертвой. Расшаренный ресурс встраивается в специально подготовленный для атаки веб-ресурс.

Чтобы поделиться видео или картинкой с конкретным пользователем, можно взять адрес его электронной почты или известное имя пользователя. Потом все это можно встроить с помощью HTML-тега <iframe> на вредоносный сайт.

Следующим шагом потенциальная жертва заманивается на сайт злоумышленника, где ее заставляют кликнуть на нужный контент. Это запустит окно Pop-Under (не путать с Pop-Up), которое загружается в окне за просматриваемой страницей.

Страница, на которой размещен эксплойт, проверяет, может ли посетитель получить доступ к расшаренному контенту. Если ответ положительный, значит, на сайт зашел действительно атакуемый пользователь. Описывается, например, следующий сценарий атаки:

«Злоумышленник может расшарить видео на Google Drive на электронный адрес атакуемого пользователя, а затем встроить это же видео на вредоносный сайт. Таким образом, когда жертва попадает на ресурс, упомянутое видео можно использовать для вычисления конкретного юзера».


Подобное можно провернуть с сервисами Google, Facebook, Instagram (Facebook и Instagram признаны экстремистскими, деятельность запрещена на территории России), LinkedIn, Twitter и TikTok, а вот Apple iCloud не позволяет идентифицировать пользователя.

Подпишитесь на новости

Мошенники пугают россиян кредитами и присылают фотографии их домов

Компания «Эфшесть/F6» обнаружила новую многоступенчатую схему мошенничества: жертву сначала заманивают на фальшивый сайт госведомства, затем изображают взлом Госуслуг, пугают кредитом на миллионы и добивают фотографией дома. Всё ради одной цели — заставить человека самостоятельно позвонить в мошеннический кол-центр.

Атака начинается с сообщения о якобы неисполненных налоговых обязательствах.

Аккаунт неизвестного украшен государственной символикой, текст старательно изображает официальное уведомление, а кнопка проверки скрывает сокращённую ссылку. Она ведёт на поддельный сайт без нормального домена, иногда просто на IP-адрес.

Страница показывает шестизначный код и тут же просит ввести его в соседнее поле. Затем разыгрывается спектакль: пользователю сообщают, что код якобы перехватили преступники, а аккаунт на Госуслугах взломан. Для срочного спасения предлагают позвонить по номеру техподдержки.


Если человек не клюнул, начинается вторая серия. С нескольких аккаунтов приходят уведомления об удалении профиля, выгрузке паспорта, СНИЛС и электронной трудовой книжки.

Финальный аргумент — заявка на кредит, например на 2 200 200 рублей, финансовую ответственность за который обещают повесить на владельца кабинета.


После провала подключаются фальшивые хакеры: переходят на мат, грозят вечными долгами и присылают фотографию дома жертвы. По данным F6, снимки берут из открытых источников, а адреса — из утёкших баз и мошеннических CRM. Никакой слежки у подъезда обычно нет, но выглядит убедительно.

Обратный звонок нужен преступникам для обхода антифрод-систем, блокирующих подозрительные входящие вызовы. Дальше сценарий может перейти к спасению денег, обвинениям в финансировании терроризма или заданиям от липовых спецслужб.

Помните, что госорганы не устраивают поддержку через случайные аккаунты в мессенджерах и не требуют перезванивать по номерам из пугающих сообщений.

RSS: Новости на портале Anti-Malware.ru