



30 тысяч в день: мошенники предлагают работу на Ozon и AliExpress

30 тысяч в день: мошенники предлагают работу на Ozon и AliExpress

30 тысяч в день: мошенники предлагают работу на Ozon и AliExpress

В июле снова активизировались аферисты, которые якобы нанимают сотрудников для работы на маркетплейсах. Жертвам рассылают сообщения от имени менеджеров Ozon и AliExpress. “Кандидат” рискует потерять деньги, нервы и персональные данные.

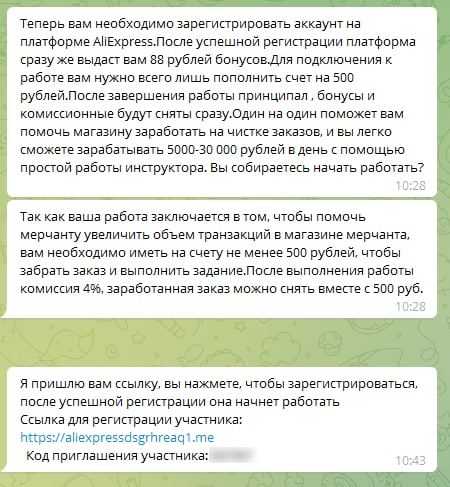
“Привет, я менеджер по найму в ozon, и в настоящее время мы нанимаем 80 онлайн-сотрудников на неполный рабочий день…”

Так начинается типовое мошенническое сообщение, которые активно рассылают россиянам в этом месяце. О новом тренде пишет сегодня Telegram-канал In4osecurity. Аферисты предлагают легкие деньги: от 5 000 до 30 000 рублей в день. Работать можно дома на смартфоне, зарплату обещают платить день в день.


Для дальней связи преступники используют Telegram-аккаунты. Стилистика переписки напоминает бота. Возможно, общение ведется через онлайн-переводчик. Собеседник отправляет жертву зарегистрироваться на одном из фейковых сайтов. Вот тут мошенники и собирают персональные и платежные данные.

Интересно, что в “приветственном” сообщении, которое получила корреспондентка Anti-Malware.ru, “менеджеры” исключают из повестки студентов:

“Примечание: для участия в работе вам должно быть не менее 20 лет”, — уточняется в рассылке.

Возрастной ценз, вероятно, должен отсечь неплатежеспособных “фишей”.

В июне мы уже предупреждали о мошенничестве под прикрытием работы на AliExpress. Тогда сообщалось, что злоумышленники предлагают раскручивать товары на маркетплейсе, но сначала нужно внести деньги и совершить фейковую покупку товара.

MacSync научился воровать криптовалюту и прятать компоненты в iCloud

Зловред MacSync для macOS заметно прокачался. Теперь он приходит не один, а в компании стилера и бэкдора, крадёт пароли и данные криптокошельков, а затем оставляет злоумышленникам удалённый вход на заражённый Mac.

Обновлённую версию обнаружили эксперты «Лаборатории Касперского». MacSync появился в 2024–2025 годах как ответвление стилера AMOS, но найденный в сентябре 2026 года вариант получил более сложную многоступенчатую цепочку заражения.

Атака начинается с классики: пользователь скачивает якобы нужное приложение — например, сервис для совместной работы с документами или криптокошелёк.

В некоторых случаях один из компонентов вредоноса разработчики прятали в общедоступной записи календаря iCloud в формате ICS. Календарь внезапно стал частью цепочки доставки, потому что обычных загрузчиков злоумышленникам, видимо, уже мало.

 

После запуска MacSync изображает скачанное приложение и просит пароль администратора. Затем показывает поддельное уведомление macOS о повреждении программы и предлагает переместить её в корзину.

Только ничего в корзину не отправляется: стилер остаётся в системе и начинает собирать историю браузера, cookie, логины, пароли, данные Telegram и криптокошельков, а также настройки SSH и ZSH.

Второй компонент маскируется под Finder и работает как бэкдор. Через него атакующие могут выполнять произвольный код, похищать отдельные файлы, устанавливать расширения браузера и даже заменять легитимное приложение Ledger вредоносной версией. Основная цель такой подмены, вероятнее всего, — кража криптовалюты.

Пользователям советуют загружать программы только с проверенных ресурсов и настороженно относиться к неожиданному запросу пароля администратора.

RSS: Новости на портале Anti-Malware.ru