


Старые версии угонщика браузеров ChromeLoader показали прогресс вредоноса

Старые версии угонщика браузеров ChromeLoader показали прогресс вредоноса

Старые версии угонщика браузеров ChromeLoader показали прогресс вредоноса

Эксперты наткнулись на новые версии вредоноса ChromeLoader, похищающего данные пользователя. Оказалось, что авторы программы за короткий промежуток времени добавили зловреду набор новых функций.

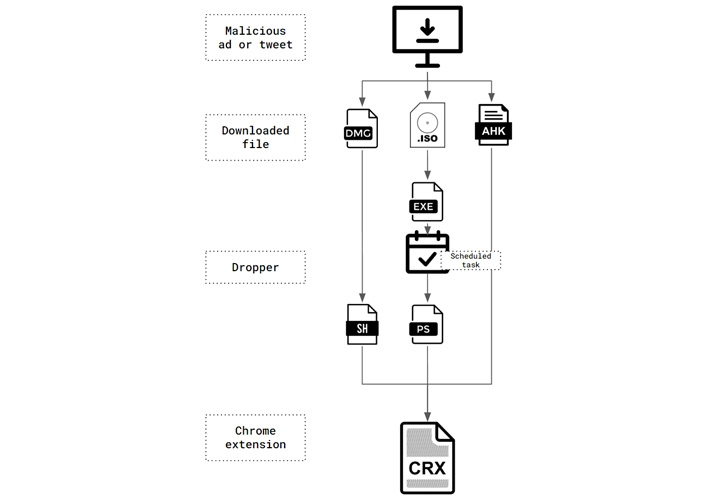
ChromeLoader используется в основном для перехвата поисковых запросов в браузере и демонстрации навязчивой рекламы. Впервые о нём заговорили в январе 2022 года, когда злоумышленники распространяли вредонос в виде ISO- и DMG-файлов, а также рекламировали его посредством QR-кодов в Twitter и на сайтах игровой тематики.

В мае 2022 года ChromeLoader нарастил атаки на браузеры Chrome и Safari. Исследователи из Red Canary отмечали агрессивные методы его распространения, немалый объём атак и использование PowerShell.

ChromeLoader также называют Loader и ChromeBack. По мнению ряда специалистов, это семейство вредоносных программ отличается тем, что преподносится в форме расширения для браузера, а не стандартных исполняемых файлов (.exe) или библиотек (.dll).

Попав в систему жертвы, ChromeLoader запрашивает множество разрешений для доступа к данным браузера, это помогает зловреду манипулировать веб-запросами. Помимо этого, аддон перехватывает поисковые запросы в Google, Yahoo и Bing, что помогает злоумышленнику отслеживать онлайн-активность пользователя.

Интересно, что версия ChromeLoader для macOS появилась в марте и распространяется в форме DMG-файлов. Вредоносное Chrome-расширение в этом случае имеет версию 6.0.


В новом отчёте подразделения Unit 42 (принадлежит Palo Alto Networks) специалисты утверждают, что нашли ещё более древний образец ChromeLoader, который датируется декабрём 2021 года. Интересно, что он доставлялся как исполняемый файл, скомпилированный AutoHotKey.

Исследователи также отметили, что первые версии вредоноса не располагали тем уровнем обфускации, который ChromeLoader демонстрирует сейчас. Таким образом, делают вывод эксперты, авторы зловреда выпустили множество версий кода за достаточно короткий промежуток времени.

Подпишитесь на новости

В УФСБ предложили отслеживать стройматериалы по QR-паспортам

Стройматериалы предлагают вывести из режима неопределенности. В УФСБ по Челябинской области считают, что электронный учет с QR-паспортами поможет бороться с хищениями при строительстве социальных объектов. Главным инструментом системы должны стать уникальные QR-коды партий продукции.

Такое мнение высказала ТАСС официальный представитель регионального управления Татьяна Соснина.

Предлагается сверять поступающие на стройплощадку материалы с проектом и бюджетом. Цифровой след должен помогать выявлять расхождения между закупками и фактическим использованием, а заказчикам и контролирующим органам — быстрее замечать подозрительные операции.

Соснина считает, что такой подход способен сделать мошенничество практически невозможным.

В доступном сообщении не названы сроки запуска и стоимость реализации. QR-код, конечно, сам по себе кирпич не охраняет. Польза будет зависеть от того, насколько достоверно система фиксирует реальное движение материалов, а не только красивые записи об их доставке.

RSS: Новости на портале Anti-Malware.ru