



Старые версии угонщика браузеров ChromeLoader показали прогресс вредоноса

Старые версии угонщика браузеров ChromeLoader показали прогресс вредоноса

Старые версии угонщика браузеров ChromeLoader показали прогресс вредоноса

Эксперты наткнулись на новые версии вредоноса ChromeLoader, похищающего данные пользователя. Оказалось, что авторы программы за короткий промежуток времени добавили зловреду набор новых функций.

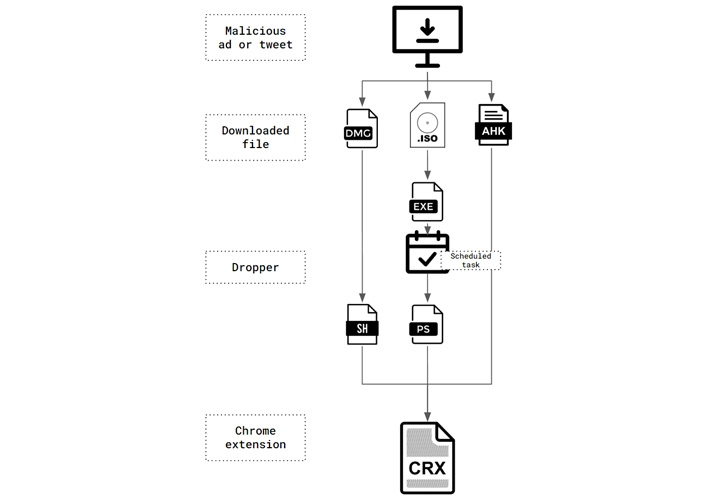
ChromeLoader используется в основном для перехвата поисковых запросов в браузере и демонстрации навязчивой рекламы. Впервые о нём заговорили в январе 2022 года, когда злоумышленники распространяли вредонос в виде ISO- и DMG-файлов, а также рекламировали его посредством QR-кодов в Twitter и на сайтах игровой тематики.

В мае 2022 года ChromeLoader нарастил атаки на браузеры Chrome и Safari. Исследователи из Red Canary отмечали агрессивные методы его распространения, немалый объём атак и использование PowerShell.

ChromeLoader также называют Loader и ChromeBack. По мнению ряда специалистов, это семейство вредоносных программ отличается тем, что преподносится в форме расширения для браузера, а не стандартных исполняемых файлов (.exe) или библиотек (.dll).

Попав в систему жертвы, ChromeLoader запрашивает множество разрешений для доступа к данным браузера, это помогает зловреду манипулировать веб-запросами. Помимо этого, аддон перехватывает поисковые запросы в Google, Yahoo и Bing, что помогает злоумышленнику отслеживать онлайн-активность пользователя.

Интересно, что версия ChromeLoader для macOS появилась в марте и распространяется в форме DMG-файлов. Вредоносное Chrome-расширение в этом случае имеет версию 6.0.


В новом отчёте подразделения Unit 42 (принадлежит Palo Alto Networks) специалисты утверждают, что нашли ещё более древний образец ChromeLoader, который датируется декабрём 2021 года. Интересно, что он доставлялся как исполняемый файл, скомпилированный AutoHotKey.

Исследователи также отметили, что первые версии вредоноса не располагали тем уровнем обфускации, который ChromeLoader демонстрирует сейчас. Таким образом, делают вывод эксперты, авторы зловреда выпустили множество версий кода за достаточно короткий промежуток времени.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru