



Microsoft выявила фишинговые атаки, обходящие многофакторную аутентификацию

Microsoft выявила фишинговые атаки, обходящие многофакторную аутентификацию

Microsoft выявила фишинговые атаки, обходящие многофакторную аутентификацию

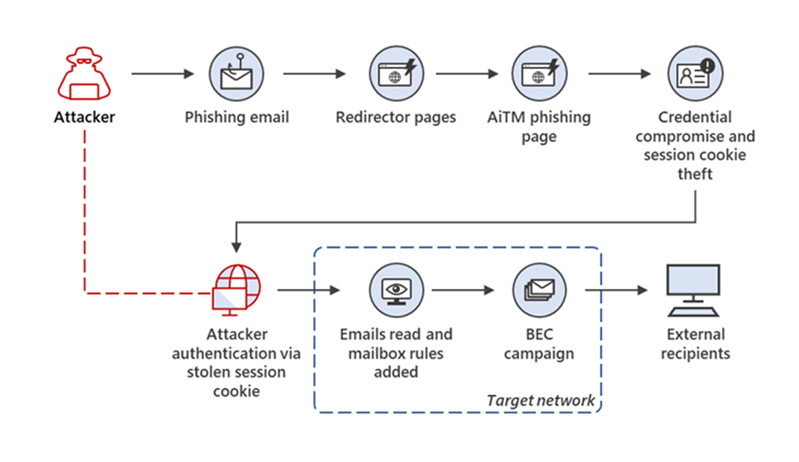
Microsoft зафиксировала серию фишинговых атак, жертвами которых с сентября 2021 года стали 10 тысяч организаций. У этой кампании есть интересная особенность: злоумышленники обходят многофакторную аутентификацию (MFA), которой защищены почтовые ящики сотрудников.

Фишинговые веб-страницы замаскированы под форму для входа в систему Office 365. Потенциальную жертву заманивали на такие страницы с помощью HTML-вложений, выступающих в роли гейткиперов.

Киберпреступники крадут не только учётные данные, но и cookies сессии. Скомпрометировав имейл-аккаунт сотрудника, фишеры использовали этот доступ для развития BEC-атаки (business email compromise).

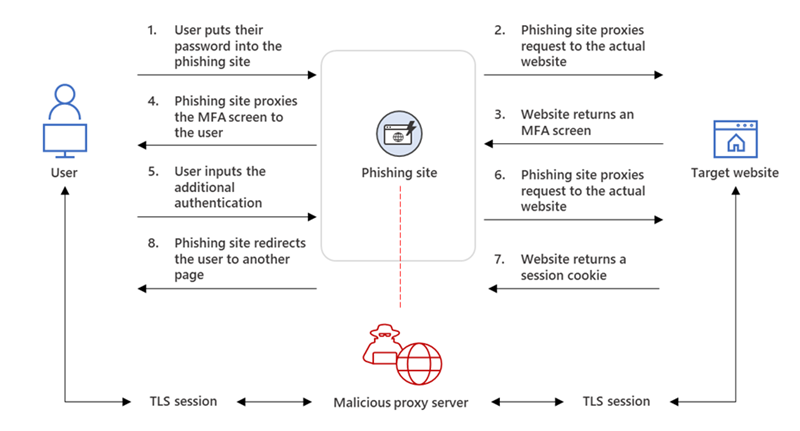
«Злоумышленники задействуют схему “противник посередине“ (adversary-in-the-middle, AiTM) и фишинговые сайты для кражи паролей, перехватывают активную сессию и обходят аутентификацию, даже если пользователь включил MFA», — пишут специалисты Microsoft 365 Defender Research Team и Microsoft Threat Intelligence Center (MSTIC).

«После этого атакующие используют украденные учётные данные и cookies сессии для развития BEC-кампании против организаций».


Фишеры автоматизируют процесс с помощью тулкитов с открытым исходным кодом: Evilginx2, Modlishka и Muraena. Вредоносные сайты работают в качестве обратных прокси и размещаются на веб-серверах, настроенных на перенаправление запросов аутентификации легитимным веб-ресурсам.

Благодаря такой схеме и двум отдельным сессиям Transport Layer Security (TLS) фишинговые страницы выступали как «человек посередине», вклиниваясь в процесс аутентификации и извлекая конфиденциальные данные из HTTP-запросов.


Для защиты Microsoft рекомендует использовать специальные имплементации MFA с поддержкой Fast ID Online (FIDO), устойчивые к фишингу.

Подпишитесь на новости

Разрозненные данные мешают бизнесу в России получать отдачу от ИИ-агентов

ИИ-агент умеет ответить, сколько денег на счете подразделения, но спланировать финансирование всей компании уже не может. Ему не хватает связей между системами и унифицированных данных. Именно это мешает бизнесу получать ожидаемый экономический эффект, считает глава Rubytech Игорь Ведёхин.

Как сообщает ТАСС, он выступил на форуме «Цифровые решения». По словам Ведёхина, без интеграции корпоративных сервисов агент остается помощником для локальных вопросов, а полноценные бизнес-задачи требуют работы сразу с несколькими системами.

Например, для финансового планирования нужно обратиться к ERP, данным о поставщиках и покупателях, банковским сервисам и прогнозам. Если все это существует отдельно, одной умной модели недостаточно: целостной картины бизнеса у нее просто нет.

Откладывание интеграции только усложняет ситуацию, отмечает Ведёхин. Команды создают собственные костыли подключения к моделям и изолированные хранилища результатов. Чем дольше так работает компания, тем больше разрозненных решений ей предстоит объединять.

Есть и вопрос дорогого железа. По оценке главы Rubytech, при нынешних подходах загрузка GPU обычно не достигает 35-40%, тогда как консолидация на общей платформе позволяет довести ее до 70-80%. Это, по его словам, дает возможность выполнять примерно вдвое больше работы на имеющейся инфраструктуре. Методика расчета этих показателей в сообщении не приводится.

Разработку ПО Ведёхин называет одной из немногих сфер, где ИИ уже дает четкий результат. Причина — относительно унифицированная среда: языки программирования, Git и Jira.

RSS: Новости на портале Anti-Malware.ru