



350 вариаций вредоносных аддонов для браузеров атакуют россиян

350 вариаций вредоносных аддонов для браузеров атакуют россиян

350 вариаций вредоносных аддонов для браузеров атакуют россиян

Специалисты компании Zimperium обнаружили 350 вариаций вредоносного расширения, маскирующегося под полезные аддоны для Google Chrome, Opera и Mozilla Firefox и атакующего пользователей из России.

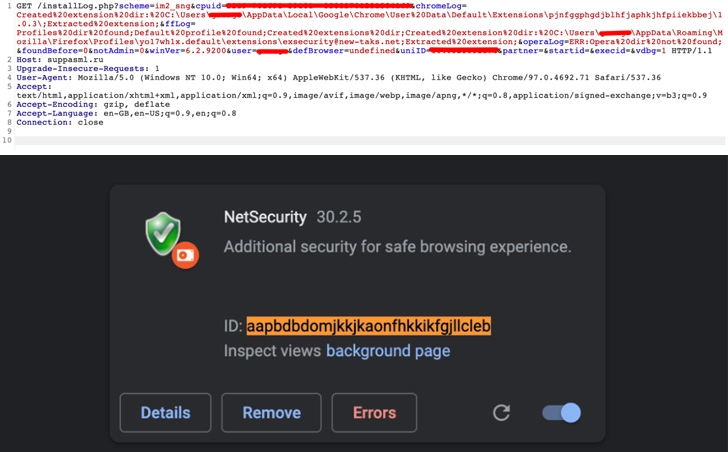
Zimperium назвала это семейство адваре “ABCsoup”. По словам исследователей, нежелательный софт устанавливается на компьютеры жертв с помощью исполняемого файла для Windows. При этом авторам вредоноса удаётся обходить большинство защитных программ, а также проверки в официальных магазинах расширений.

Интересно, что идентификатор адваре совпадает с идентификатором официального расширения Google Translate — aapbdbdomjkkjkaonfhkkikfgjllcleb, что позволяет убедить пользователя в легитимности аддона. Если же у пользователя уже установлен Google Translate, вредоносный аддон просто подменяет его.


«Кроме того, когда злонамеренное расширение установлено, Chrome Web Store считает, что это безобидный аддон, поскольку магазин проверяет только ID», — пишут исследователи из Zimperium.

Все варианты адваре показывают всплывающие рекламные окна, собирают персональные данные и внедряют вредоносный JavaScript-код, который действует как шпионский софт: записывает нажатия клавиш и мониторит веб-активность.

ABCsoup также проверяет у жертвы наличие российских соцсетей «ВКонтакте» и «Одноклассники», собирая данные этих аккаунтов.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru