


В OpenSSL пропатчена уязвимость, грозящая удаленным выполнением кода

В OpenSSL пропатчена уязвимость, грозящая удаленным выполнением кода

В OpenSSL пропатчена уязвимость, грозящая удаленным выполнением кода

Кураторы популярного проекта OpenSSL выпустили патч для уязвимости, потенциально позволяющей удаленно выполнить вредоносный код на сервере. Пользователям настоятельно рекомендуется обновить криптобиблиотеку до сборки 3.0.5.

Опасная ошибка, которой был присвоен идентификатор CVE-2022-2274, классифицируется как переполнение буфера в куче. Уязвимость была привнесена с выпуском OpenSSL 3.0.4 в июне; причиной является некорректная реализация генератора 2048-битных ключей RSA для CPU c архитектурой x86_64 и поддержкой набора инструкций AVX-512.

Согласно бюллетеню (TXT), проблема затрагивает серверы SSL/TLS и иные, использующие закрытые ключи RSA-2048. Эксплойт возможен лишь в том случае, когда сервер запущен на машине, отвечающей вышеназванным условиям, и открывает возможность для удаленного выполнения стороннего кода.

О несовершенстве релиза OpenSSL 3.0.4 разработчики узнали на следующий день после выпуска — от аспиранта Сианьского университета электронных наук и технологий (Китай). Автор отчета также придумал, как исправить ситуацию, и его вариант патча был включен в состав обновления 3.0.5.

В той же (июньской) сборке была обнаружена другая, менее опасная уязвимость — CVE-2022-2097. Как выяснилось, при прогоне AES в режиме OCB на платформах 32-бит x86 с использованием расширения системы команд AES-NI данные при определенных условиях шифруются не полностью, что грозит утечкой. Проблема актуальна для ветки 3.0 и релиза OpenSSL 1.1.1; патч содержат выпуски 3.0.5 и 1.1.1q.

Энтузиаст создал бесплатный аналог Photoshop, потратив $2000 на ИИ

Разработчик-одиночка собрал с помощью GPT-6 Astra и Claude Fable графический редактор Photon. Программа напоминает Adobe Photoshop, работает на Windows 11, macOS и Linux и распространяется бесплатно. Вот только слово бесплатно относится к пользователям, автору генерация кода обошлась примерно в $2000 (168 тыс. рублей).

Проект начался с режима глубокого исследования. Энтузиаст собрал информацию о функциях Photoshop и передал её GPT-6 Astra Extra High.

Нейросеть составила план разработки, пользователь внёс правки, после чего модель с первой попытки выдала работающий прототип. Правда, вместе с кодом приехал стандартный комплект вайб-кодинга: баги, нестабильность и необходимость долго объяснять машине, что именно она сломала.
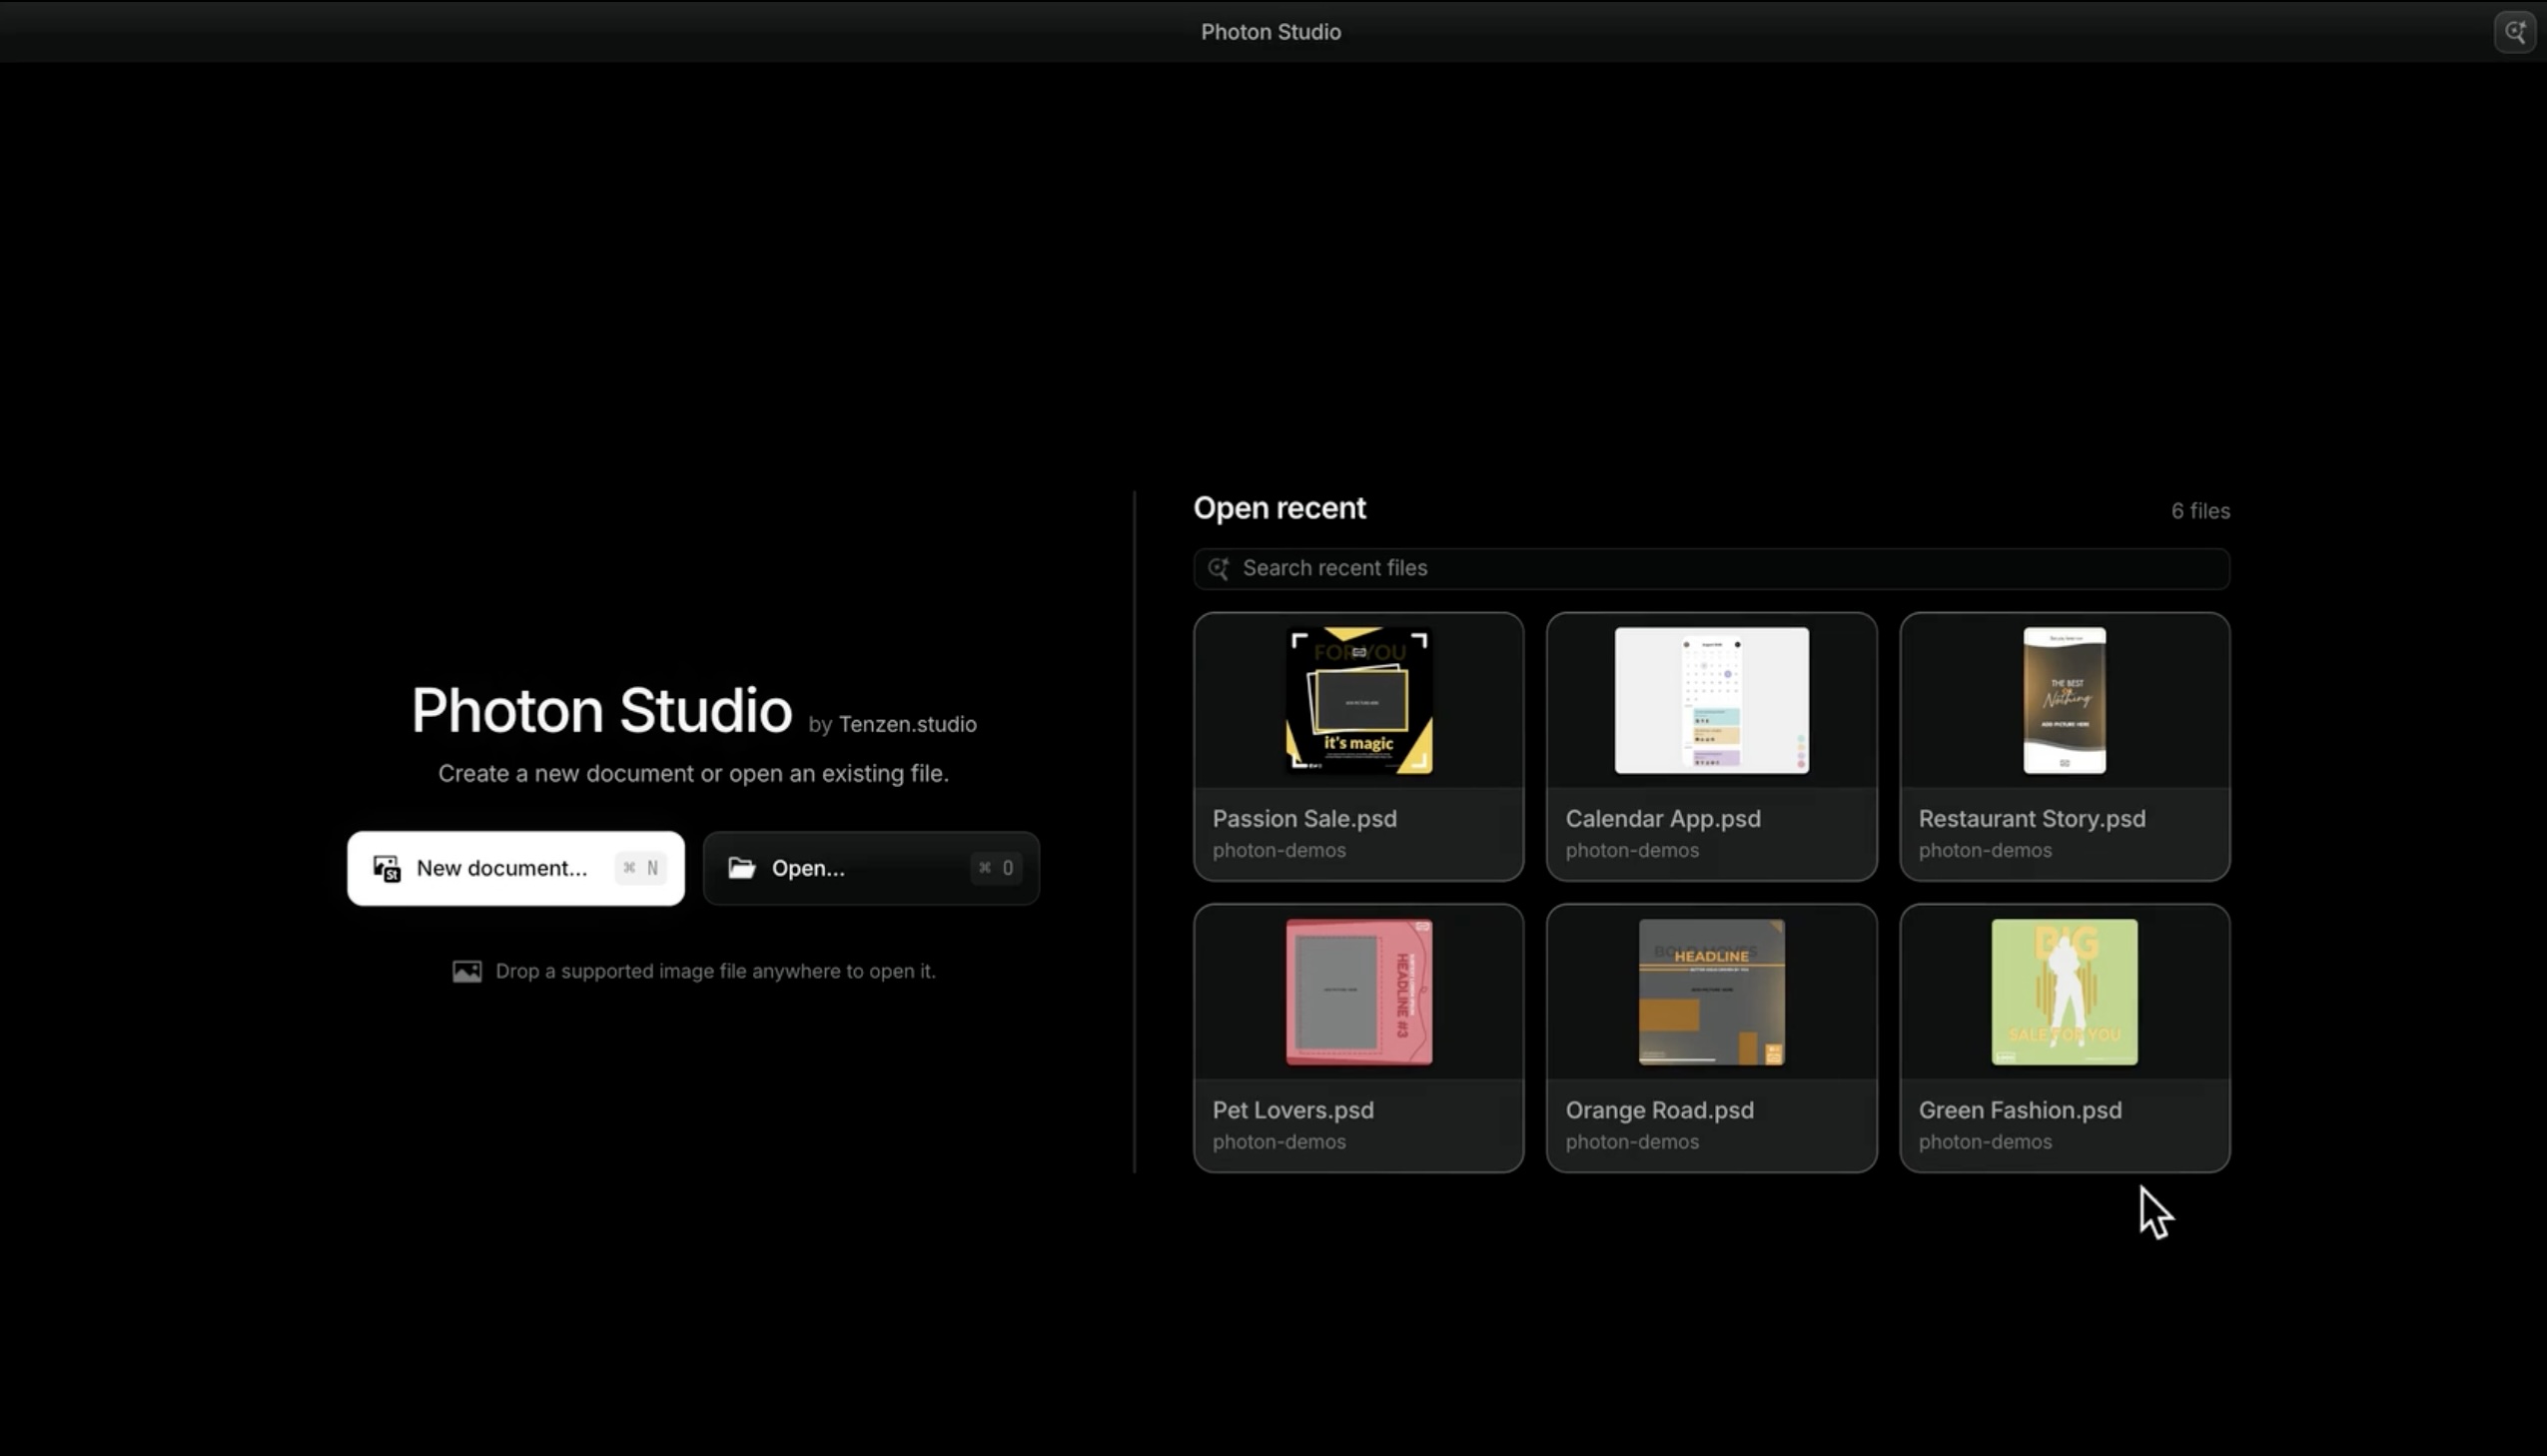

Дальше автор тестировал Photon и поочерёдно отправлял найденные ошибки GPT-6 Astra и Claude Fable. Какая именно версия Fable использовалась — 5 или 5.1 — он не уточнил.

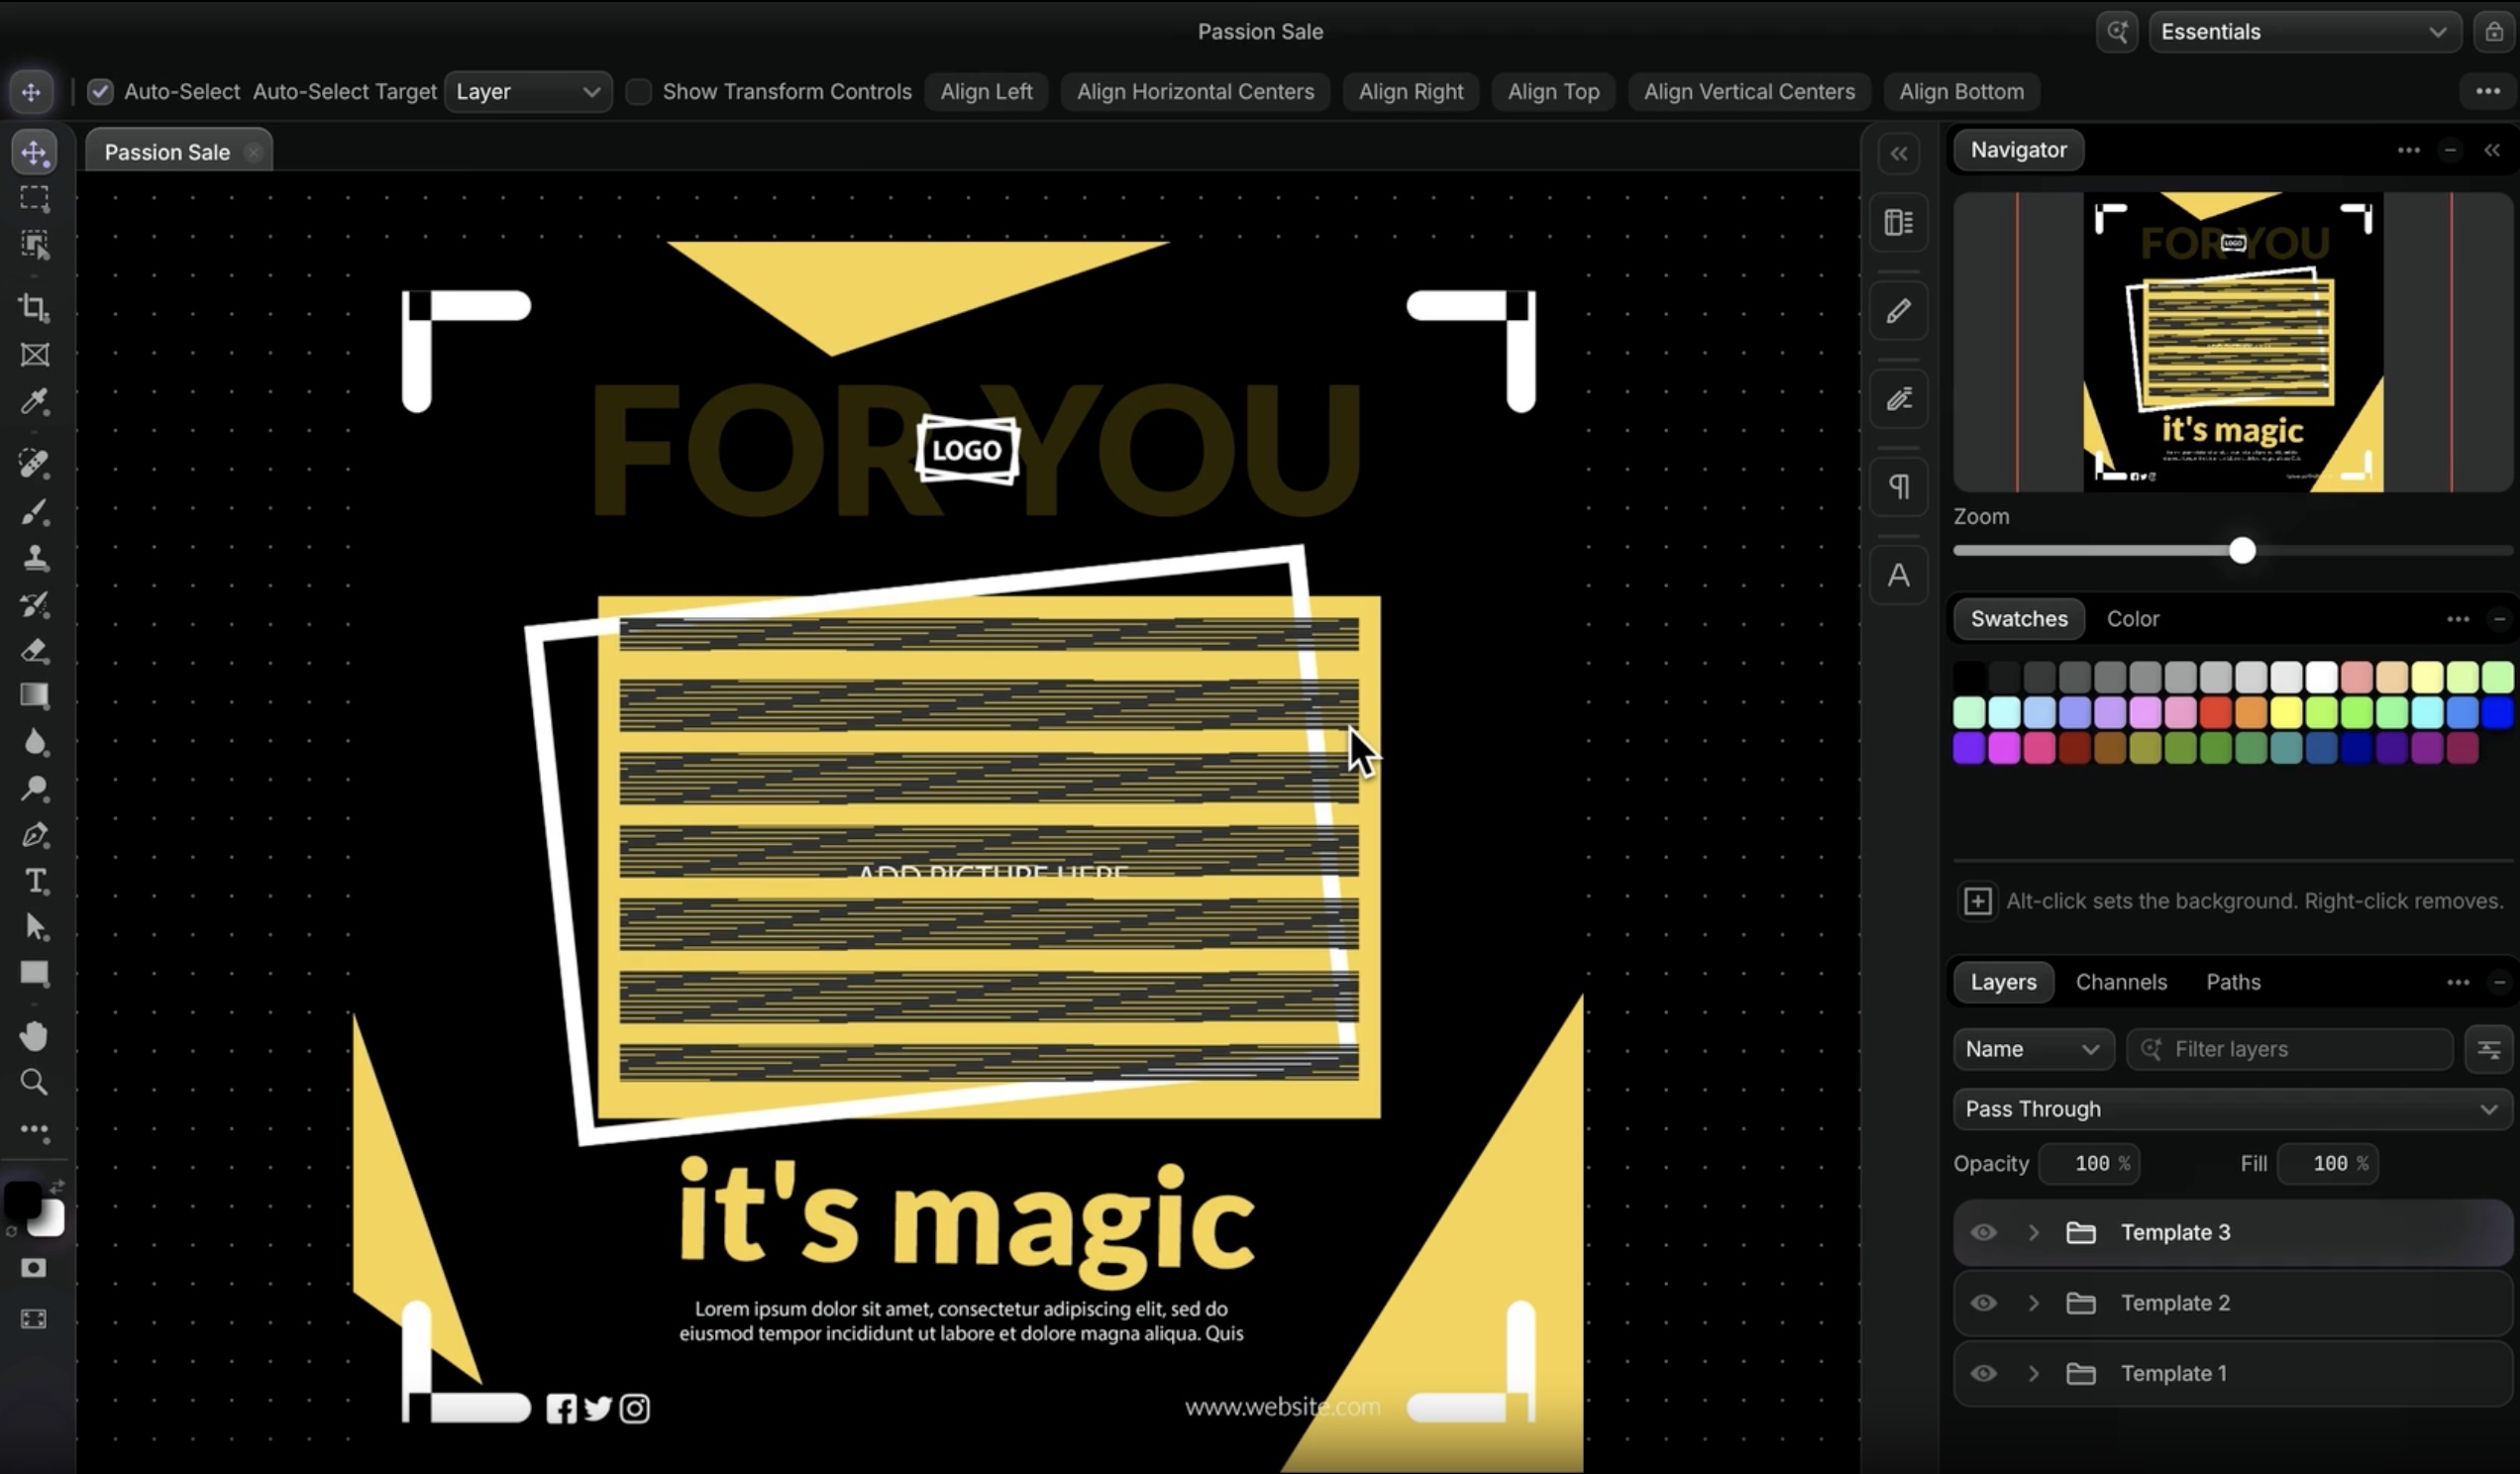
В результате редактор получил слои, маски, смарт-объекты, кривые, эффекты, выделение, удаление фона, инструмент «Пластика» и поддержку PSD. Обработка выполняется локально, поэтому загружать изображения в облако не требуется.
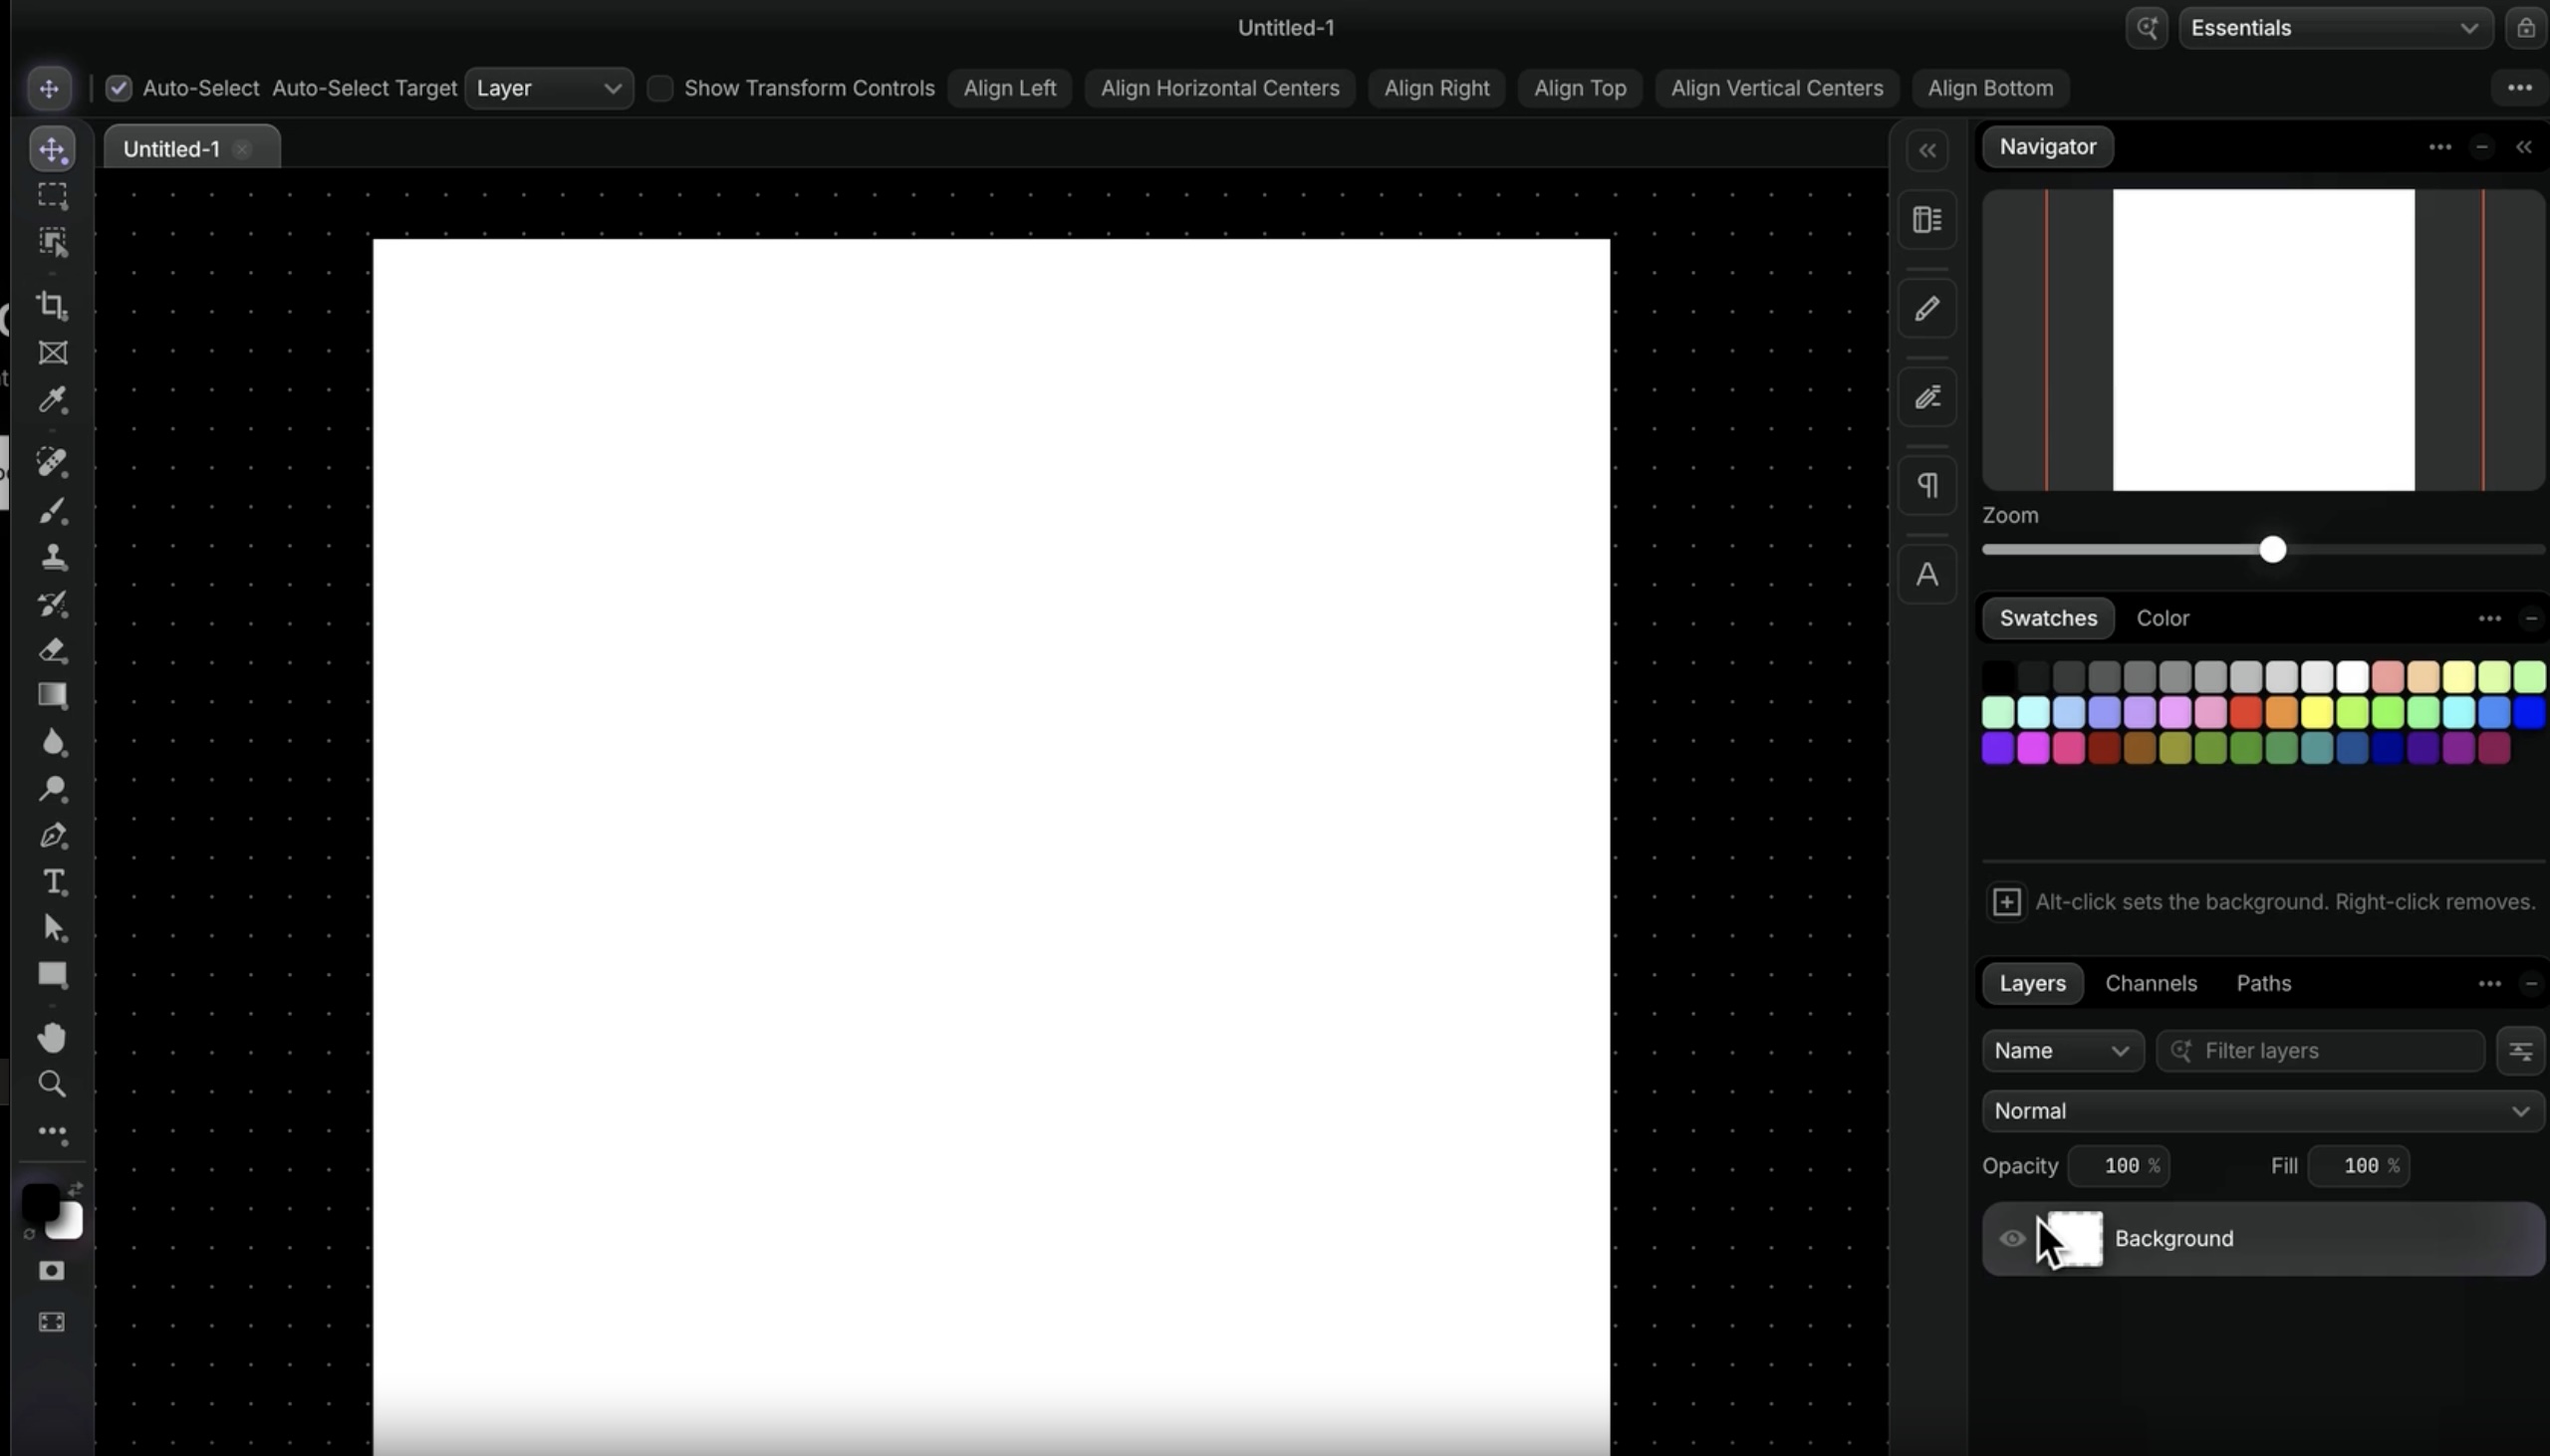

Photon уже можно бесплатно скачать с сайта проекта. В первый день редактором воспользовались 170 человек. Автор признаёт, что ради одной лишь экономии на подписке Adobe затея финансового смысла не имела: токены съели стоимость нескольких лет Creative Cloud. Зато теперь готовый инструмент доступен всем желающим.

Называть Photon полноценной заменой Photoshop пока рано. За Adobe стоят десятилетия разработки, плагины и отлаженные профессиональные процессы. Но эксперимент получился показательный: один человек и две нейросети сумели собрать кросс-платформенный редактор за сумму, которой раньше едва хватило бы на начало коммерческой разработки.

RSS: Новости на портале Anti-Malware.ru