



Инструмент для Red Team используется в атаках для обхода средств защиты

Инструмент для Red Team используется в атаках для обхода средств защиты

Инструмент для Red Team используется в атаках для обхода средств защиты

Киберпреступники начали использовать в атаках инструмент для пентеста Brute Ratel (BRc4), предназначенный для команд Red Team. С его помощью злоумышленникам якобы удаётся избегать детектирования и оставаться незамеченными в системе жертвы.

Специалисты Unit 42 (подразделение Palo Alto Networks) отметили, что один из образцов вредоноса был загружен на VirusTotal 19 мая 2022 года.

Исследователи нашли связь соответствующего пейлоада с набором инструментов Brute Ratel C4, помогающим избегать детектирования EDR-системами и антивирусными продуктами. BRc4, разработанный иранским специалистом Читаном Наяком, по своей сути является аналогом Cobalt Strike. Сам автор описывает его как «настраиваемый командный центр для Red Team и симуляции кибератак».

BRc4 — платный софт, первая версия которого вышла в конце 2020 года. За это время 350 клиентов приобрели более 480 лицензий на инструмент, каждая из которых обходится в 2500 долларов в год. При этом BRc4 может похвастаться богатой функциональностью: внедрение в процесс, снятие скриншотов, загрузка и скачивание файлов, много каналов для C2-взаимодействия и возможность хранить спрятанные от антивирусов артефакты памяти.

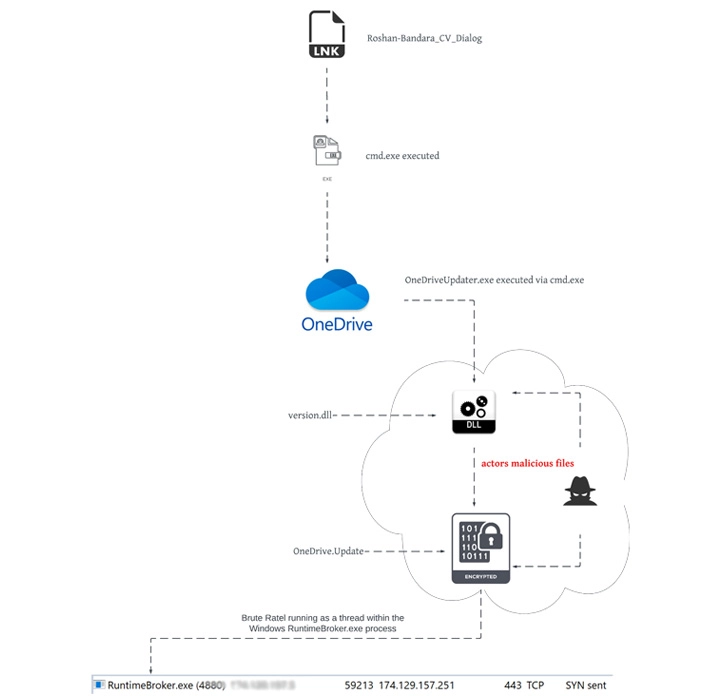
Использующие этот инструмент киберпреступники доставляют вредоносную нагрузку через образ Roshan_CV.iso, который при запуске монтирует Windows-диск, содержащий с виду безобидный документ в формате Word. Однако при запуске этого файла в систему пользователя устанавливается BRc4.

«Файл Roshan_CV.ISO и его содержимое подозрительно похожи на то, что использует другая APT-группа — российская APT29 (также известна под именами Cozy Bear, The Dukes и Iron Hemlock)», — объясняют исследователи из Unit 42.

Интересно, что второй семпл вредоноса загрузили на VirusTotal с территории Украины, а в общей сложности специалисты нашли уже семь образцов, датируемых февралём 2021 года.

Кстати, после сообщений Unit 42 тот самый Наяк, автор BRc4 сообщил, что в отношении соответствующих лицензий «были приняты адекватные меры».

Подпишитесь на новости

GrayKey обещает полиции доступ к данным iPhone в обход автоперезагрузки

Apple усложнила доступ к заблокированным iPhone, а производитель инструментов для полиции нашёл ответ. Magnet Forensics заявляет, что научилась сохранять смартфоны в состоянии, удобном для извлечения данных. Речь о GrayKey Preserve и функции Evidence Preservation Mode для обычных устройств GrayKey.

Как сообщает 404 Media, получившее закрытое видео компании, инструменты нацелены на обход inactivity reboot. Эта функция перезагружает iPhone после 72 часов без разблокировки и затрудняет доступ к конфиденциальным данным.

По заявлениям Magnet, инструменты сохраняют состояние After First Unlock — после первой разблокировки. Причём даже при последующей перезагрузке устройства. Это должно дать специалистам больше времени на работу с изъятым телефоном.

Компания также обещает остановить автоматическое удаление отдельных данных: кешированных геопозиций, недавно удалённых фотографий и сообщений iMessage. Фактически — поставить их срок хранения на паузу.

Как именно это устроено, неизвестно. Исследовательница в области безопасности iPhone Йиска Классен предполагает манипуляции с часами устройства или отключение задач, отвечающих за истечение срока хранения данных. Но по одному видео подтвердить механизм нельзя.

Apple и Magnet не ответили на запросы издания. Независимой проверки заявленных возможностей в публикации нет, как и подтверждения, что инструменты работают с любым iPhone.

RSS: Новости на портале Anti-Malware.ru