



Новый шифровальщик RedAlert атакует серверы Windows и Linux VMware ESXi

Новый шифровальщик RedAlert атакует серверы Windows и Linux VMware ESXi

Новый шифровальщик RedAlert атакует серверы Windows и Linux VMware ESXi

Новая киберкампания операторов программы-вымогателя RedAlert (или N13V) отличается шифрованием северов как на Windows, так и на Linux VMWare ESXi. Цель злоумышленников — корпоративные сети.

На атаки указали исследователи из команды MalwareHunterTeam. В своём Twitter-аккаунте эксперты опубликовали несколько скриншотов сайта киберпреступников, на котором размещается информация об украденных данных.

Вредоносная программа, используемая в этой кампании, получила имя RedAlert — от одной из строк, которую можно найти в записке с требованием выкупа. Сами хакеры называют свою операцию “N13V”, согласно вытащенной из Linux-версии шифратора информации.


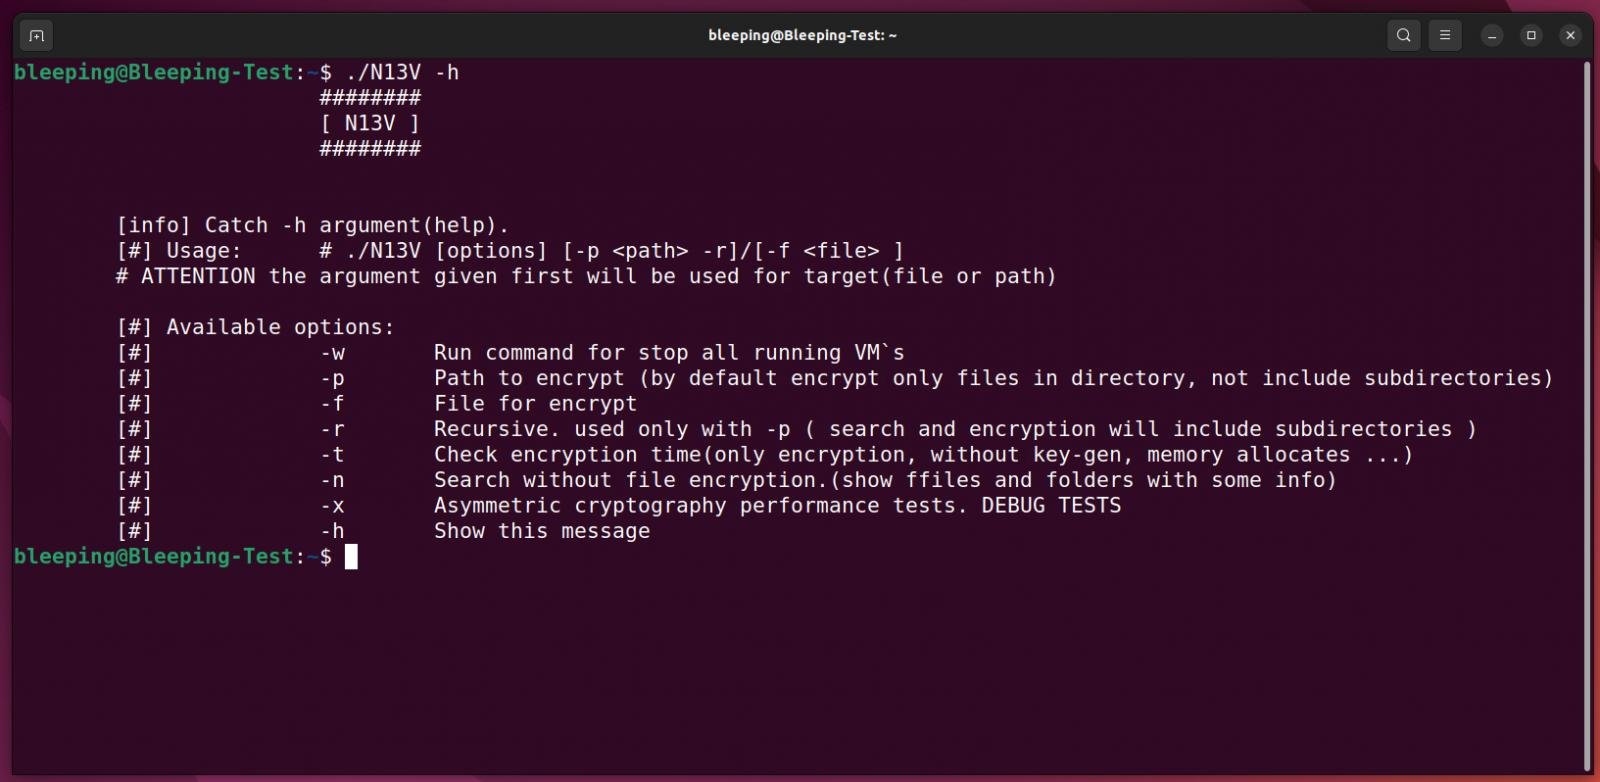
Эта версия криптора предназначена для атак на серверы VMware ESXi. Благодаря возможности взаимодействия с командной строкой злоумышленники могут завершать работу любой виртуальной машины перед шифрованием файлов. Список команд выглядит следующим образом:

-w Run command for stop all running VM`s
-p Path to encrypt (by default encrypt only files in directory, not include subdirectories)
-f File for encrypt
-r Recursive. used only with -p ( search and encryption will include subdirectories )
-t Check encryption time(only encryption, without key-gen, memory allocates ...)
-n Search without file encryption.(show ffiles and folders with some info)
-x Asymmetric cryptography performance tests. DEBUG TESTS
-h Show this message

При запуске вредоноса с параметром “-w” шифратор завершает работу всех виртуальных машин VMware ESXi с помощью следующей команды:

esxcli --formatter=csv --format-param=fields=="WorldID,DisplayName" vm process list | tail -n +2 | awk -F $',' '{system("esxcli vm process kill --type=force --world-id=" $1)}'

В процессе шифрования файлов вымогатель использует алгоритм NTRUEncrypt. Кроме того, интерес вызывает функция RedAlert / N13V, которую вызывает параметр “-x”: зловред выполняет тестирование производительности асимметричной криптографии, используя разные наборы параметров NTRUEncrypt.

В качестве объектов для шифрования выбираются логи, файлы подкачки, виртуальные диски и память:

  • .log
  • .vmdk
  • .vmem
  • .vswp
  • .vmsn

К зашифрованным файлам добавляется расширение .crypt658, RedAlert также оставляет в каждой директории записку с именем HOW_TO_RESTORE, в которой жертве рассказывают, какие шаги ей следует предпринять.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru