



Microsoft нашла Windows-червь Raspberry Robin в сетях сотен организаций

Microsoft нашла Windows-червь Raspberry Robin в сетях сотен организаций

Microsoft нашла Windows-червь Raspberry Robin в сетях сотен организаций

Microsoft предупреждает о новой активности червя для систем Windows, которого недавно удалось обнаружить в сетях сотен организаций из различных отраслей промышленности. Речь идёт о вредоносе Raspberry Robin.

Напомним, что данный тип зловреда распространяется через заражённые USB-устройства. Впервые Raspberry Robin попался на глаза исследователям в сентябре 2021 года.

Помимо Microsoft, команда Red Canary Detection Engineering также сообщила о детектировании червя в сетях многих организаций технологического и производственного секторов. В Microsoft выяснили, что вредонос связывается с адресами в сети Tor.

Учитывая, что зловред может обходить контроль учётных записей (UAC) на скомпрометированных устройствах, злоумышленники могут легко развить атаку. Поскольку UAC обходится с помощью легитимных инструментов Windows, вектор Raspberry Robin крайне перспективный.

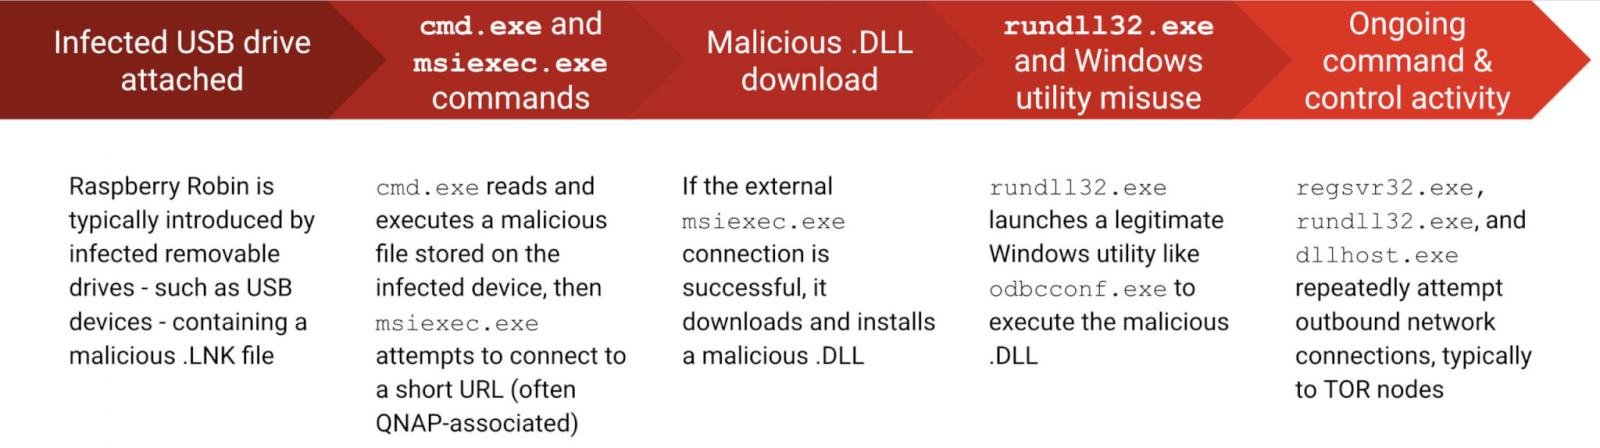
Вредоносная программа, как уже упоминалось выше, распространяется через USB-устройства. Как правило, такие накопители содержат файл .LNK. Если пользователь откроет этот файл, червь запустит вредоносную составляющую с помощью cmd.exe и процесса msiexec.


Для этих атак характерно использование легитимного установщика msiexec.exe, а также других инструментов:

  • fodhelper (доверенный бинарник, используемый для управления функциями в настройках Windows)
  • odbcconf (инструмент для конфигурации ODBC-драйверов)
Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru