



ZuoRAT угоняет SOHO-роутеры в рамках шпионской кампании

ZuoRAT угоняет SOHO-роутеры в рамках шпионской кампании

ZuoRAT угоняет SOHO-роутеры в рамках шпионской кампании

Неизвестные злоумышленники внедряют троян ZuoRAT в офисные и домашние роутеры, чтобы проникнуть во внутренние сети организаций и скрытно шпионить, ведя перехват трафика и развернув бэкдоры. По данным Black Lotus Labs (исследовательское подразделение Lumen Technologies), киберкампания была запущена больше двух лет назад — когда из-за COVID-19 все перешли на удаленку.

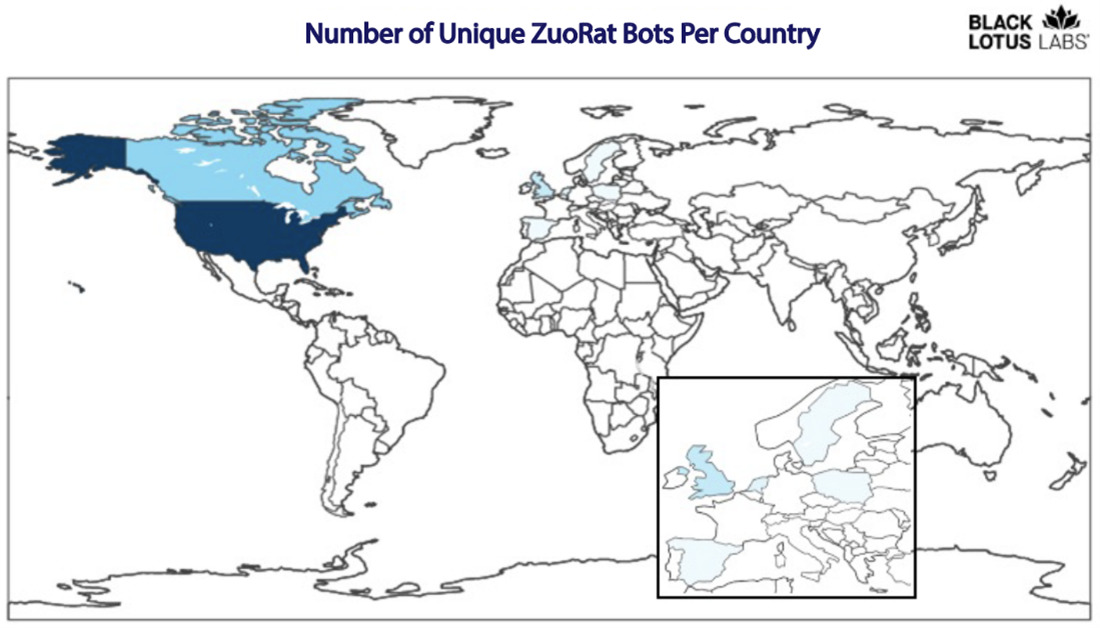
Целевые атаки, по словам Black Lotus, проводятся в основном в Северной Америке и Западной Европе, на мушку взяты как минимум 80 компаний, а может, и гораздо больше. Вредонос обнаружен на роутерах SOHO-класса разного производства, в том числе ASUS, Cisco, DrayTek и NETGEAR; такие сетевые устройства обычно обходят вниманием и редко латают.

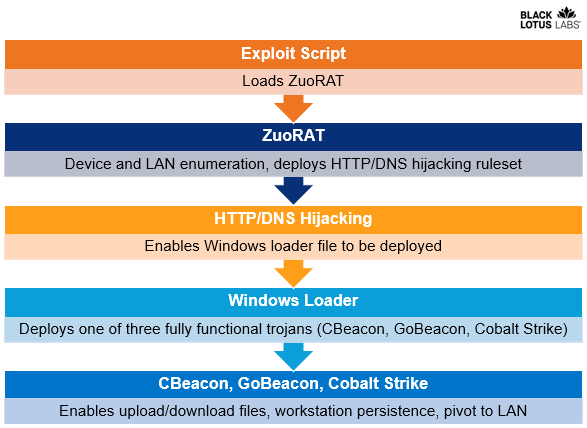
Доставка ZuoRAT (в виде MIPS-файла) осуществляется через эксплойт. Наличие подобного лазутчика позволяет провести разведку в локальной сети и пустить в ход простейший загрузчик, скомпилированный в C++. В результате на Windows-машинах жертвы может появиться бэкдор, способный выполнять произвольные команды, — Cobalt Strike, CBeacon или GoBeacon (два последних, со слов экспертов, — кастомные инструменты удаленного доступа).


Резидентный ZuoRAT собирает информацию о зараженном хосте и составе смежной LAN, о трафике, проходящем через роутер, а также может перехватывать DNS- и HTTP-запросы и выполнять перенаправление в сторонний домен на основе заданных правил. Анализ показал, что вредонос создан на основе кода Mirai, слитого в Сеть в 2016 году.

Кроме основных встроенных функций, исследователи насчитали около 2500 опциональных (подбор паролей, распознавание USB-устройств, инъекция кода, отслеживание TCP-соединений на портах 21 и 8443 и т. п.). За их выполнение отвечают дополнительные модули, загружаемые с C2.

Командная инфраструктура ZuoRAT разделена на уровни и тщательно скрывается. Эксплойт загружается с отдельного VPS-сервера, некоторые зараженные роутеры работают как прокси-серверы C2 и часто меняются.


Для маскировки злоумышленники также используют промежуточные серверы с безобидным контентом, и зараженные устройства к ним изредка подключаются без всякой видимой цели. Головные серверы, к которым обращаются резидентные ZuoRAT и бэкдоры, разделены; в последнем случае для нужд C2 используются платформы Tencent и Yuque (принадлежит Alibaba).

Подпишитесь на новости

ГигаЧат написал продолжение Мёртвых душ под руководством экспертов

У Чичикова появились новые приключения, на этот раз при участии нейросети. «ГигаЧат» создал продолжение «Мёртвых душ» под руководством историков, литературоведов, лингвистов и инженеров. Гоголь уничтожил рукопись второго тома в 1852 году, а команда проекта предложила собственную версию дальнейшей истории.

Как сообщает «Сбер», модель обучали на сочинениях Гоголя, его письмах и черновиках, произведениях современников, а также философских и религиозных текстах, которыми мог вдохновляться писатель.

По словам создателей, каждый фрагмент проверяли эксперты: задача состояла в создании новых образов и смыслов, а не в сборке знакомых гоголевских фраз. Насколько убедительно получилось продолжение, теперь предстоит оценить читателям.

Иллюстрации тоже сгенерировала нейросеть. За основу взяли работы Александра Агина, оформлявшего первый том ещё при жизни Гоголя. Получился литературный эксперимент с ИИ и в тексте, и на страницах с изображениями.

В «Сбере» называют две цели проекта: показать возможности нейросетей как инструментов анализа и творчества в руках специалистов и привлечь молодую аудиторию к русской классике. Владислав Крейнин подчёркивает, что работа не закрывает споры об утраченном втором томе.

И это существенная оговорка: перед читателем новое продолжение, созданное ИИ и людьми. Узнать, что именно написал и сжёг Гоголь, нейросеть не может. Зато повод перечитать первый том появился вполне настоящий.

RSS: Новости на портале Anti-Malware.ru