



ZuoRAT угоняет SOHO-роутеры в рамках шпионской кампании

ZuoRAT угоняет SOHO-роутеры в рамках шпионской кампании

ZuoRAT угоняет SOHO-роутеры в рамках шпионской кампании

Неизвестные злоумышленники внедряют троян ZuoRAT в офисные и домашние роутеры, чтобы проникнуть во внутренние сети организаций и скрытно шпионить, ведя перехват трафика и развернув бэкдоры. По данным Black Lotus Labs (исследовательское подразделение Lumen Technologies), киберкампания была запущена больше двух лет назад — когда из-за COVID-19 все перешли на удаленку.

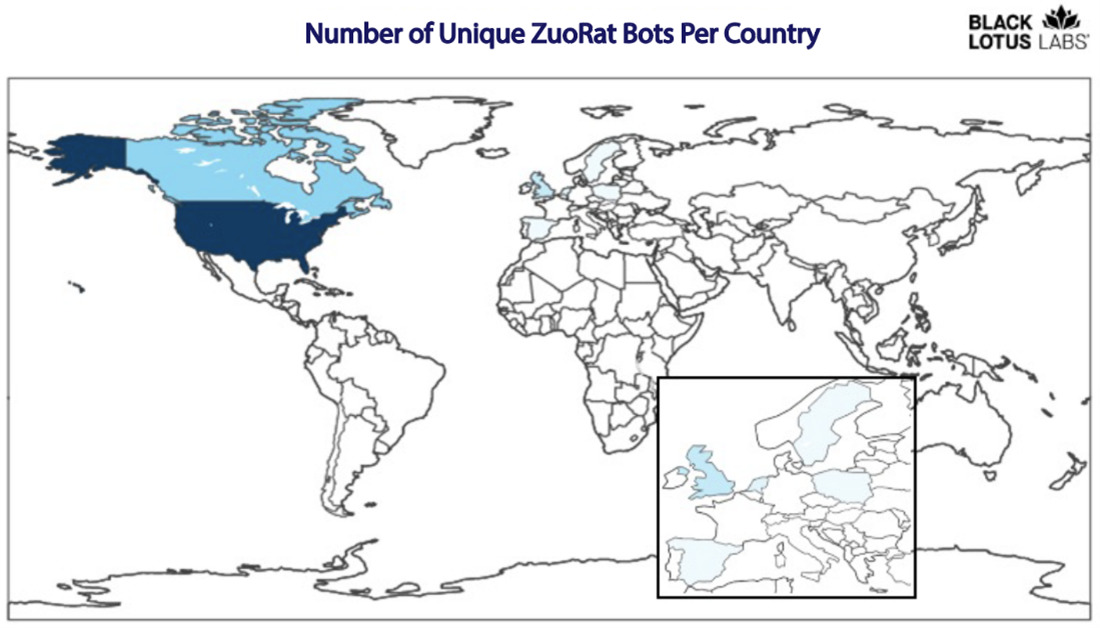
Целевые атаки, по словам Black Lotus, проводятся в основном в Северной Америке и Западной Европе, на мушку взяты как минимум 80 компаний, а может, и гораздо больше. Вредонос обнаружен на роутерах SOHO-класса разного производства, в том числе ASUS, Cisco, DrayTek и NETGEAR; такие сетевые устройства обычно обходят вниманием и редко латают.

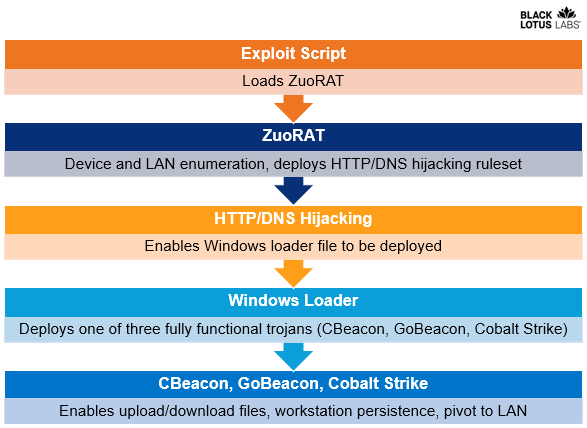
Доставка ZuoRAT (в виде MIPS-файла) осуществляется через эксплойт. Наличие подобного лазутчика позволяет провести разведку в локальной сети и пустить в ход простейший загрузчик, скомпилированный в C++. В результате на Windows-машинах жертвы может появиться бэкдор, способный выполнять произвольные команды, — Cobalt Strike, CBeacon или GoBeacon (два последних, со слов экспертов, — кастомные инструменты удаленного доступа).


Резидентный ZuoRAT собирает информацию о зараженном хосте и составе смежной LAN, о трафике, проходящем через роутер, а также может перехватывать DNS- и HTTP-запросы и выполнять перенаправление в сторонний домен на основе заданных правил. Анализ показал, что вредонос создан на основе кода Mirai, слитого в Сеть в 2016 году.

Кроме основных встроенных функций, исследователи насчитали около 2500 опциональных (подбор паролей, распознавание USB-устройств, инъекция кода, отслеживание TCP-соединений на портах 21 и 8443 и т. п.). За их выполнение отвечают дополнительные модули, загружаемые с C2.

Командная инфраструктура ZuoRAT разделена на уровни и тщательно скрывается. Эксплойт загружается с отдельного VPS-сервера, некоторые зараженные роутеры работают как прокси-серверы C2 и часто меняются.


Для маскировки злоумышленники также используют промежуточные серверы с безобидным контентом, и зараженные устройства к ним изредка подключаются без всякой видимой цели. Головные серверы, к которым обращаются резидентные ZuoRAT и бэкдоры, разделены; в последнем случае для нужд C2 используются платформы Tencent и Yuque (принадлежит Alibaba).

Подпишитесь на новости

На цифровизацию из отчислений операторов хотят выделить на 58% больше

В проекте бюджета на 2027 год на цифровые решения из резерва универсального обслуживания заложили 16,3 млрд рублей. Это на 58% больше ранее предусмотренных 10,3 млрд. Резерв пополняют операторы связи, а расходовать его средства могут далеко за пределами подключения сёл к интернету.

Как пишут «Ведомости», деньги предназначены для нацпроекта «Экономика данных» и госпрограммы «Информационное общество». На 2028 год предлагают выделить 18,6 млрд рублей вместо прежних 11,1 млрд.

При этом ставка отчислений операторов остаётся на уровне 2% от выручки. Минцифры подчёркивает: её повышение сейчас не рассматривается. Так что рост бюджетной строки сам по себе не означает введения нового сбора с телекомкомпаний.

На универсальные услуги связи — подключение малых населённых пунктов и развитие инфраструктуры — в 2027 году планируют направить 19,3 млрд рублей. Эта сумма не изменилась. Цифровым проектам добавляют, а отдельного увеличения расходов на связь для малых населённых пунктов пока не обещают.

Средства резерва могут идти на государственные информационные системы, цифровые платформы, облачную инфраструктуру, проекты ИИ и квантовые технологии.

Одновременно финансирование цифровизации из дополнительных поступлений от штрафов за нарушения ПДД на 2027 год предлагают сократить с 34,3 млрд до 21,2 млрд рублей. Поэтому прибавка из одного источника ещё не означает общего бюджетного разгона.

Аналитик «Эйлера» Владимир Беспалов допускает, что пересмотр связан с улучшением собираемости отчислений. Существенного влияния на тарифы он не ожидает.

RSS: Новости на портале Anti-Malware.ru