



Уязвимость UnRAR позволяет взломать Zimbra, затронуты только Unix-версии

Уязвимость UnRAR позволяет взломать Zimbra, затронуты только Unix-версии

Уязвимость UnRAR позволяет взломать Zimbra, затронуты только Unix-версии

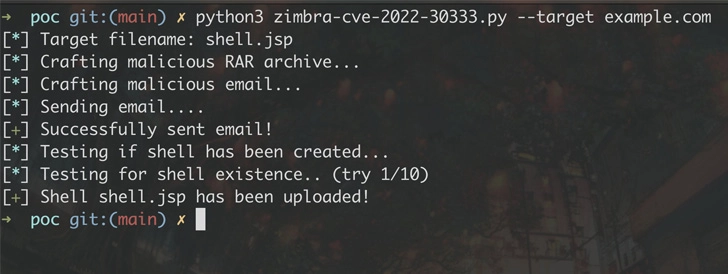
В утилите UnRAR от RARlab нашли уязвимость, которая позволяет удалённому атакующему выполнить код в системе. Проблема обхода пути (path traversal) затрагивает Unix-версии UnRAR, а для эксплуатации нужен специально созданный вредоносный RAR-архив.

Специалисты отслеживают брешь под идентификатором CVE-2022-30333. Разработчики получили информацию о ней 4 мая 2022 года, а с релизом версии 6.12 RarLab устранила проблему. К слову, другие версии софта (для Windows и Android, например) не содержат CVE-2022-30333.

«Условный атакующий может создать файлы за пределами директории, в которую распаковывается содержимое архива. В случае успешной эксплуатации открывается возможность для выполнения произвольных команд в системе», — объясняет Симон Скэннелл из SonarSource.

Любой софт, использующий непропатченную версию UnRAR, уязвим перед этим вектором атаки. Это касается и аналога Microsoft Exchange — Zimbra Collaboration Suite (ZCS), в случае с которым уязвимость может привести к удалённому выполнению кода. Другими словами, атакующий получает полный доступ к почтовому серверу.


В сущности, этот вектор атаки опирается на использование символической ссылки (симлинка) при создании RAR-архива, которая содержит смесь слешей и обратных слешей, например — ..\..\..\tmp/shell. При таком использовании злоумышленнику удаётся обойти проверки и извлечь файлы за пределы директории назначения.

«Единственное условие для успешной атаки — факт установленного UnRAR на сервере», — подытоживает Скэннелл.

Подпишитесь на новости

Торвальдс распробовал ИИ: кодить веселее, разгребать патчи — нет

Линус Торвальдс признался, что ему нравится использовать ИИ для программирования. Раньше создатель Linux относился к таким инструментам скептически, но теперь считает их полезными (особенно для задач, в которых сам не силен).

Как пишет ZDNet, Торвальдс рассказал об этом на Open Source Summit Europe. В качестве примера он привел собственный проект гитарной педали.

Интерфейс на C работал, но выглядел старомодно. Торвальдс подключил ИИ, чтобы улучшить его. Первый результат оказался ужасным: пришлось показать модели существующую реализацию и объяснить, что именно требуется изменить.

По мнению папы Линукса, вайб-кодинг помогает вернуть удовольствие от небольших проектов. На фоне профессионального ПО начинающему программисту трудно считать свои эксперименты значимыми, а ИИ позволяет быстрее получить осязаемый результат.

При этом для серьезных и важных задач Торвальдс призывает использовать ИИ осторожно. Он также отмечает обратную сторону автоматизации: инструменты помогают искать уязвимости, но заваливают сопровождающих ядро сомнительными отчетами и поверхностными исправлениями.

RSS: Новости на портале Anti-Malware.ru